當你的電腦用上一段時間後 , 系統會有很多暫存檔之類的沒有用的垃圾 FILE ∘
這個磁碟清理工具支援多種作業系統 , Windows 、macOS、Linux
以下是這個軟件的網站連結
MangoDisk 磁碟清理工具 — 清理大型檔案、重複檔案與快取
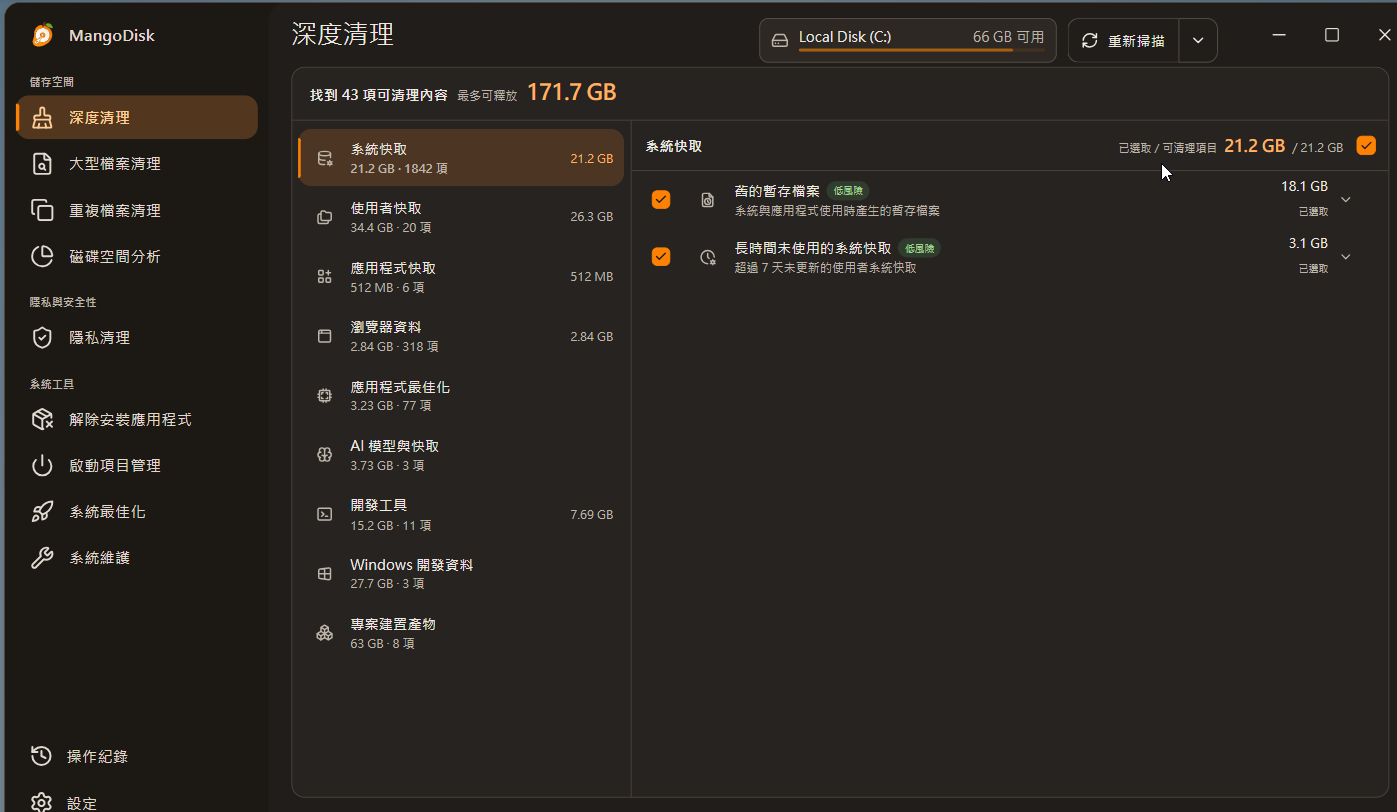
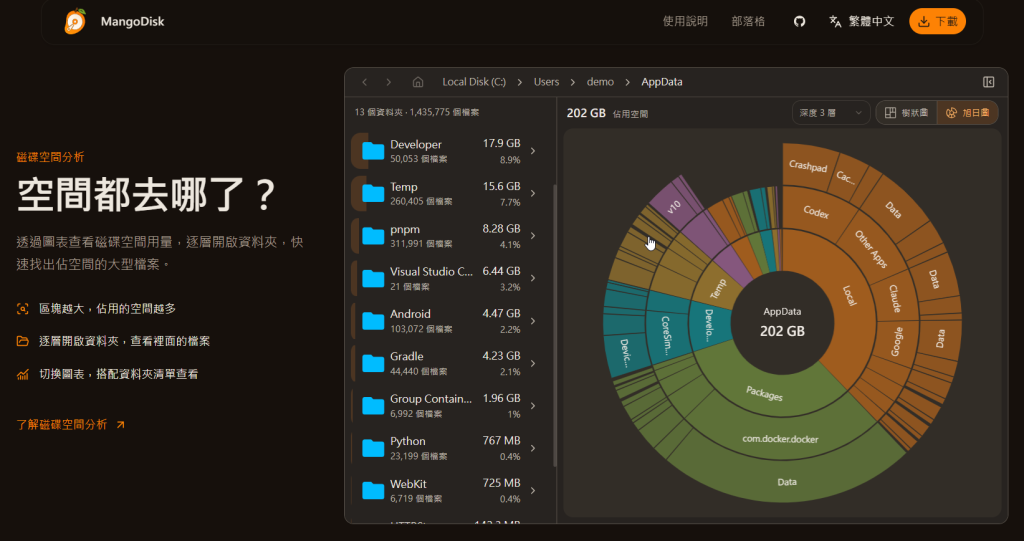
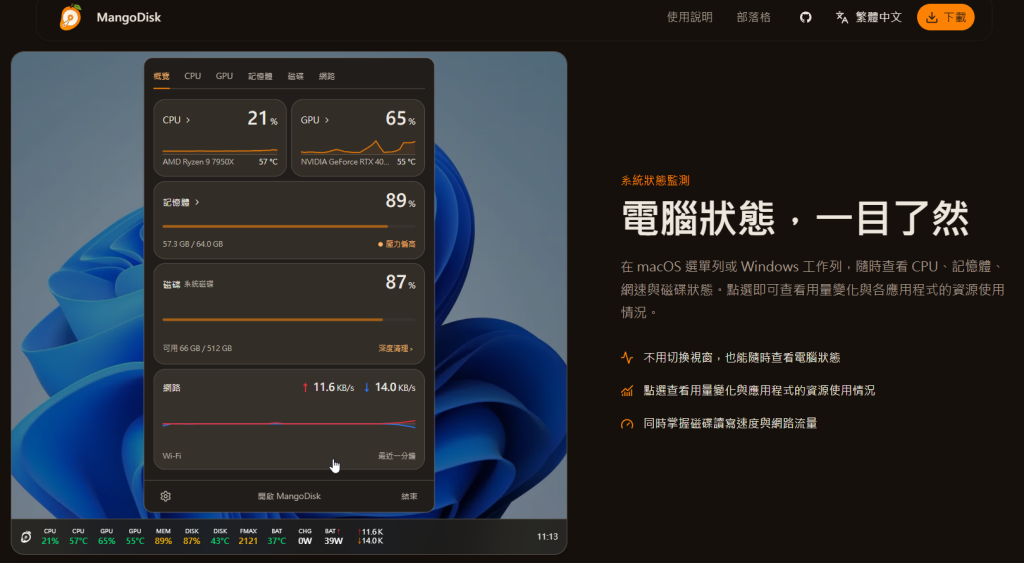
當你的電腦用上一段時間後 , 系統會有很多暫存檔之類的沒有用的垃圾 FILE ∘
這個磁碟清理工具支援多種作業系統 , Windows 、macOS、Linux
以下是這個軟件的網站連結
MangoDisk 磁碟清理工具 — 清理大型檔案、重複檔案與快取
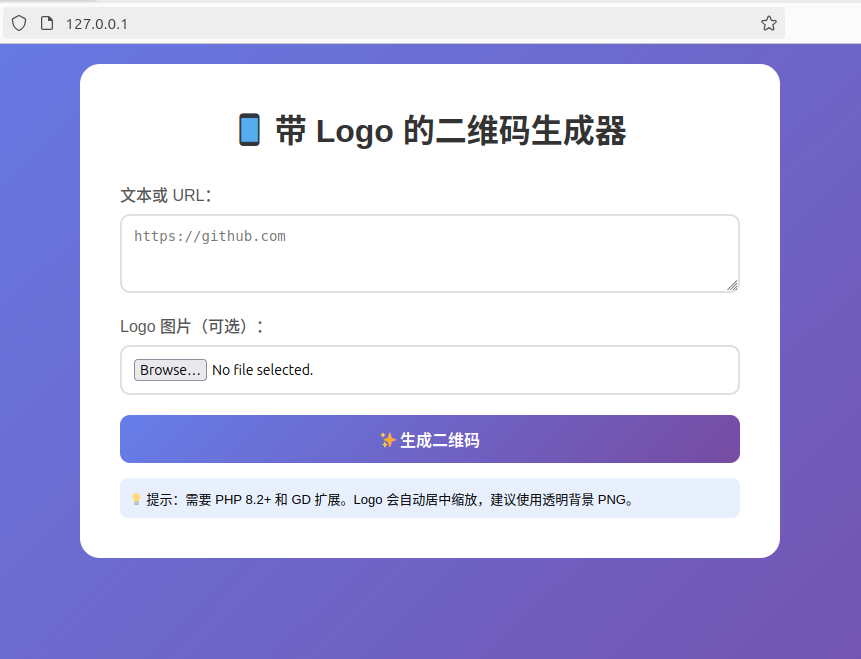
大家應該很多時都會用到 QR CODE 有些網頁要付費才能用,有些免費但有些廣告彈出,今次我就介紹如何用開源軟件製作自 QR 產生器。
我們使用 chillerlan/php-qrcode 庫, Apache, php 軟件
Apache 用 2.4
PHP 用 8.4+ 以上 , 這是 chillerlan/php-qrcode 的要求 , 我們看看 php 要安裝什麼 modules 才能符合要求
ext-mbstringext-gd for QRGdImage based outputext-imagick with ImageMagick installedext-fileinfo required by QRImagick outputsetasign/fpdf for the PDF output moduleintervention/image for alternative GD/ImageMagick outputFor the QR Code reader, either ext-gd or ext-imagick is required!
chillerlan/php-qrcode 用 composer 安裝
開工
先安裝好 linux 系統我用 ubutu 作演示 , 如果你沒有獨立的 linux server , 可以在 windows 裝 vritualbox , 作測試之用 又或者買 raspberry pi, orange pi 等等做一做 mini server .
# 先安裝 apache web server
apt install apache2

# 再安裝 composer
apt install composer
php 要求8.4+ , ubuntu 官方 php package 是 8.3 , 所以用另一方法安裝其他版本的 php
# 先 update package source
sudo apt update

# 再 Add PHP Repository
sudo apt install software-properties-common gnupg2  apt-transport-https lsb-release ca-certificates

sudo add-apt-repository ppa:ondrej/php

# 安裝 php8.4
sudo apt install php8.4 php8.4-cli php8.4-gd php8.4-imagick php8.4-zip php8.4-xml php8.4-common php8.4-mbstring

# apache2 啟用 php8.4
a2enmod php8.4
安裝 chillerlan/php-qrcode
# 在你的 home 建立新 folder 把 php-qrcode 下載到該 folder

cd ~
mkdir temp
cd temp
composer require chillerlan/php-qrcode
這時 temp folder 內應該有 “vendor” folder 把這個 folder copy 到 “/var/www/html” 裏面 , 再把 index.php 製作出來, 就用 AI 生成吧 !
我用 deepseek 生成 index.php , 這個 file 包含 logo 拼合
<?php
require_once 'vendor/autoload.php';

use chillerlan\QRCode\QRCode;
use chillerlan\QRCode\QROptions;
use chillerlan\QRCode\Common\EccLevel;
use chillerlan\QRCode\Output\QRGdImagePNG;

$qrCodeBase64 = '';
$error = '';
$outputPath = '';

if ($_SERVER['REQUEST_METHOD'] === 'POST' && isset($_POST['text'])) {
    $text = trim($_POST['text']);

    if (empty($text)) {
        $error = '请输入要编码的文本或 URL。';
    } else {
        try {
            // 配置二维码选项 - 使用 QRGdImagePNG 输出类
            $options = new QROptions([
                'outputInterface'  => QRGdImagePNG::class,  // PNG 输出
                'eccLevel'         => EccLevel::H,          // 高纠错级别(加 Logo 必需)
                'version'          => 7,
                'scale'            => 10,
                'outputBase64'     => false,
                'imageTransparent' => true,
            ]);

            // 生成二维码
            $qrcode = new QRCode($options);
            $qrPngData = $qrcode->render($text);

            // 从二进制数据创建 GD 图像资源
            $qrImage = imagecreatefromstring($qrPngData);

            if (!$qrImage) {
                throw new Exception('无法创建二维码图像');
            }

            // 处理 Logo 上传
            if (isset($_FILES['logo']) && $_FILES['logo']['error'] === UPLOAD_ERR_OK) {
                $logoFile = $_FILES['logo']['tmp_name'];
                $logoInfo = getimagesize($logoFile);

                if ($logoInfo && in_array($logoInfo[2], [IMAGETYPE_PNG, IMAGETYPE_JPEG, IMAGETYPE_WEBP])) {
                    switch ($logoInfo[2]) {
                        case IMAGETYPE_PNG:
                            $logoImage = imagecreatefrompng($logoFile);
                            break;
                        case IMAGETYPE_JPEG:
                            $logoImage = imagecreatefromjpeg($logoFile);
                            break;
                        case IMAGETYPE_WEBP:
                            $logoImage = imagecreatefromwebp($logoFile);
                            break;
                        default:
                            $logoImage = null;
                    }

                    if ($logoImage) {
                        $qrWidth = imagesx($qrImage);
                        $qrHeight = imagesy($qrImage);
                        $logoWidth = imagesx($logoImage);
                        $logoHeight = imagesy($logoImage);

                        // Logo 占二维码的 20%
                        $logoMaxWidth = (int)($qrWidth / 5);
                        $logoMaxHeight = (int)($qrHeight / 5);

                        $scale = min($logoMaxWidth / $logoWidth, $logoMaxHeight / $logoHeight, 1);
                        $newLogoWidth = max(1, (int)($logoWidth * $scale));
                        $newLogoHeight = max(1, (int)($logoHeight * $scale));

                        $dstX = (int)(($qrWidth - $newLogoWidth) / 2);
                        $dstY = (int)(($qrHeight - $newLogoHeight) / 2);

                        $resizedLogo = imagecreatetruecolor($newLogoWidth, $newLogoHeight);
                        imagealphablending($resizedLogo, false);
                        imagesavealpha($resizedLogo, true);
                        $transparent = imagecolorallocatealpha($resizedLogo, 0, 0, 0, 127);
                        imagefilledrectangle($resizedLogo, 0, 0, $newLogoWidth, $newLogoHeight, $transparent);

                        imagecopyresampled($resizedLogo, $logoImage, 0, 0, 0, 0,
                                          $newLogoWidth, $newLogoHeight, $logoWidth, $logoHeight);

                        imagealphablending($qrImage, true);
                        imagecopy($qrImage, $resizedLogo, $dstX, $dstY, 0, 0,
                                 $newLogoWidth, $newLogoHeight);

                        imagedestroy($logoImage);
                        imagedestroy($resizedLogo);
                    }
                }
            }

            // 转为 Base64 显示
            ob_start();
            imagepng($qrImage);
            $qrPngData = ob_get_clean();
            $qrCodeBase64 = 'data:image/png;base64,' . base64_encode($qrPngData);

            // 保存文件
            if (!is_dir('qrcodes')) {
                mkdir('qrcodes', 0777, true);
            }
            $outputPath = 'qrcodes/qr_' . time() . '.png';
            imagepng($qrImage, $outputPath);

            imagedestroy($qrImage);

        } catch (Exception $e) {
            $error = '生成二维码失败:' . $e->getMessage();
        }
    }
}
?>
<!DOCTYPE html>
<html lang="zh-CN">
<head>
    <meta charset="UTF-8">
    <title>带 Logo 的二维码生成器</title>
    <style>
        * { margin: 0; padding: 0; box-sizing: border-box; }
        body {
            font-family: -apple-system, BlinkMacSystemFont, 'Segoe UI', Roboto, Arial, sans-serif;
            background: linear-gradient(135deg, #667eea 0%, #764ba2 100%);
            min-height: 100vh;
            padding: 20px;
        }
        .container {
            max-width: 700px;
            margin: 0 auto;
            background: white;
            border-radius: 20px;
            padding: 40px;
        }
        h1 { text-align: center; margin-bottom: 30px; color: #333; }
        .form-group { margin-bottom: 20px; }
        label { display: block; margin-bottom: 8px; font-weight: 500; color: #555; }
        textarea, input[type="file"] {
            width: 100%;
            padding: 12px;
            border: 2px solid #e0e0e0;
            border-radius: 10px;
            font-size: 14px;
        }
        textarea:focus, input:focus { outline: none; border-color: #667eea; }
        button {
            width: 100%;
            padding: 12px;
            background: linear-gradient(135deg, #667eea 0%, #764ba2 100%);
            color: white;
            border: none;
            border-radius: 10px;
            font-size: 16px;
            font-weight: 600;
            cursor: pointer;
        }
        button:hover { transform: translateY(-2px); }
        .result { text-align: center; margin-top: 30px; }
        .qr-container { margin: 20px 0; }
        .qr-container img { max-width: 100%; border-radius: 10px; }
        .download-link {
            display: inline-block;
            padding: 10px 20px;
            background: #4CAF50;
            color: white;
            text-decoration: none;
            border-radius: 8px;
        }
        .error { background: #fee; color: #c33; padding: 10px; border-radius: 8px; margin-top: 20px; }
        .tip { background: #e8f0fe; padding: 10px; border-radius: 8px; margin-top: 15px; font-size: 13px; }
    </style>
</head>
<body>
    <div class="container">
        <h1>📱 带 Logo 的二维码生成器</h1>

        <form method="POST" enctype="multipart/form-data">
            <div class="form-group">
                <label>文本或 URL:</label>
                <textarea name="text" rows="3" placeholder="https://github.com"></textarea>
            </div>
            <div class="form-group">
                <label>Logo 图片(可选):</label>
                <input type="file" name="logo" accept="image/png,image/jpeg,image/webp">
            </div>
            <button type="submit">✨ 生成二维码</button>
        </form>

        <?php if ($error): ?>
            <div class="error">⚠️ <?php echo htmlspecialchars($error); ?></div>
        <?php endif; ?>

        <?php if ($qrCodeBase64): ?>
            <div class="result">
                <div class="qr-container">
                    <img src="<?php echo $qrCodeBase64; ?>" alt="QR Code">
                </div>
                <?php if ($outputPath): ?>
                    <a href="<?php echo $outputPath; ?>" download class="download-link">💾 下载 PNG</a>
                <?php endif; ?>
            </div>
        <?php endif; ?>

        <div class="tip">
            💡 提示:需要 PHP 8.2+ 和 GD 扩展。Logo 会自动居中缩放,建议使用透明背景 PNG。
        </div>
    </div>
</body>
</html>
如果順利的話 , 你開瀏覽器輸入你的 server ip
這是最基本應用 , 你還可以叫 deepseek 加上不同的內容 , 例如 : QR CODE 底色等等 …….
login name & password = demo
事源近日同同事閒談時,她說女兒學校比黑客入侵,全校系統停擺對外對內都是。
所以我又重新審視 kenng.hk 現有系統的安全性,雖然我的網站內的資料沒有什麼價值,但都希望學習加強保安的知識。
什麼是 XSS 呢?
以下內容轉載自 維基百科
跨網站指令碼(英語:Cross-site scripting,通常簡稱為:XSS)是一種網站應用程式的安全漏洞攻擊,是代碼注入的一種。它允許惡意使用者將程式碼注入到網頁上,其他使用者在觀看網頁時就會受到影響。這類攻擊通常包含了HTML以及使用者端手稿語言。
XSS攻擊通常指的是通過利用網頁開發時留下的漏洞,通過巧妙的方法注入惡意指令代碼到網頁,使使用者載入並執行攻擊者惡意製造的網頁程式。這些惡意網頁程式通常是JavaScript,但實際上也可以包括Java,VBScript,ActiveX,Flash或者甚至是普通的HTML。攻擊成功後,攻擊者可能得到更高的權限(如執行一些操作)、私密網頁內容、對談和cookie等各種內容。
更多詳情可以參考以下網站:
https://www.cloudflare.com/zh-tw/learning/security/threats/cross-site-scripting
https://baike.baidu.com/item/XSS%E6%94%BB%E5%87%BB/954065
如何防範 XSS 攻擊可以詳閱以上的連結 !
我自己就使用 CSP 來做一些保障措施 , 那麼什麼是 CSP 呢?
以下內容轉載自 Mozilla.org
内容安全策略(CSP)是一个额外的安全层,用于检测并削弱某些特定类型的攻击,包括跨站脚本(XSS)和数据注入攻击等。无论是数据盗取、网站内容污染还是恶意软件分发,这些攻击都是主要的手段。
CSP 被设计成完全向后兼容(除 CSP2 在向后兼容有明确提及的不一致; 更多细节查看这里 章节 1.1)。不支持 CSP 的浏览器也能与实现了 CSP 的服务器正常工作,反之亦然:不支持 CSP 的浏览器只会忽略它,如常运行,默认为网页内容使用标准的同源策略。如果网站不提供 CSP 标头,浏览器也使用标准的同源策略。
为使 CSP 可用,你需要配置你的网络服务器返回 Content-Security-Policy HTTP 标头(有时你会看到 X-Content-Security-Policy 标头,但那是旧版本,并且你无须再如此指定它)。
除此之外,<meta> 元素也可以被用来配置该策略,例如
htmlCopy
<meta
  http-equiv="Content-Security-Policy"
  content="default-src 'self'; img-src https://*; child-src 'none';" />
备注:某些功能(例如发送 CSP 违规报告)仅在使用 HTTP 标头时可用。
CSP 的主要目标是减少和报告 XSS 攻击。XSS 攻击利用了浏览器对于从服务器所获取的内容的信任。恶意脚本在受害者的浏览器中得以运行,因为浏览器信任其内容来源,即使有的时候这些脚本并非来自于它本该来的地方。
CSP 通过指定有效域——即浏览器认可的可执行脚本的有效来源——使服务器管理者有能力减少或消除 XSS 攻击所依赖的载体。一个 CSP 兼容的浏览器将会仅执行从白名单域获取到的脚本文件,忽略所有的其他脚本(包括内联脚本和 HTML 的事件处理属性)。
作为一种终极防护形式,始终不允许执行脚本的站点可以选择全面禁止脚本执行。
除限制可以加载内容的域,服务器还可指明哪种协议允许使用;比如(从理想化的安全角度来说),服务器可指定所有内容必须通过 HTTPS 加载。一个完整的数据安全传输策略不仅强制使用 HTTPS 进行数据传输,也为所有的 cookie 标记 secure 标识,并且提供自动的重定向使得 HTTP 页面导向 HTTPS 版本。网站也可以使用 Strict-Transport-Security HTTP 标头确保连接它的浏览器只使用加密通道。
配置内容安全策略涉及到添加 Content-Security-Policy HTTP 标头到一个页面,并配置相应的值,以控制用户代理(浏览器等)可以为该页面获取哪些资源。比如一个可以上传文件和显示图片页面,应该允许图片来自任何地方,但限制表单的 action 属性只可以赋值为指定的端点。一个经过恰当设计的内容安全策略应该可以有效的保护页面免受跨站脚本攻击。本文阐述如何恰当的构造这样的标头,并提供了一些例子。
詳情可以參考以下網址:
https://developer.mozilla.org/zh-CN/docs/Web/HTTP/Guides/CSP
https://www.cnblogs.com/wuguanglin/p/XSS.html
https://aszx87410.github.io/beyond-xss/ch2/xss-defense-csp
完成後可以用以下網站測試你的 SERVER 的 CSP 策略
過了農曆新年, 全港疫情大爆發, 好多香港人都會每日上網看看”衛生署”的確診名單 , 尤其對做物管及做公司ADMIN朋友 , 某程度上有少許幫助 , 但間中最好抽查https://www.chp.gov.hk/files/pdf/building_list_chi.pdf
所以我寫了一個小程式來追蹤指定大廈是否在確診名單內
本身我寫的程式在 LINUX 運行 , 每天會自動執行一次再電郵給我 , 但好多人公司或家用電腦都是行 windows 所以我修改程式適合在 windows 行及輸出檔案是 EXCEL FILE
設計該程式概念 : 先下載衛生署 PDF 名單 , 轉換成文字檔方便程式讀取 , 之後程式核對 自定名單同衛生署名單有沒有匹配 , 記錄你要找的數據 , 把文字檔轉換成 EXCEL FILE
步驟一:
先安裝 windows 版 OPENJDK 下載網址:https://docs.microsoft.com/zh-tw/java/openjdk/download
64bit windows 下載64bit版, 32bit windows 下載32bit版
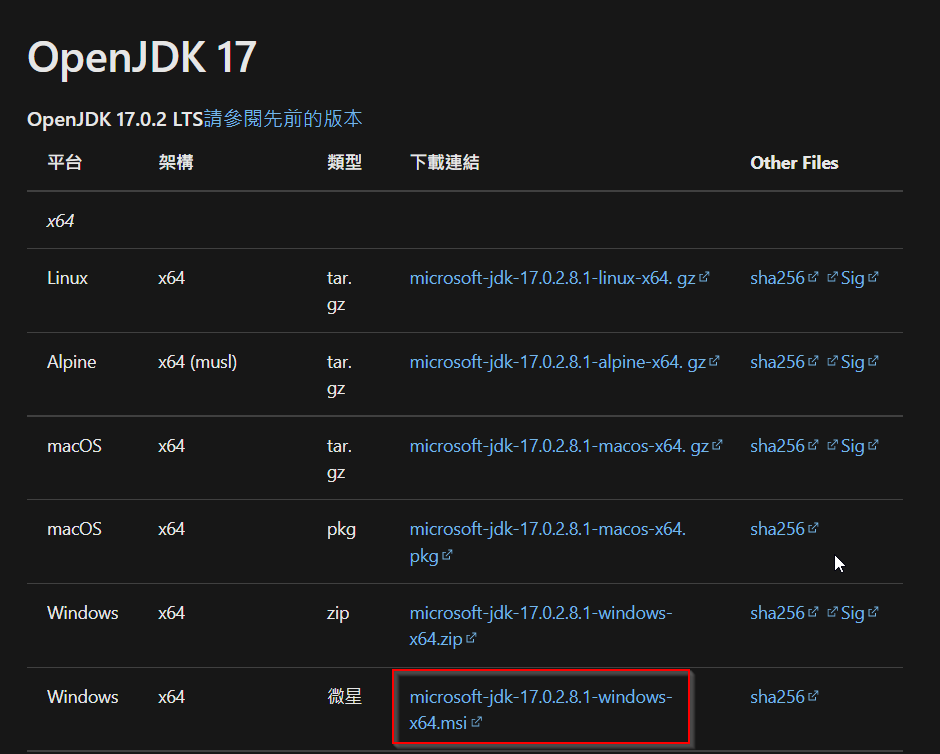
下載完直接安裝
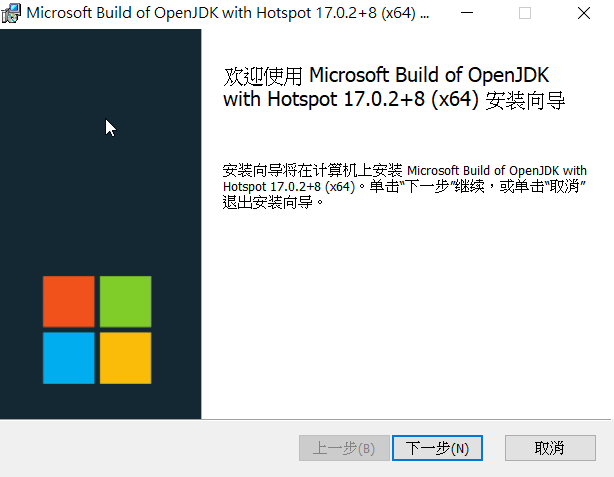
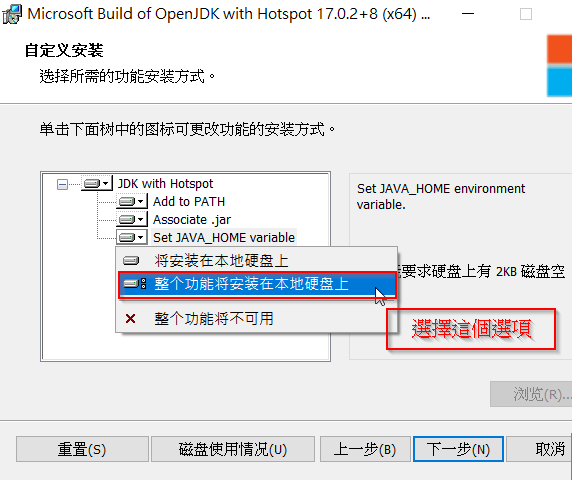
步驟二:
安裝 Python 程式語言 , 下載網址: https://www.python.org/downloads/release/python-3102/
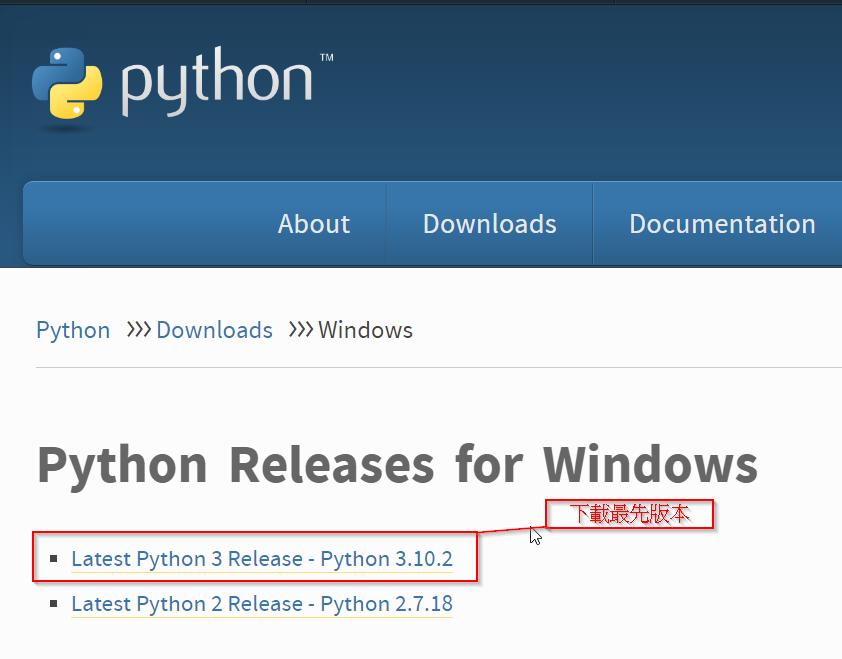
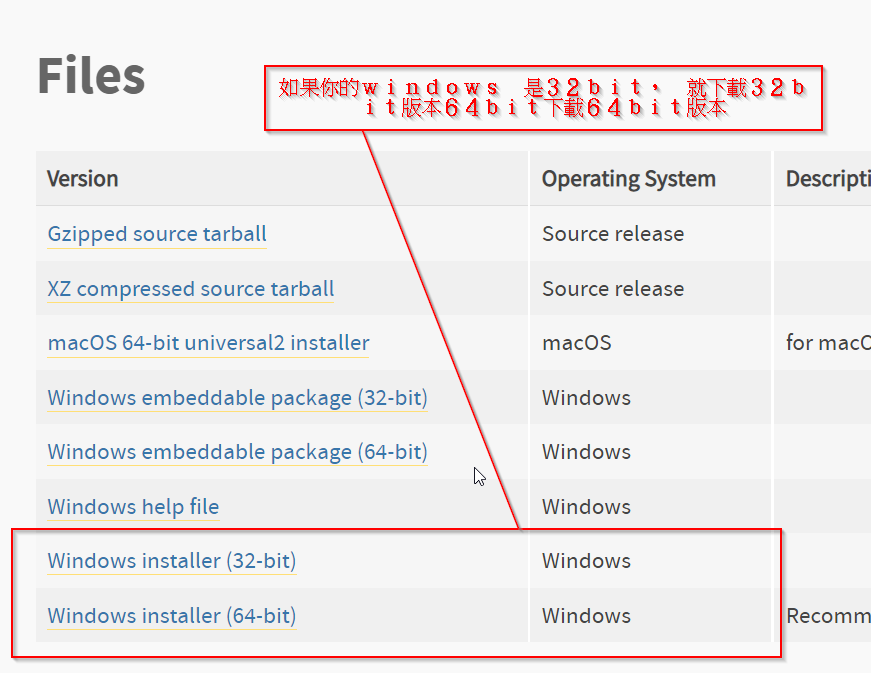
下載完直接安裝
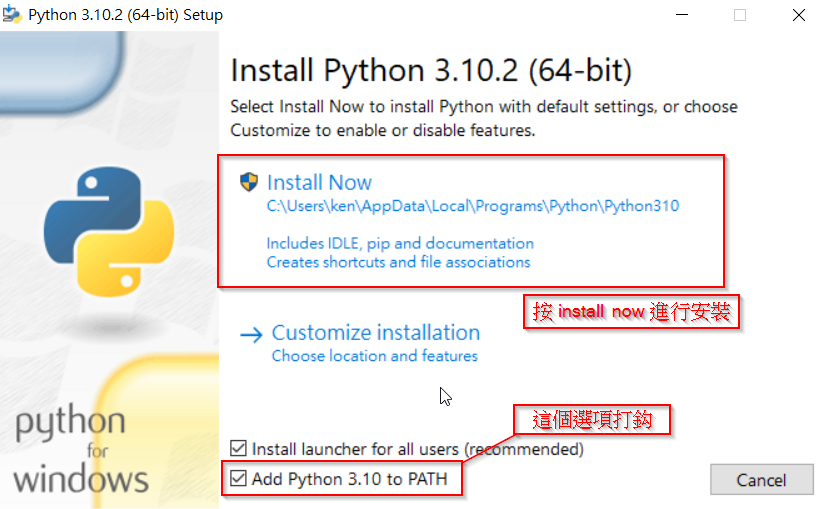
完成後要裝程序需要的python模組
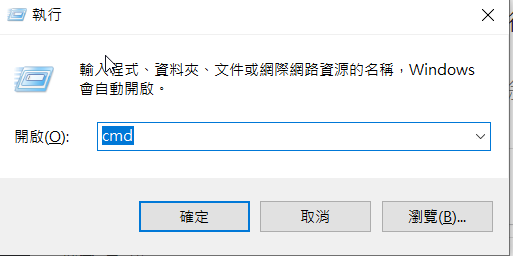
按 “win key” + R , 執行 “CMD”
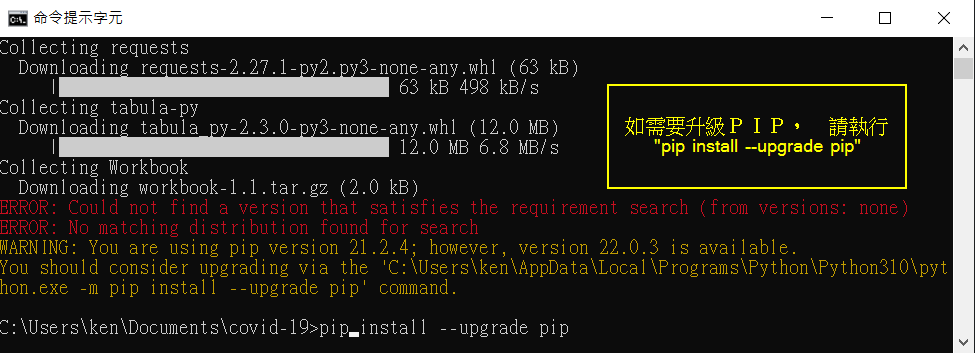
升級 python pip 下載器 , 在 “命令提示字元” 內 輸入 :
pip install –upgrade pip
注意 : –upgrade 前是兩個 – 減號
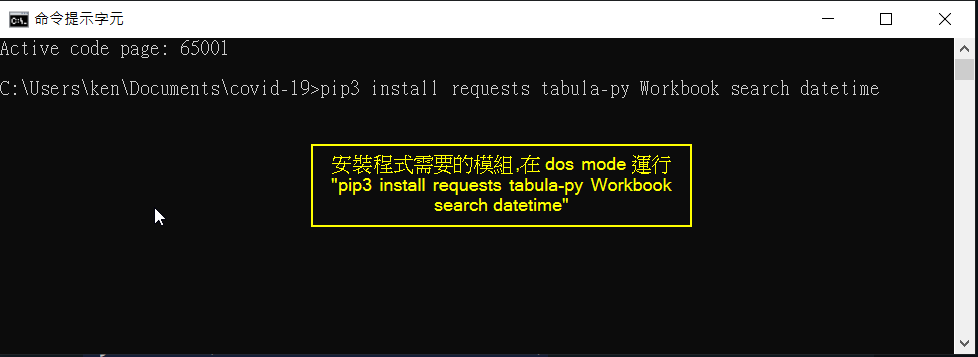
安裝python模組, 在 “命令提示字元” 內 輸入 :
pip3 install requests tabula-py Workbook datetime openpyxl
步驟三:
如果你的電腦已經有軟件可以開啟 UTF8 FILE可以 忽略這個
安裝 notepad++ 軟件 , 免費好用 ! 下載網址: https://notepad-plus-plus.org/downloads/
步驟四:
我編寫的程式 : Download
解壓後內有3個FILE , “run.cmd” “main.py” “udata.csv”
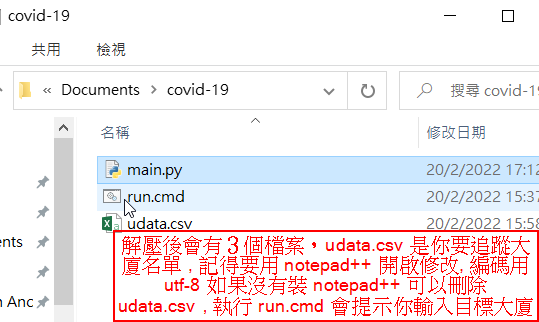
值得注意的是 , 有些朋友會 “不經意” 把繁簡字混亂使用 , 例子: “厦” 及 “廈” 前者簡體 後者繁體 ! 對系統來說這是不同的字 , 如果你輸入的 “某某大厦” 是會找不到的, 應該”某某大廈”才能找到 , 所以我建議不要用全名, 用 “某某”
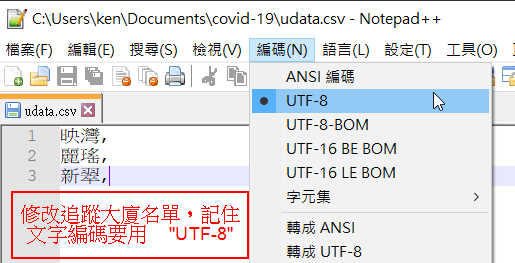
run.cmd 內容如下所示
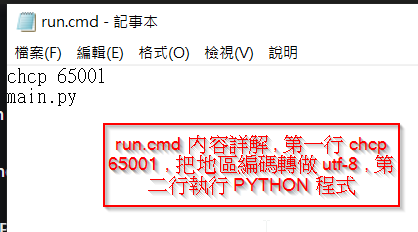
double click “run.cmd” 會執行程式, 如下圖
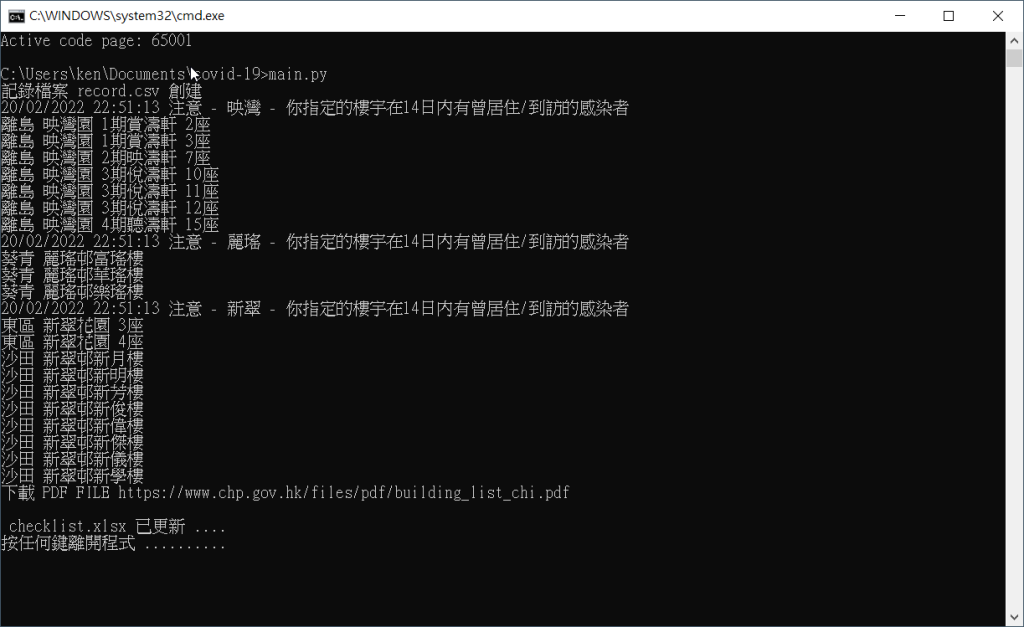
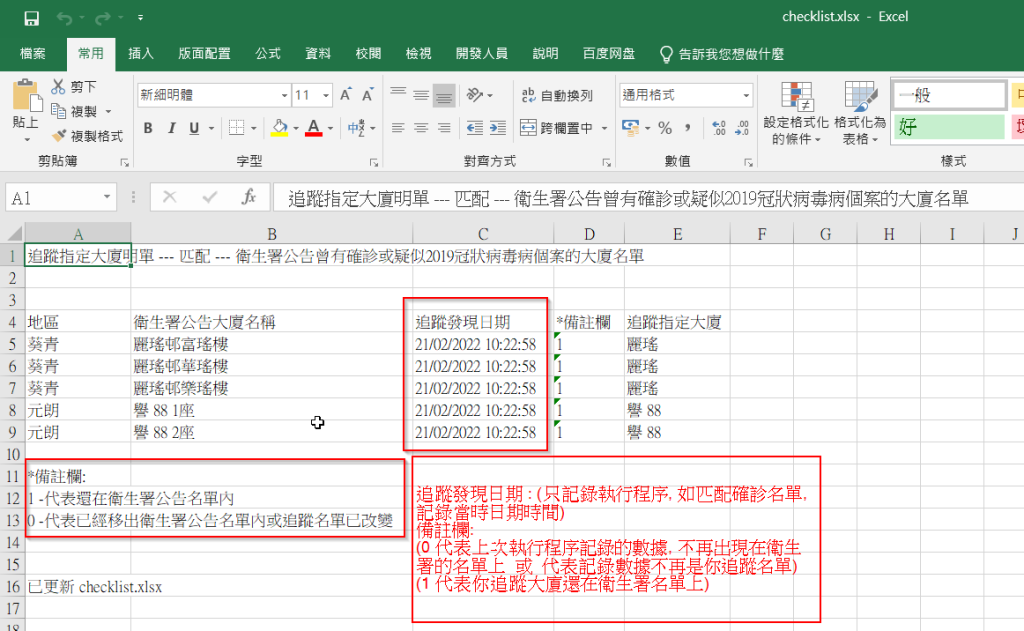
同時會有5個FILE 產生 , “building_list_chi.pdf” 是從衛生署下載的名單 , “data.csv” 是從PDF轉換成文字檔, “email.csv” 是輸出文字備用EMAIL, “record.csv” 是記錄你找到的記錄, “checklist.xlsx” 是可以用 EXCEL 開啟的記錄
備註: 所有 CSV 檔案都是 UTF8 編碼, 用 EXCEL 開會亂碼 , 如果真的要開用 NOTEPAD++ 或者用 libreoffice 都可以正常顯示中文字
如有疑問可電郵至 info@kenng.hk
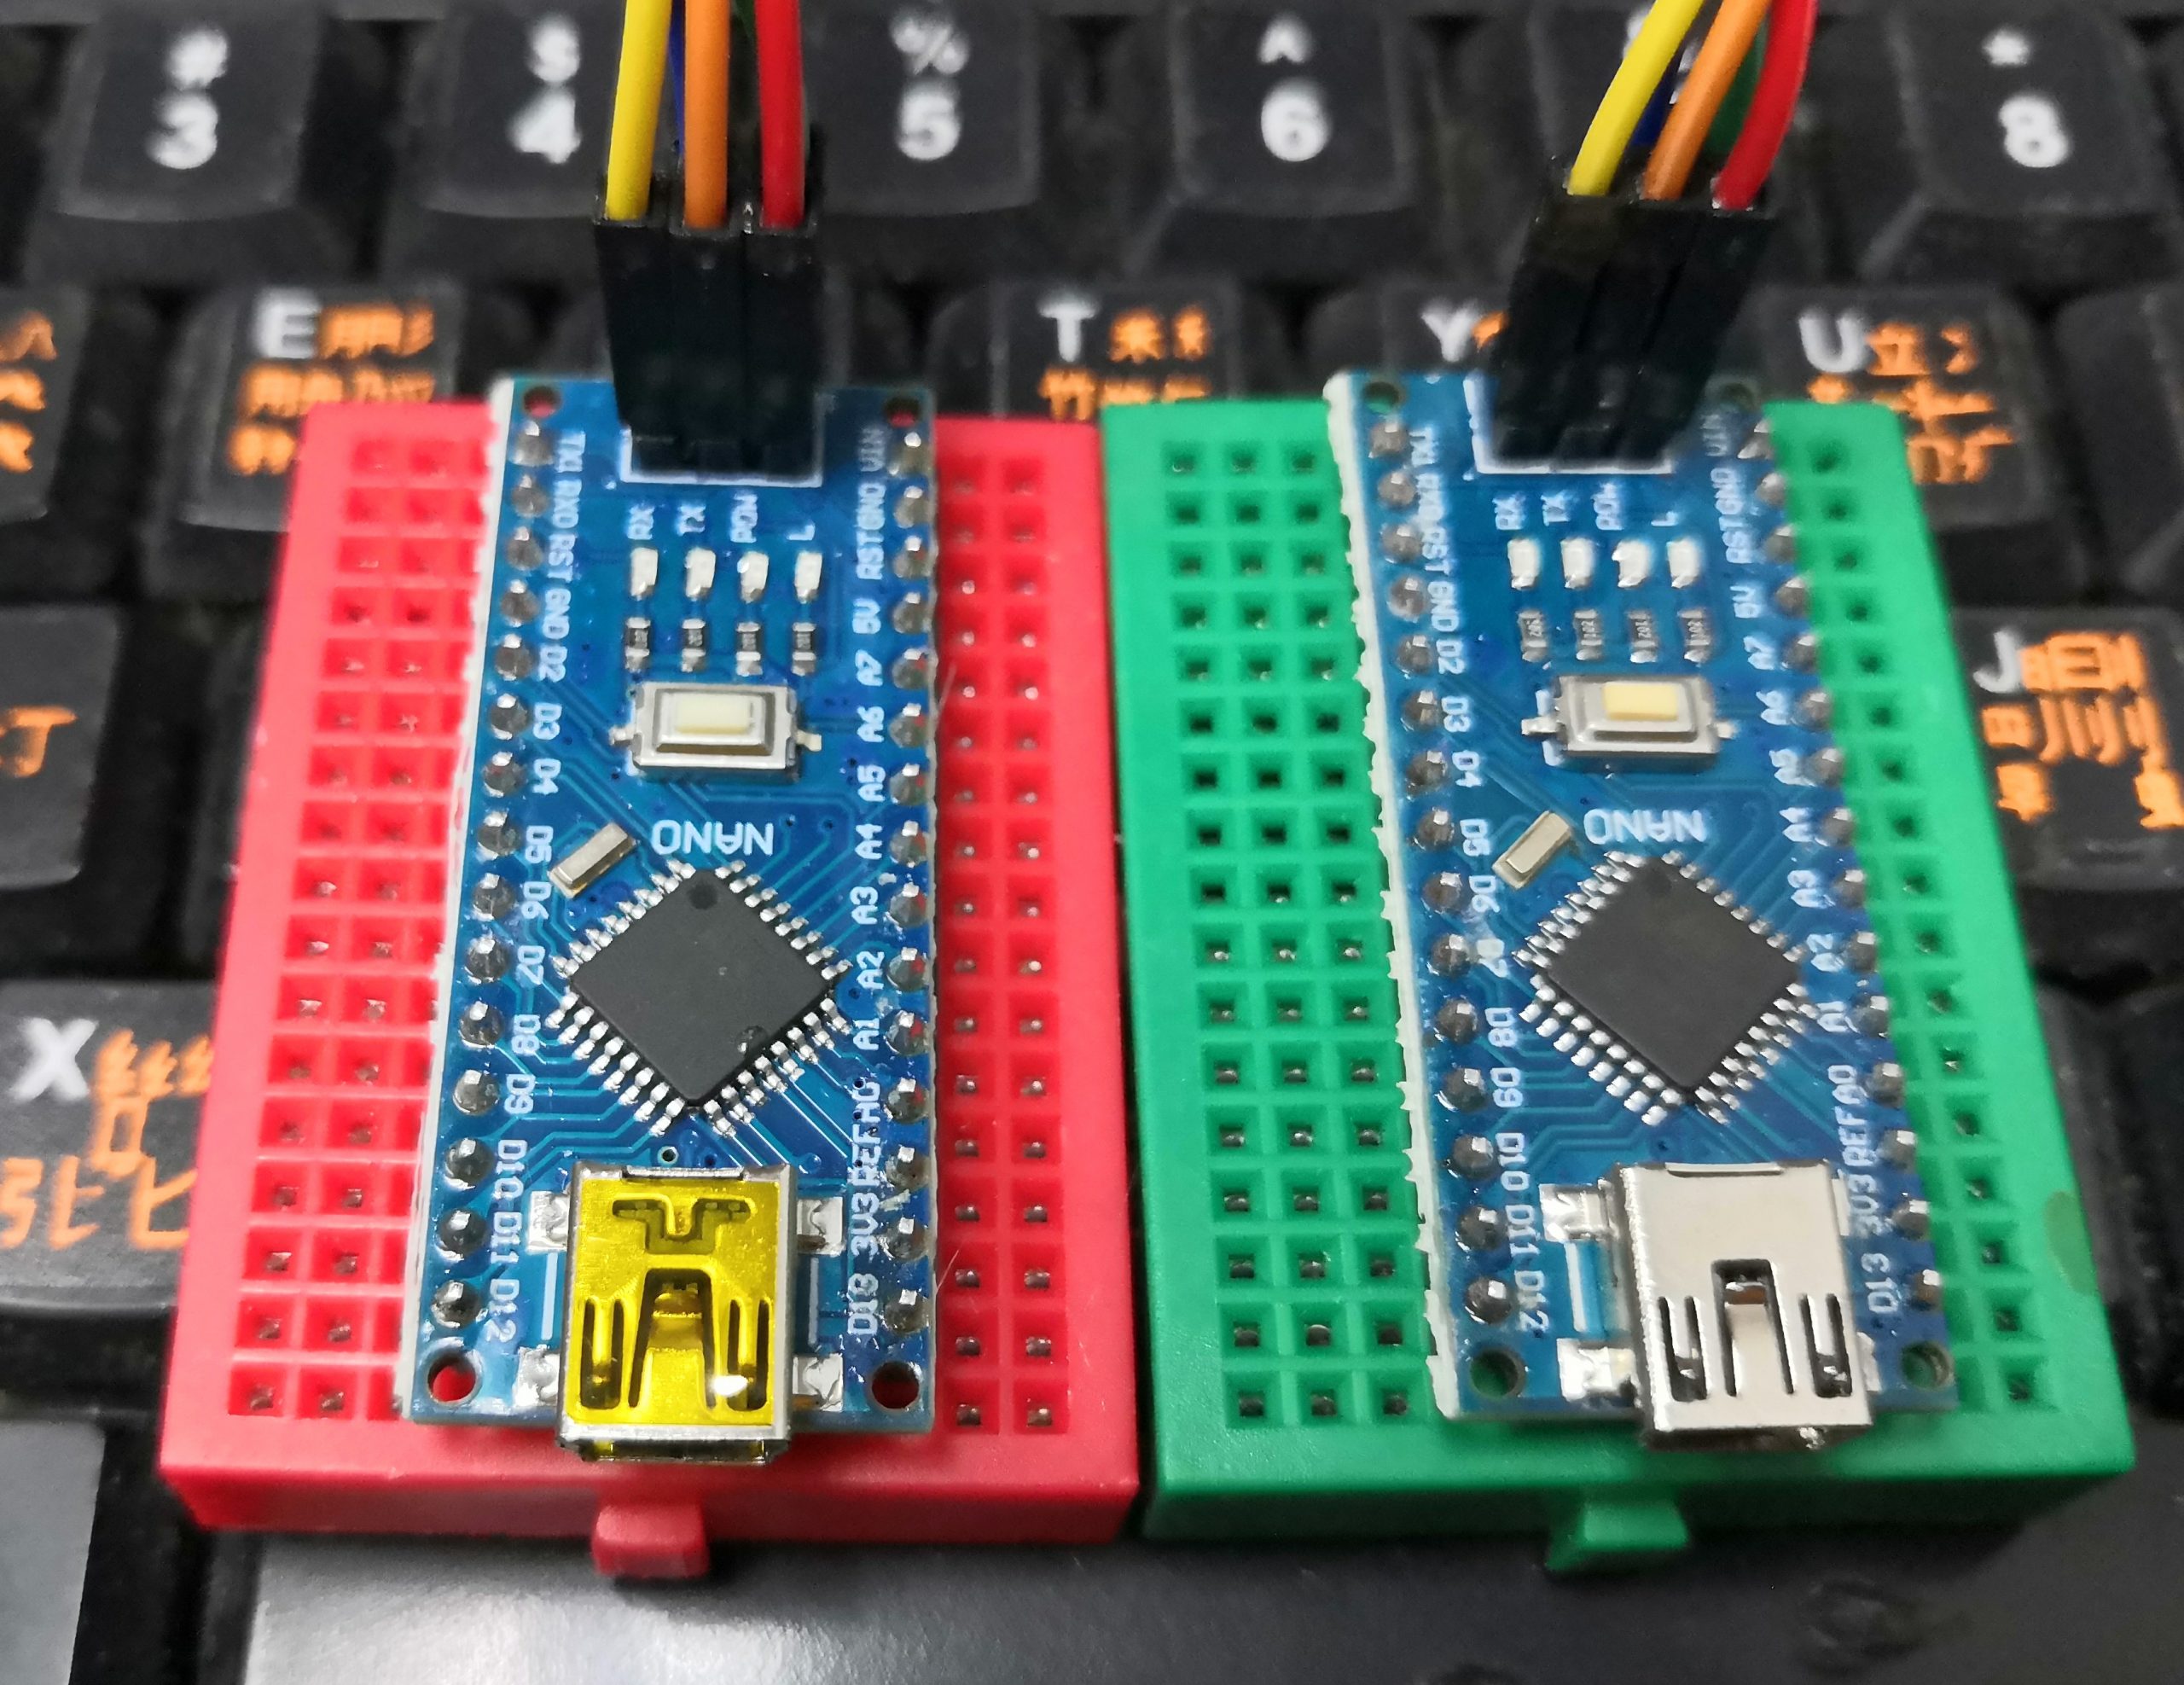
應該有不少朋友會遇到玩死了 自己的 NANO , 原因例如有 : 寫 program 入NANO 時 arduino java error 跳出了 , 當機了都有可能使 arduino nano 出現錯誤不能再寫入 !
本來諗住要放進垃圾桶內, 但心想上網找找有沒有人同我一樣玩死了 NANO , 找了一會原來可以試吓重新燒錄 bootloader !
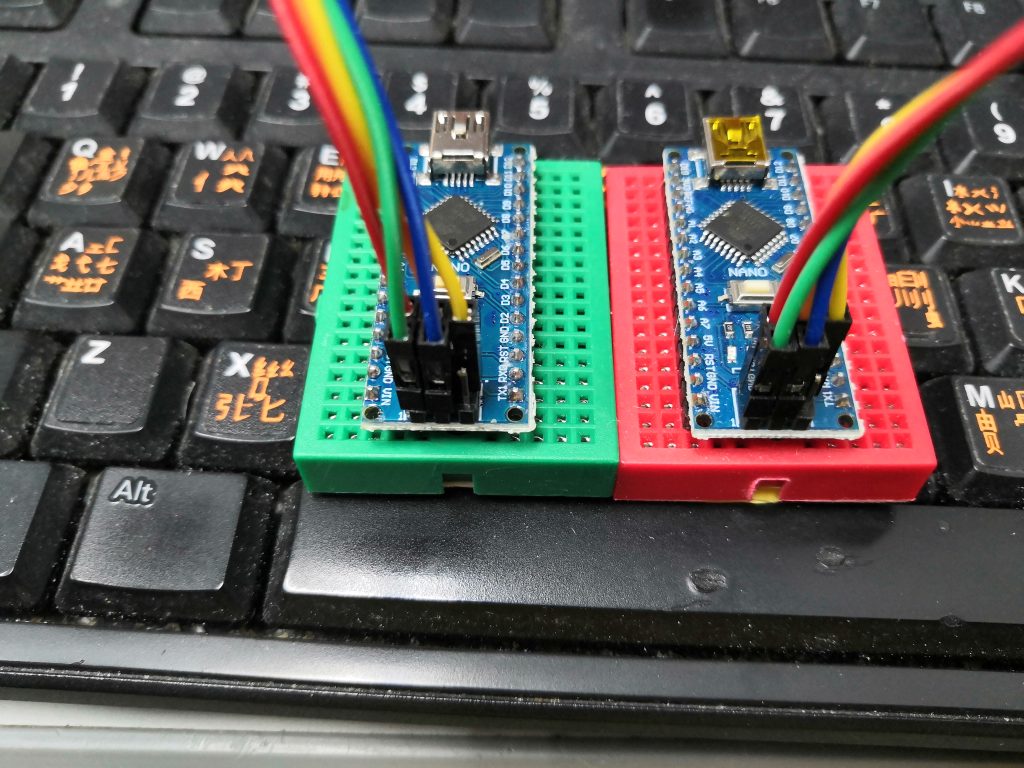
紅色麵包板 NANO 是用來當作燒錄器, 綠色麵包板是不能寫入程序的 NANO
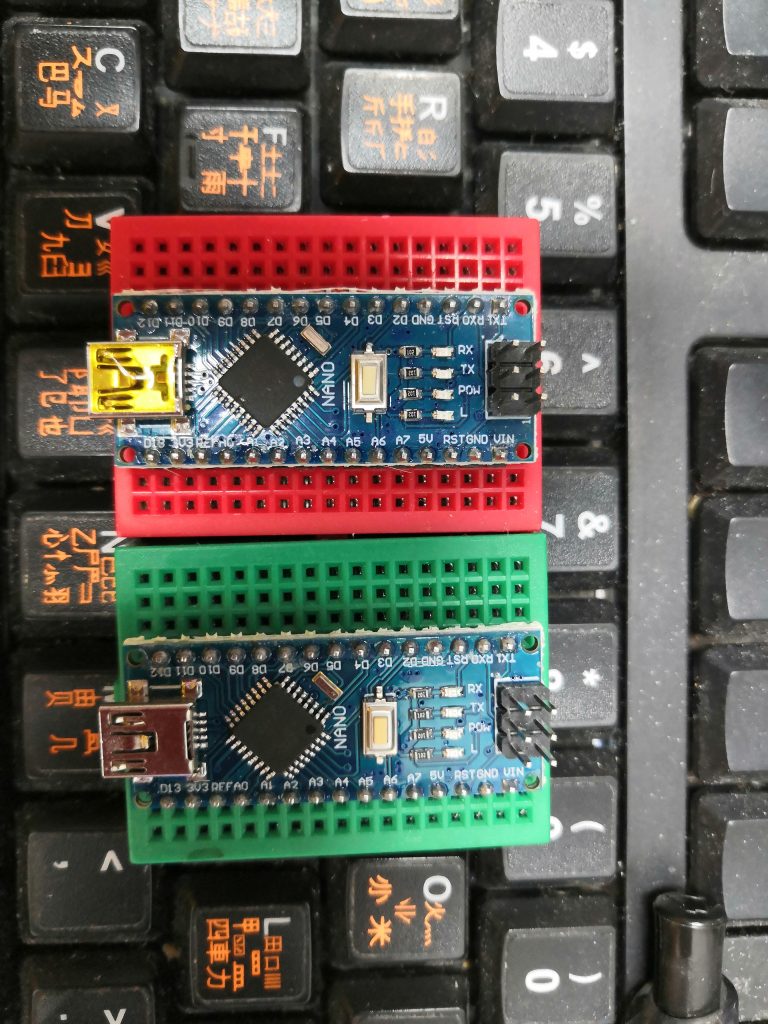
我們今次會用 ICSP 來重新寫入 bootloader , ICSP 是什麼 ?
“ICSP 代表電路串行程式設計,這是可用於程式設計 Arduino 板的幾種方法之一。通常,Arduino 引導載入程式用於程式設計Arduino板,但如果引導載入器丟失或損壞,則可以使用ICSP。ICSP 可用於恢復遺失或損壞的引導載入器。”
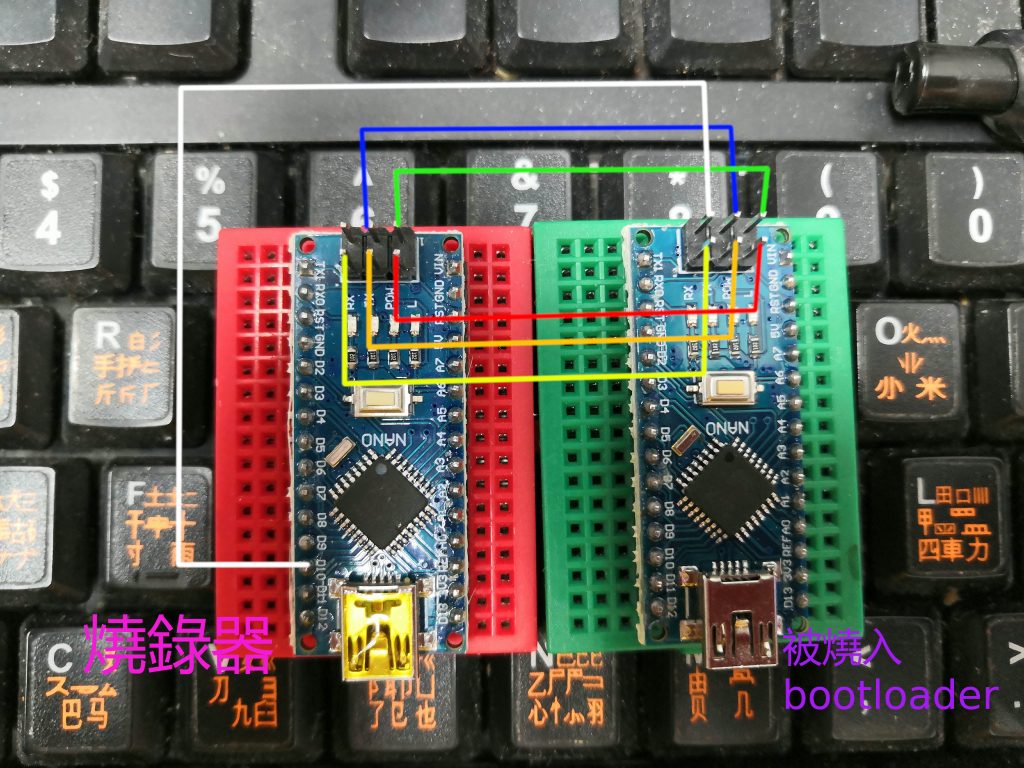
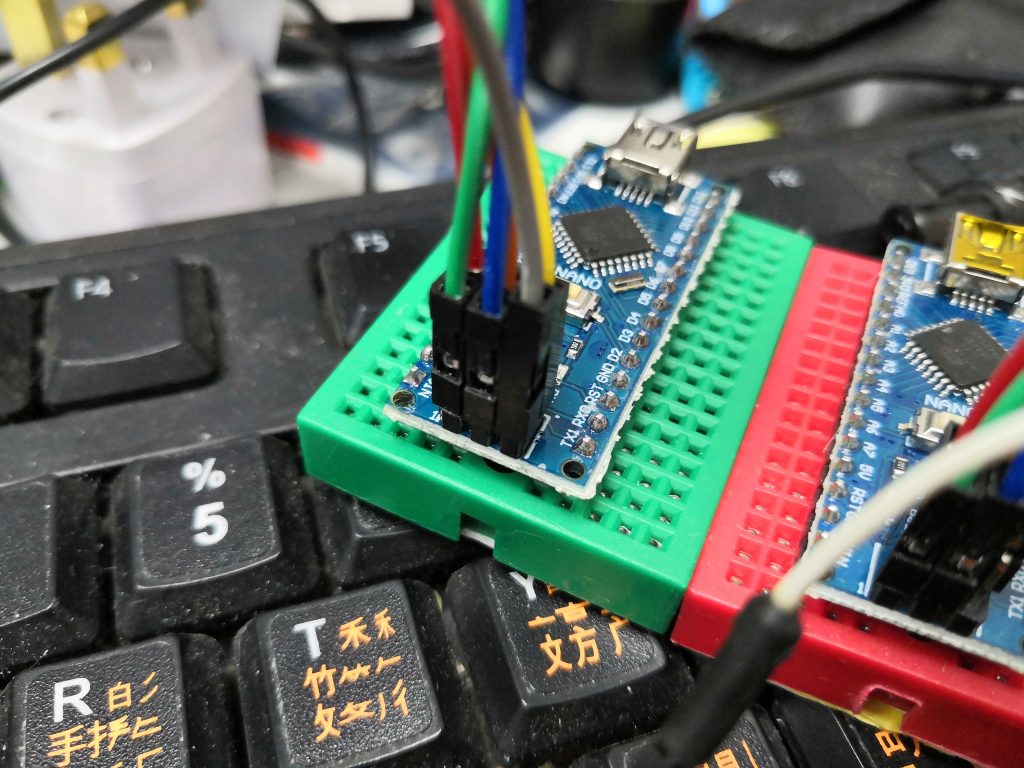
用杜邦線連上 被燒錄NANO 的 ICSP , 被燒錄的 ICSP RST 腳連接燒錄器上的 D10 腳 , 如下圖 :
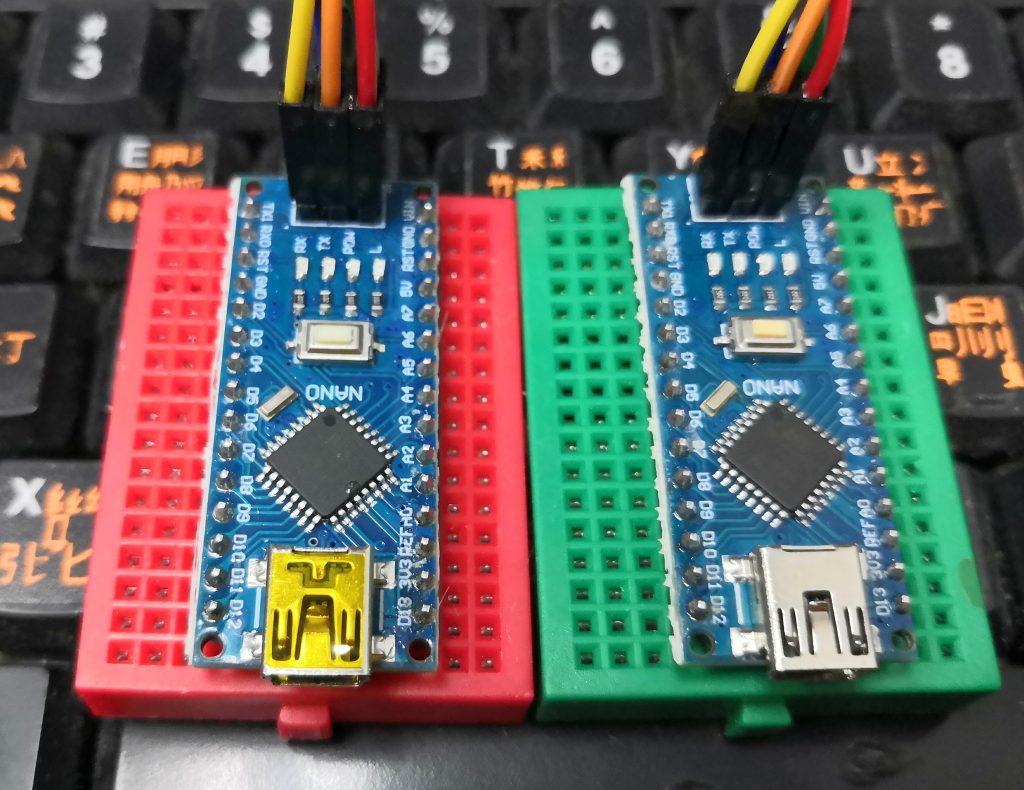
如果你用作燒錄器的板子不是 NANO , 那你找出 SPI 的引腳連接就是了 .
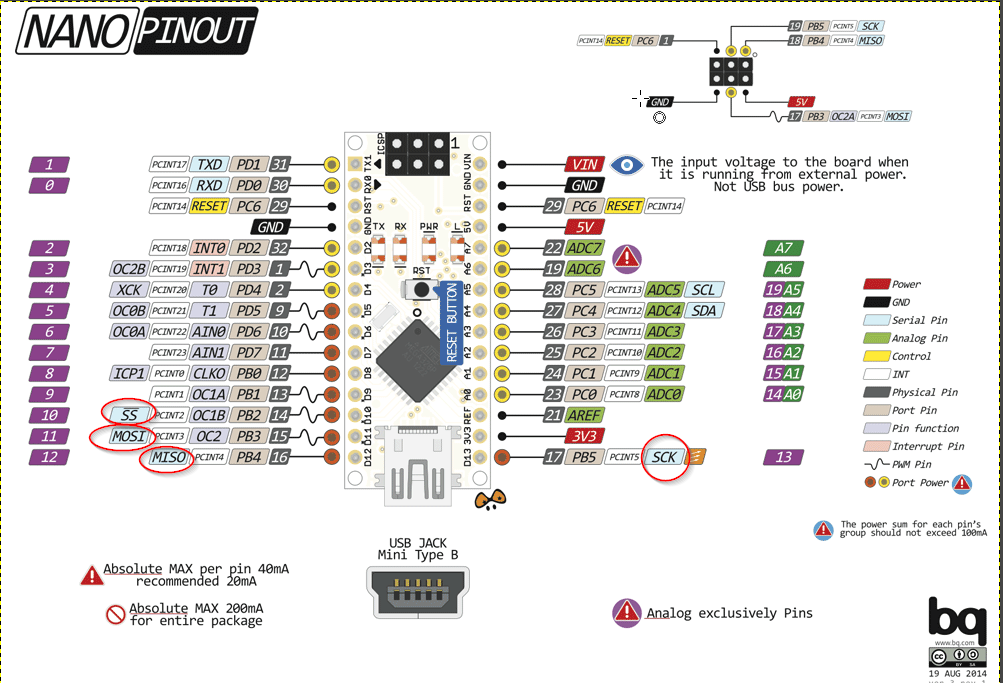
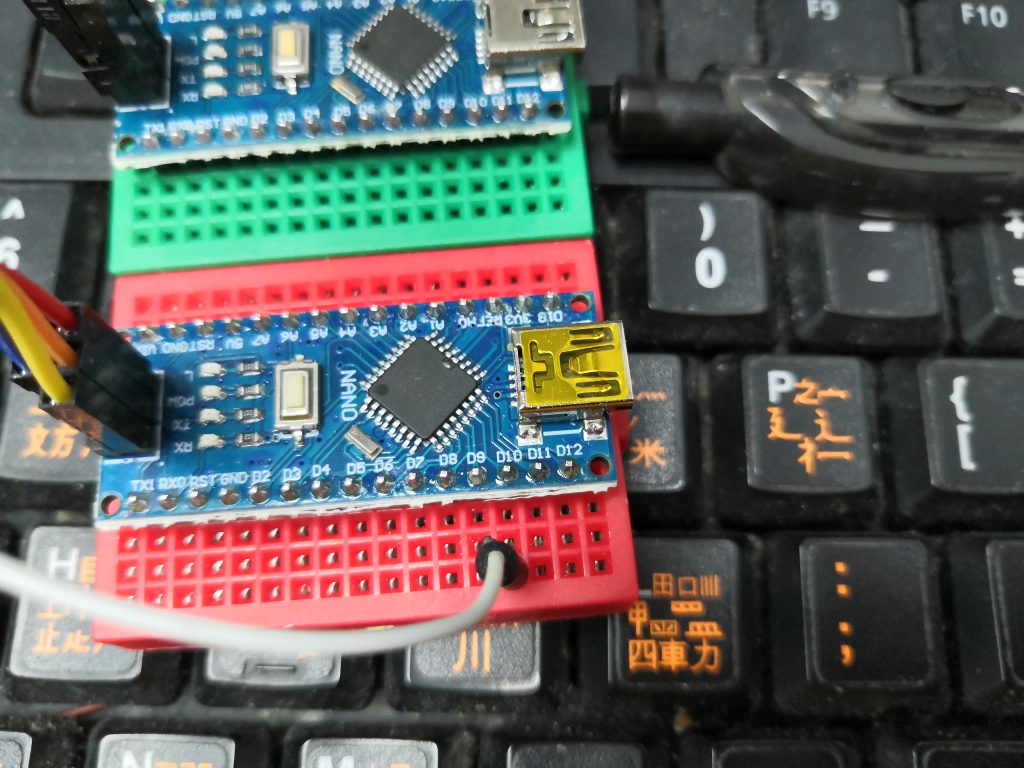
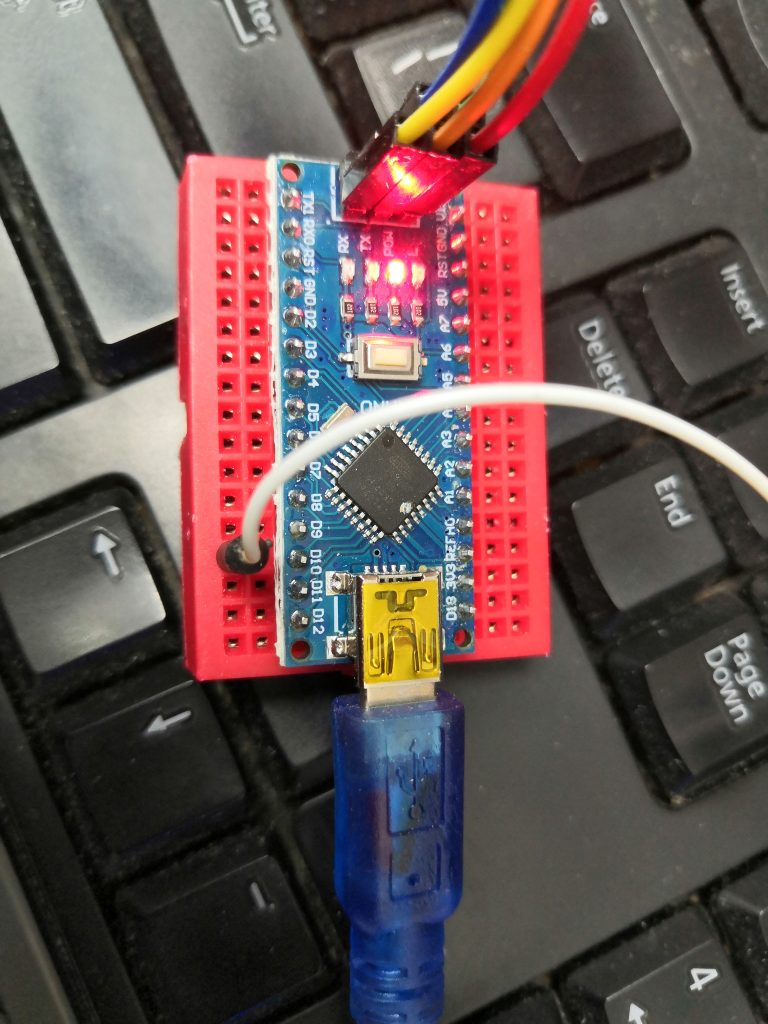
另一種接法就是用板子 SPI , 像以下圖片
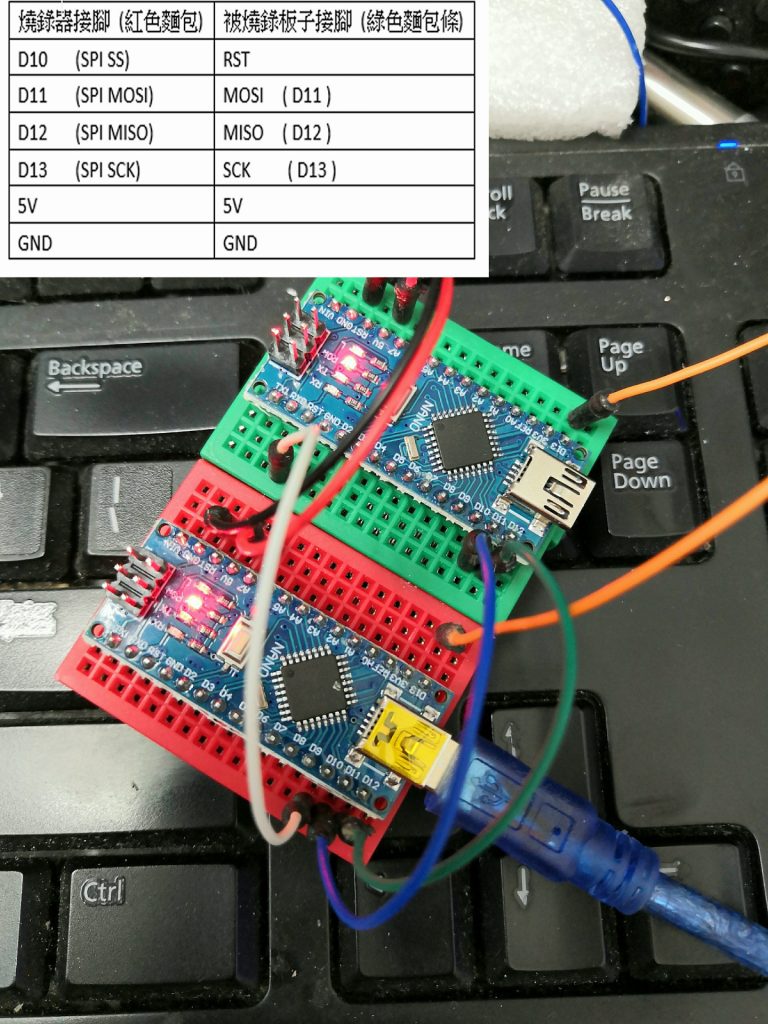
完成了接線後, 我們先把作為燒錄器的 NANO 連接上 PC
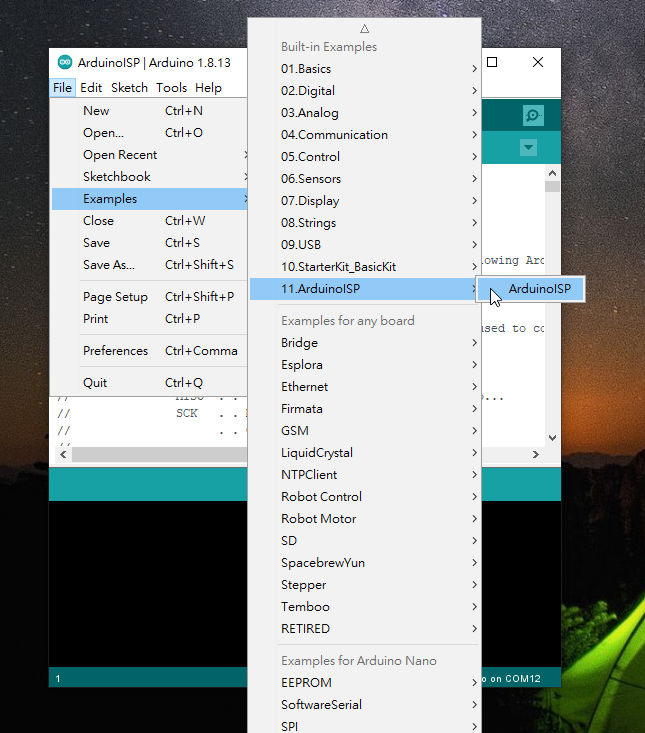
打開 Arduino — > File —> Examples —> 11.ArduinoISP
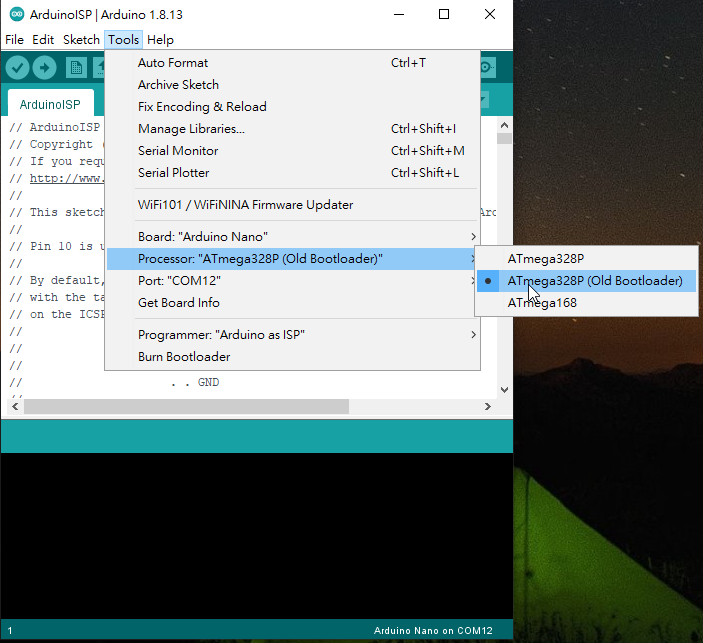
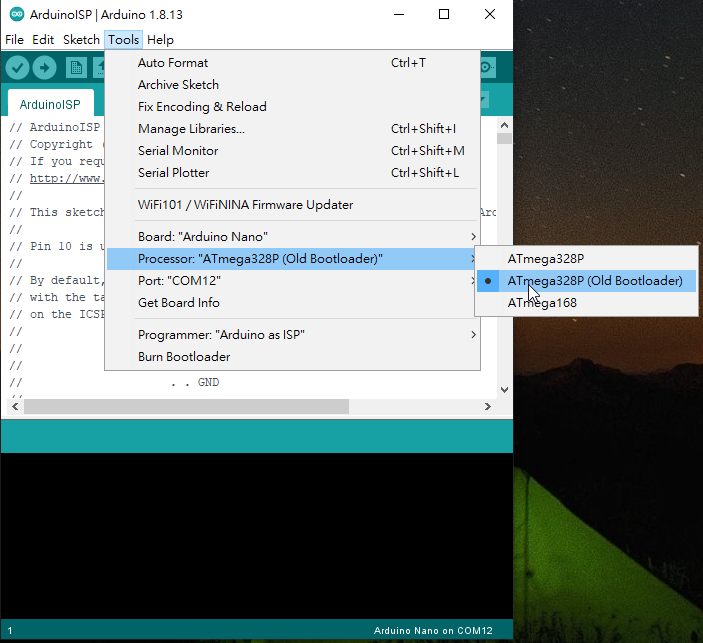
然後到 Tools 選擇你自己用作 “燒錄器” 的板子 , 我的是 Board: “Arduino Nano” —> Processor: “ATmega328P (Old Bootloader)” —> 我的電腦連接是 Port: “COM12” ( 你的電腦可能是別的 COM PORT )
如果你用作燒錄器板子是別的型號 , 就要選上正確型號: 例如UNO , 就選UNO
按 “箭頭” 把 Arduino ISP 程序寫入燒錄器板子
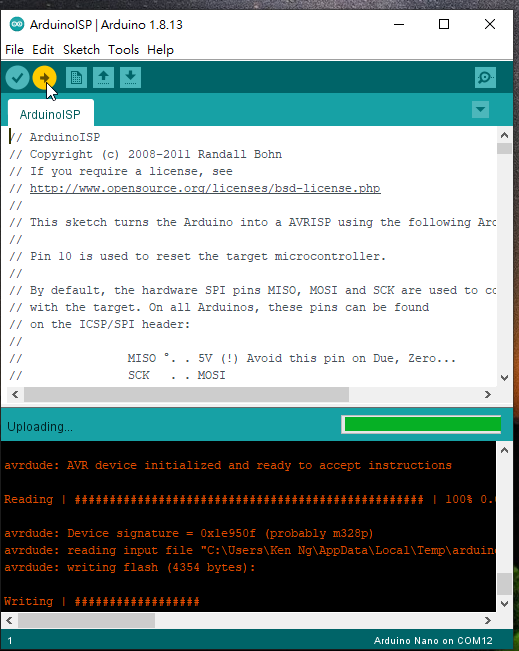
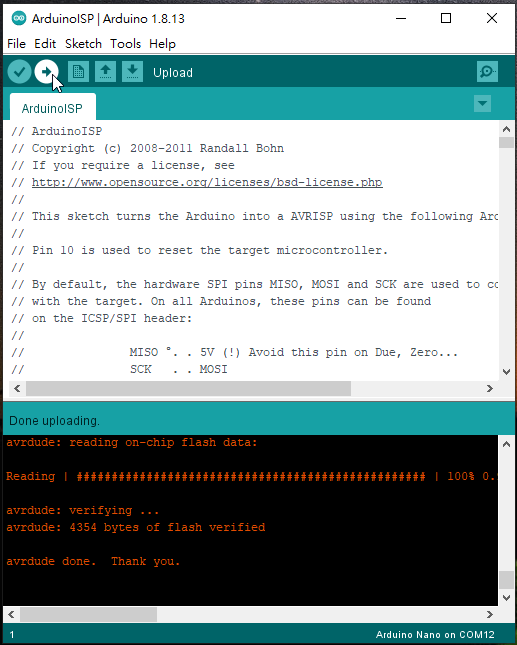
成功寫入如下圖 :
凖備工作好了 , 現在開始重寫 bootloader 了 , 我們再次選擇要被燒 bootloader 的板子了 , “Arduino Nano” —> “ATmega328p (Old Bootlooder” , 如果要燒的是 UNO 就選 UNO 板子.
再選擇 Programmer : “Arduino as ISP”
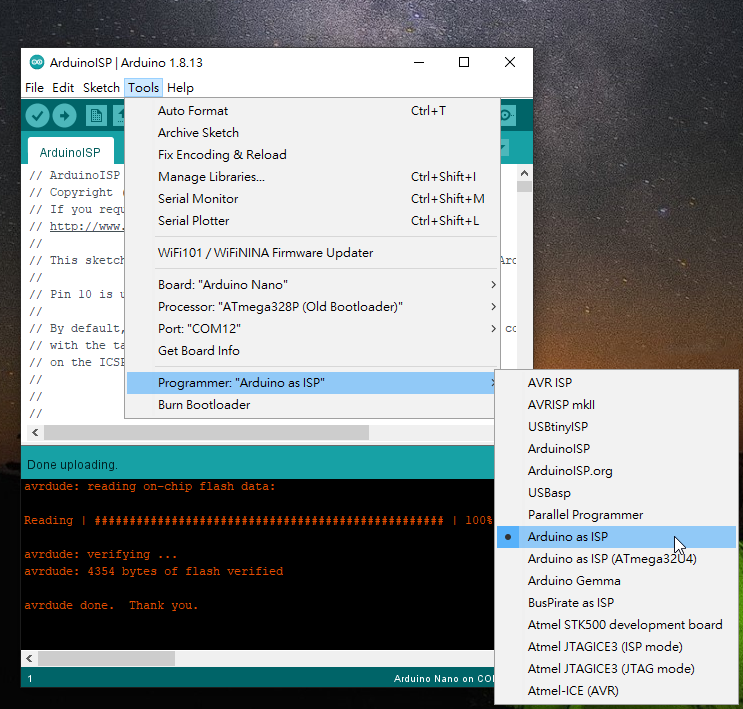
之後就可以 Burn Bootloader
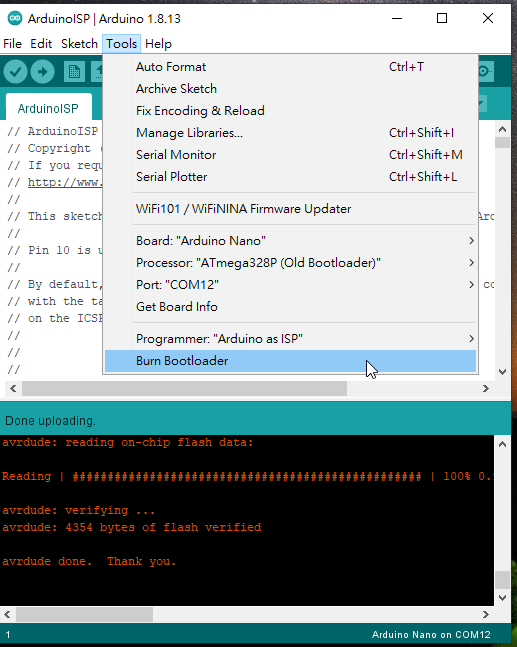
如果成功了, 就會出現 “Done burning bootloader. “

完成後可以找一些範例 , 寫一次入去重新燒錄bootloader 的板子了 !
我想很多 IT 的朋友都會遇過要大量產生密碼的時候 , 好多人都會設定同一密碼之後要求用戶再更改對嗎 ? 但好像存在某情度的風險對吧!
所以我今次要分享用 EXCEL VBA 製作產生隨機密碼的小程序 , 你想了解一下什麼是 VBA 可以參考以下網址 :
https://docs.microsoft.com/zh-tw/office/vba/api/overview/language-reference
首先一想起隨機產生數字, 好多朋友會想到 EXCEL 內置的 RANDBETWEEN , 但我們要的是更複習的密碼 !
例如 : 英文 + 數字+ 特殊字符 (kswdhn8772!@#$) 所以 randbetween 就不能滿足我了
我的 VBA 內產生隨機字元的部分來自於以下網址 :
我在這些代碼內再作修改 , 增加了可設定密碼長度和密碼數量 !
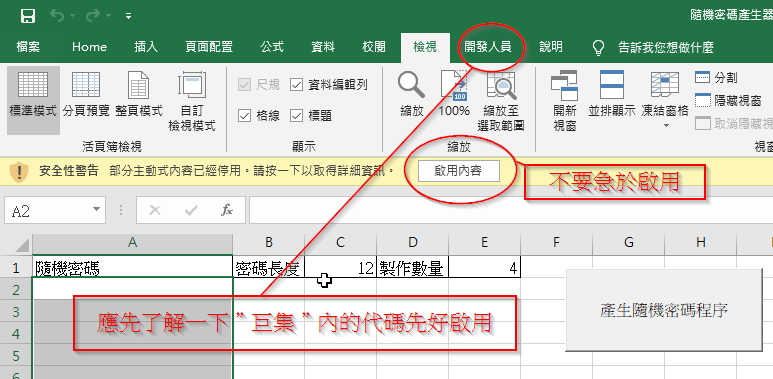
但要提醒下載了我提供的 EXCEL 朋友不要立即啟用內含『巨集』的程式,不論是我提供的程式或其他網站下載的程式,都不能立即啟用,先去看看程式內有沒有一些不對的代碼!
下載 隨機密碼產生器_V1.7z , 要用 7 ZIP 解壓呀 !
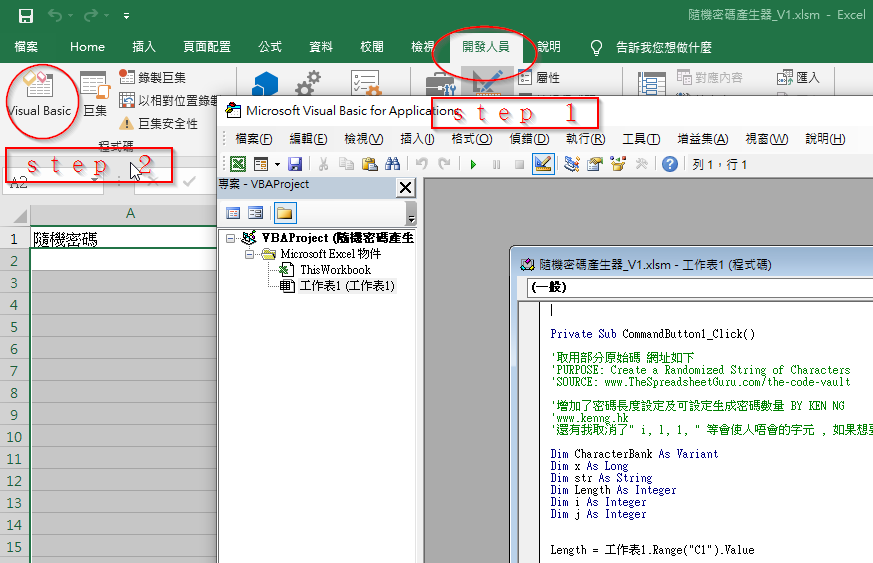
如何開啟開發人員選項呢? 可以參考以下網址 : https://officeguide.cc/excel-show-developer-tab-tutorial/
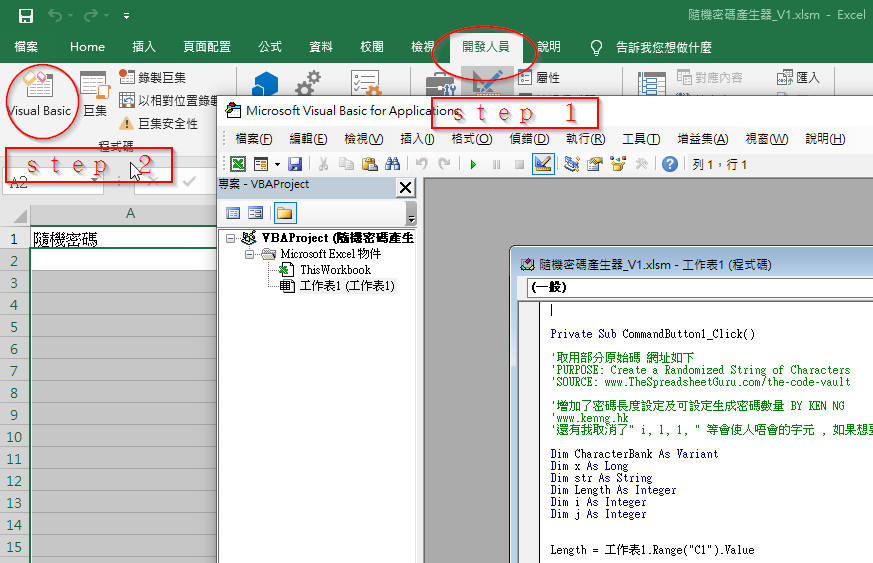
以下是我的 VBA 代碼 :
Private Sub CommandButton1_Click()
'取用部分原始碼 網址如下
'PURPOSE: Create a Randomized String of Characters
'SOURCE: www.TheSpreadsheetGuru.com/the-code-vault
'增加了密碼長度設定及可設定生成密碼數量 BY KEN NG
'www.kenng.hk/wp/wp/wp/
'還有我取消了" i, l, 1, " 等會使人唔會的字元 , 如果想要全字母及全數字可以自己修改 , 我留了那部分自己 uncommt
Dim CharacterBank As Variant
Dim x As Long
Dim str As String
Dim Length As Integer
Dim i As Integer
Dim j As Integer
Length = 工作表1.Range("C1").Value
If VarType(工作表1.Range("E1").Value) < 0 Then
j = 1
ElseIf VarType(工作表1.Range("E1").Value) > 1 Then
j = Val(工作表1.Range("E1").Value)
End If
For i = 1 To j
last111 = 工作表1.Cells(工作表1.Rows.Count, "A").End(xlUp).Row
'Test Length Input
If Length < 1 Then
MsgBox "密碼長度不可以設定為零"
Exit Sub
End If
CharacterBank = Array("a", "b", "c", "d", "e", "f", "g", "h", "j", _
"k", "m", "n", "o", "p", "q", "r", "s", "t", "u", "v", "w", "x", _
"y", "z", "0", "2", "3", "4", "5", "6", "7", "8", "9", "!", "@", _
"#", "$", "%", "^", "&", "*", "A", "B", "C", "D", "E", "F", "G", "H", _
"J", "K", "L", "M", "N", "P", "Q", "R", "S", "T", "U", "V", _
"W", "X", "Y", "Z")
'CharacterBank = Array("a", "b", "c", "d", "e", "f", "g", "h", "i", "j", _
' "k", "l", "m", "n", "o", "p", "q", "r", "s", "t", "u", "v", "w", "x", _
' "y", "z", "0", "1", "2", "3", "4", "5", "6", "7", "8", "9", "!", "@", _
' "#", "$", "%", "^", "&", "*", "A", "B", "C", "D", "E", "F", "G", "H", _
' "I", "J", "K", "L", "M", "N", "O", "P", "Q", "R", "S", "T", "U", "V", _
' "W", "X", "Y", "Z")
'Randomly Select Characters One-by-One
For x = 1 To Length
Randomize
str = str & CharacterBank(Int((UBound(CharacterBank) - LBound(CharacterBank) + 1) * Rnd + LBound(CharacterBank)))
Next x
'Output Randomly Generated String
工作表1.Range("A" & last111 + 1).Activate
工作表1.Range("A" & last111 + 1).Value = str
str = ""
Next i
End Sub
Private Sub Worksheet_SelectionChange(ByVal Target As Range)
On Error GoTo 0 With Cells(Windows(1).ScrollRow, Windows(1).ScrollColumn) CommandButton1.Top = .Top + 10 CommandButton1.Left = .Left + 400 End With
End Sub
因為避免用戶看錯密碼, 所以我廢除了 ( i , l , 1 ) 等使人有機會看錯的字符
稍為解釋一下代碼 : Private Sub CommandButton1_Click() 是當你按下那按鈕時執行的程序 ! 讀取 C1 及 E1 的數值 , 決定產生密碼長度及數量 , 再由 FOR LOOP 隨機生成 密碼字符 , 再輸出至 A 列 最後一行
至於 Private Sub Worksheet_SelectionChange(ByVal Target As Range) 內的代碼是把 “產生隨機密碼程序” 那按鈕固定位置 , 不會因為 A 列不斷增加而消失
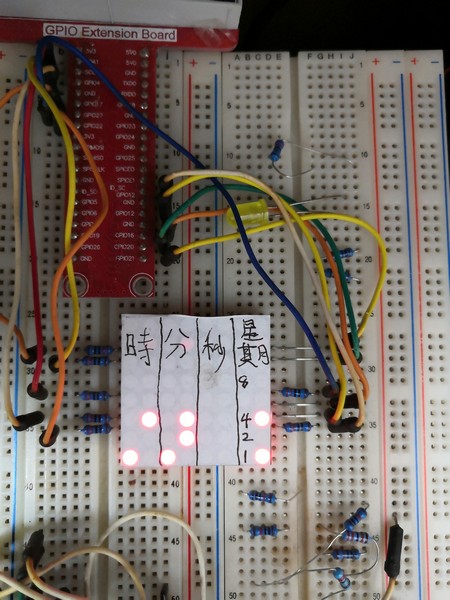
今次要玩的是 arduino nano V3.0 這個版子是什麼東西呢?
Arduino Nano V3.0是一塊基與開放原始代碼的超小Simple i/o平台,與之前的USB版Arduino Diecimila相比較,Arduino Nano在體積上佔很大優勢,Arduino即可以用來開發出需要獨立運行,並且具有互動效果的電子用品;也可以用來開發出與電腦相連接,同 Flash,Processing,Max/Msp,PD,VVVV等軟件一同合作完成的互動作品。
之前用過 orange pi GPIO+python 做過2進制的時鐘,網址如下:
今次就是用這版子做 2 進制時鐘 , 大家先要了解這版的引腳先
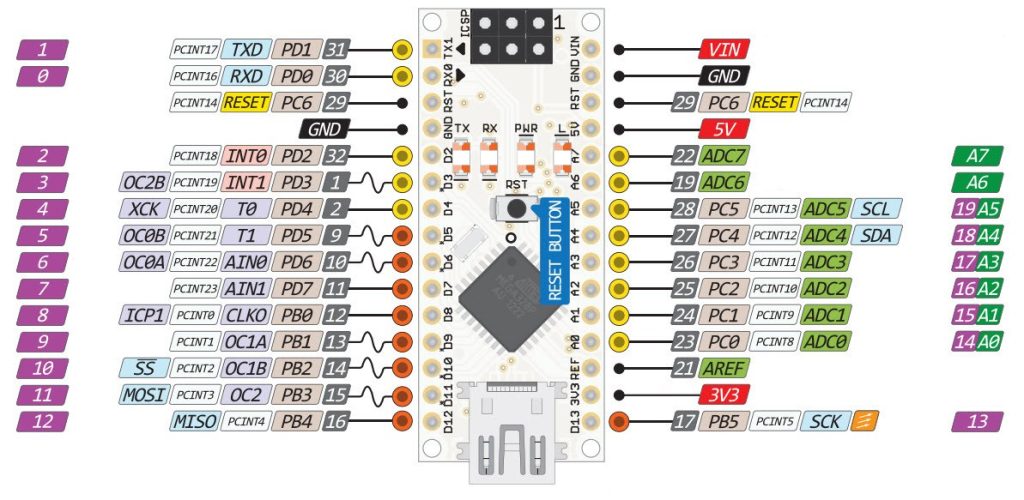
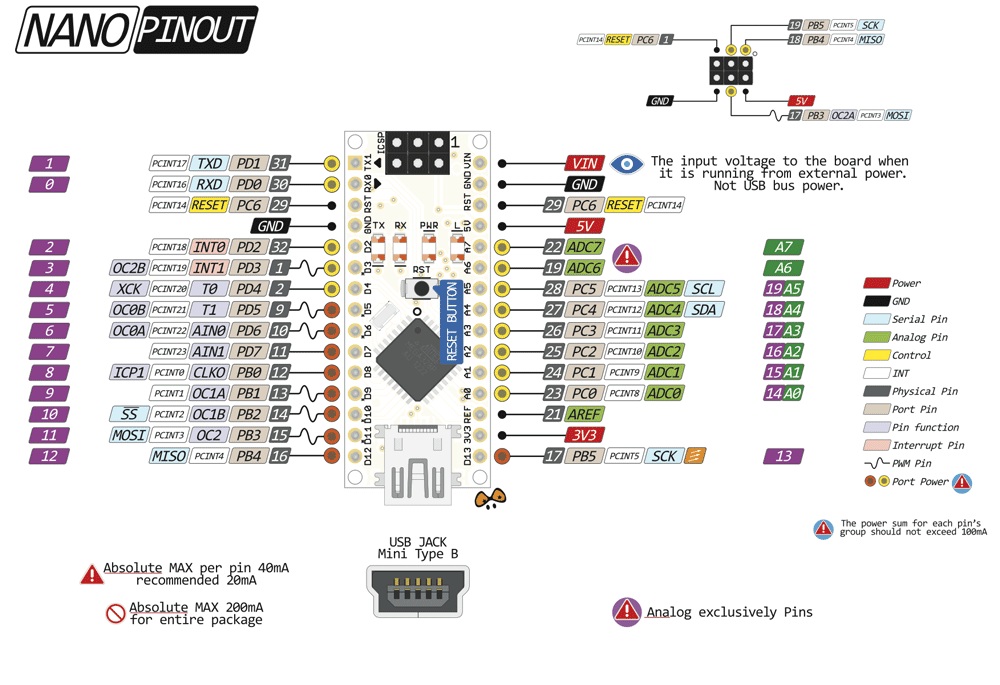
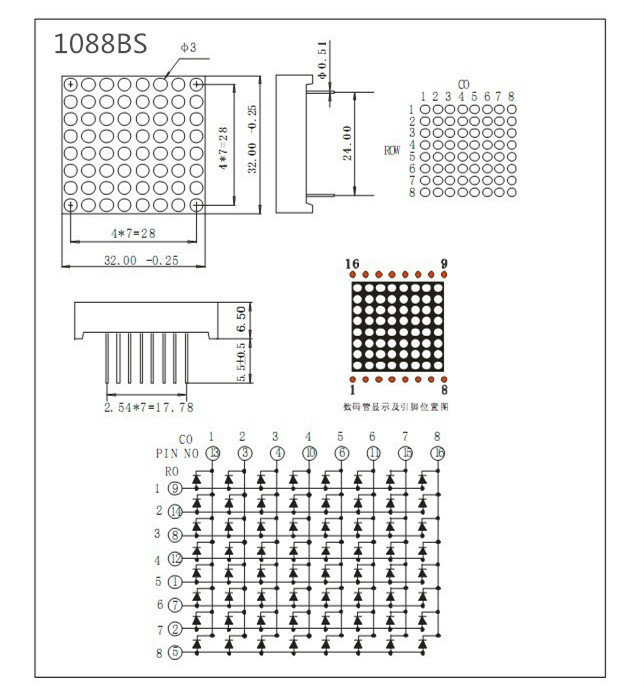
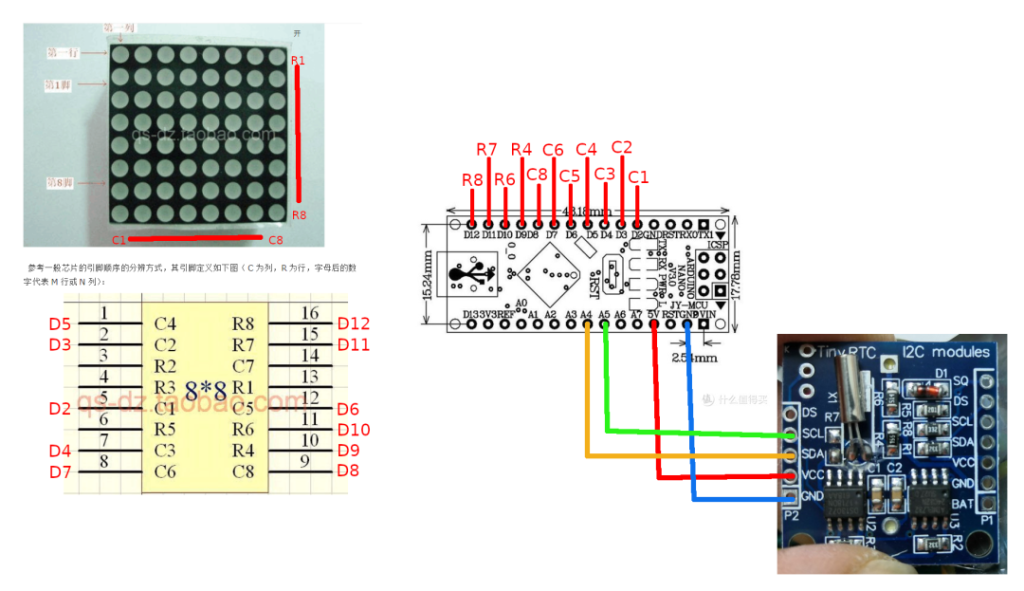
再來了解 1088BS 引腳代表什麼「行」及「列」 , 但要留意的是那「行」及「列」是基於引腳從左至右看 !
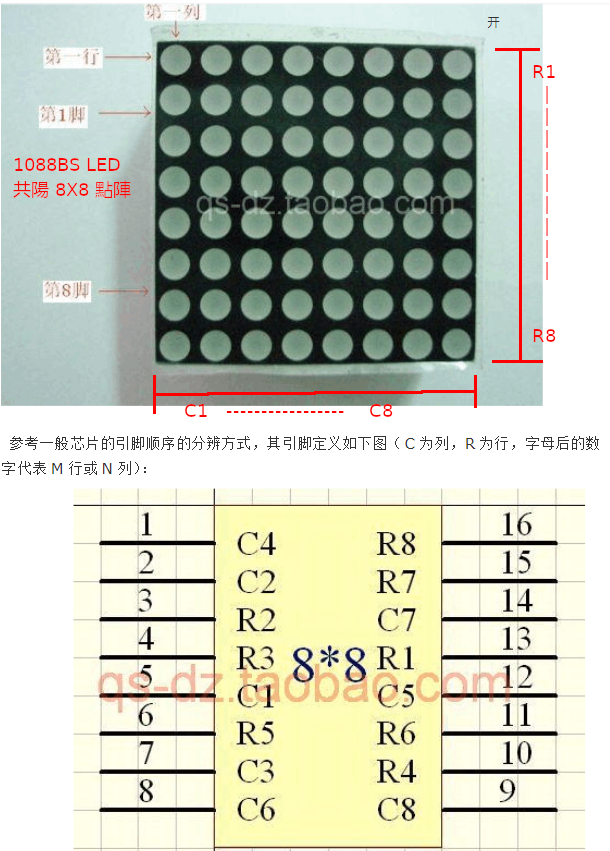
下列是 1088BS 官方引腳「行」及「列」定義,是基如引腳是從下至上看的 !
計時方面不同用 orangepi 讀取電腦時間, Arduino Nano 要用計時模組 , 我今次用的是 DS1307 RTC
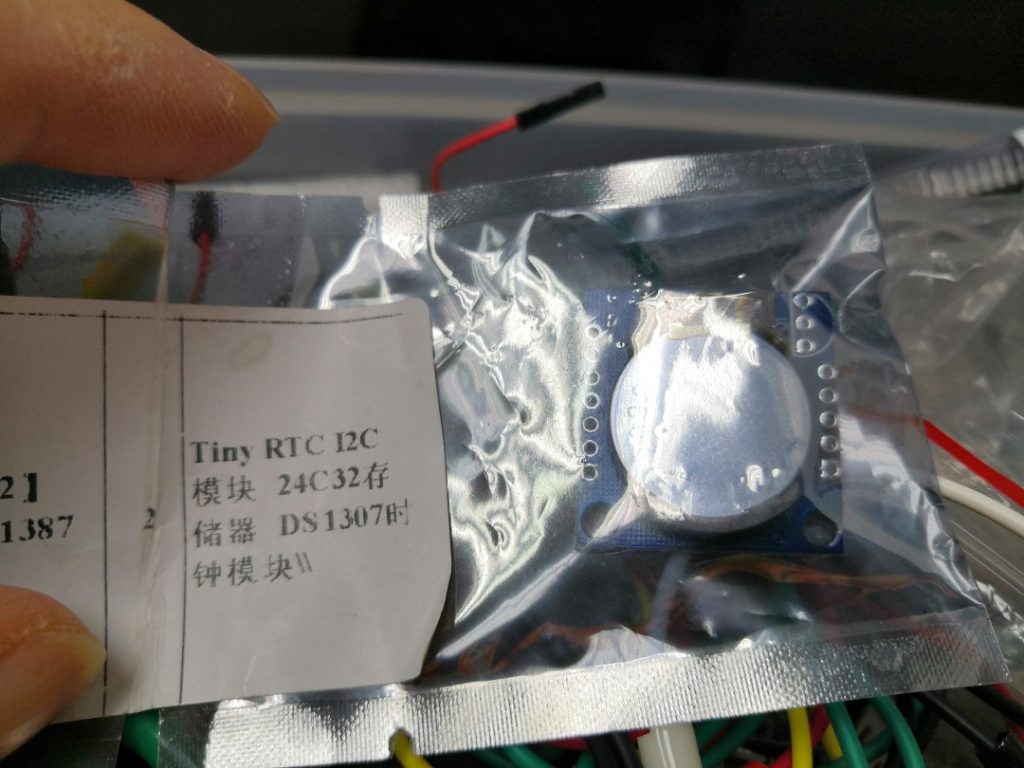
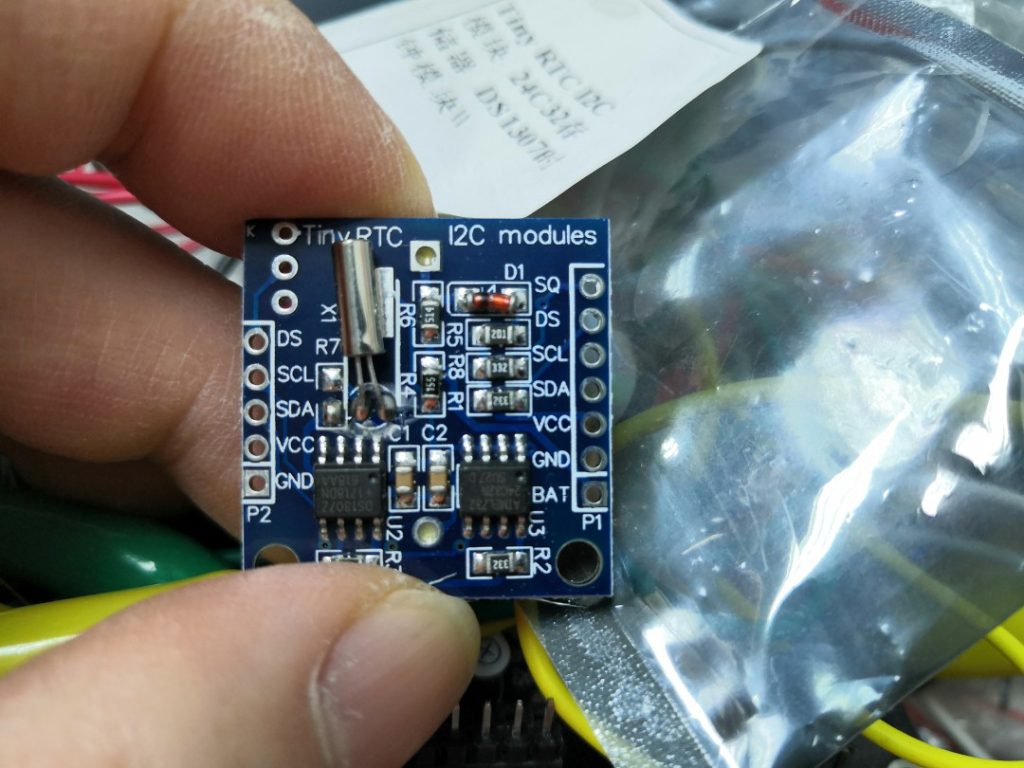
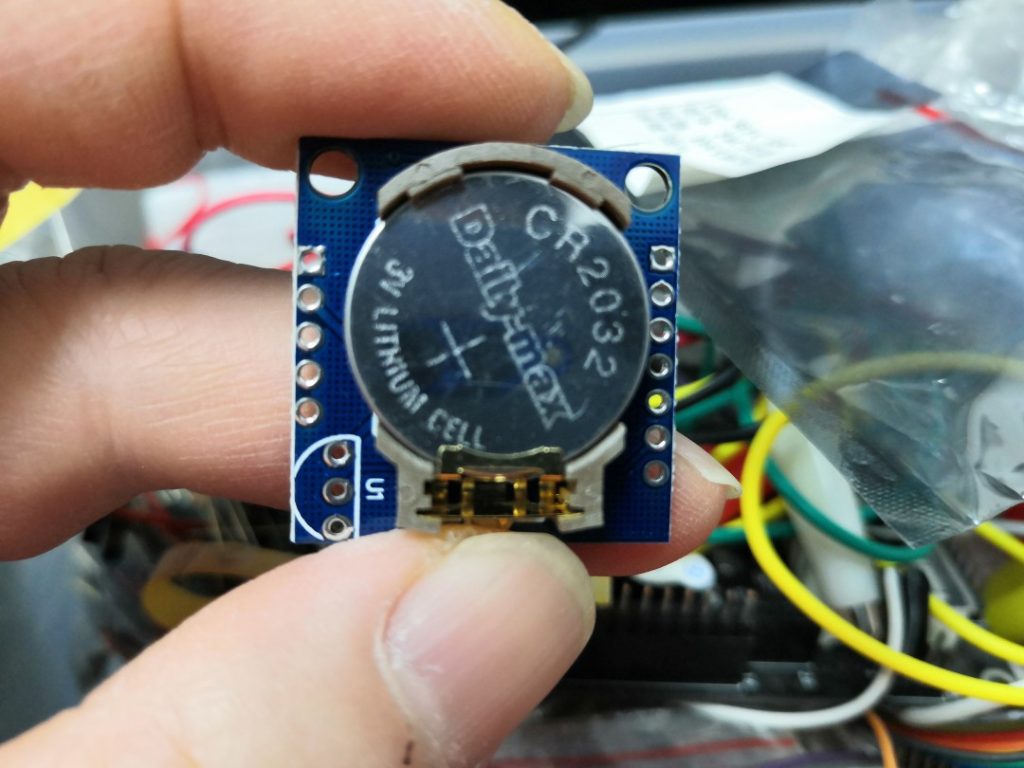
DS1307 這模組同 MCU 用 I2C 連接的, 想了解更多 I2C 協定可以參考以下網址 :
https://www.itread01.com/content/1545445450.html
https://zh.wikipedia.org/zh-tw/I%C2%B2C
Arduino Nano V3.0 的 I2C 引腳在 A4及A5
連接 1088BS 的引腳 , 第一列開始分別是 ( 2,3,4,5,6,A1,8) pin , 因為我們第7列不使用的, 所以隨便用A1腳, A1不用插東西
第一行開始分別是 ( 13,13,13,9,13,10,11,12) , 其中 1,2,3,5 行不使用的 , 所以隨便指派13腳代替, 都是不用插東西
如果你們有另一想法想用全部「行」「列」 自己相應找其他引腳代替連接 A1 及 13
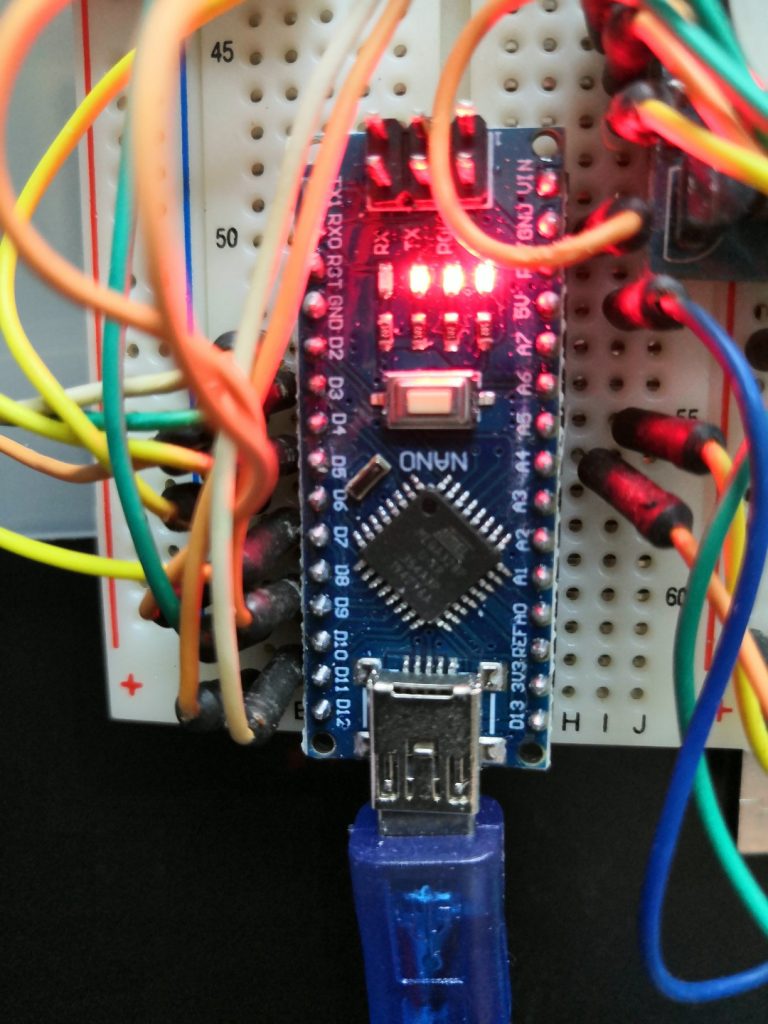
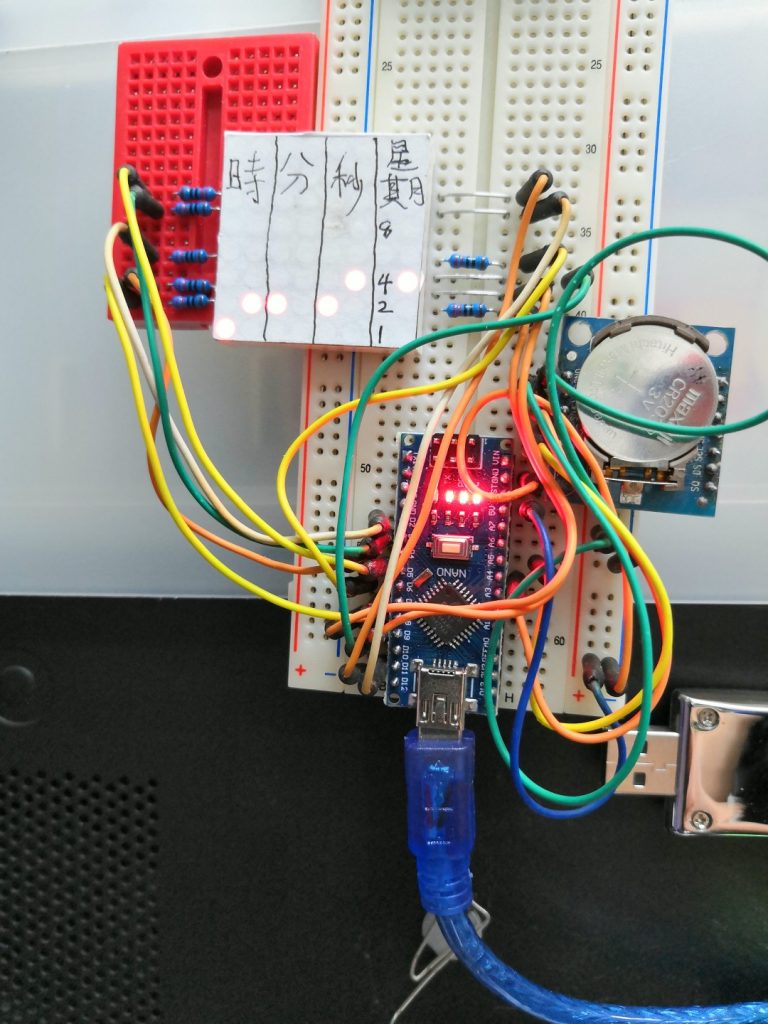
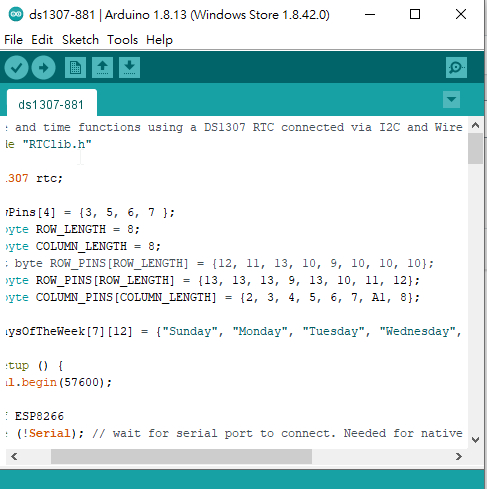
這張圖用 RIGHT CLICK , OPEN WITH NEW WINDOWS 睇會清楚一點
更新一下我寫的程式先 , 上面我寫的那段程式碼有點缺陷, 就是不能手動UPDATE 時間, 要 DELETE CACHE 再編譯才能從電腦更新時間 , 所以 21年1月15日更新可以不用重新編譯, 手動更新時間程式碼 .
下載了程式 , UPLOAD 上去 NANO , 以後要手動 UPDATE 時間, 就開 SERIAL MONITOR , 115200 baud , 按一下 ENTER 就會出現以下畫面 :
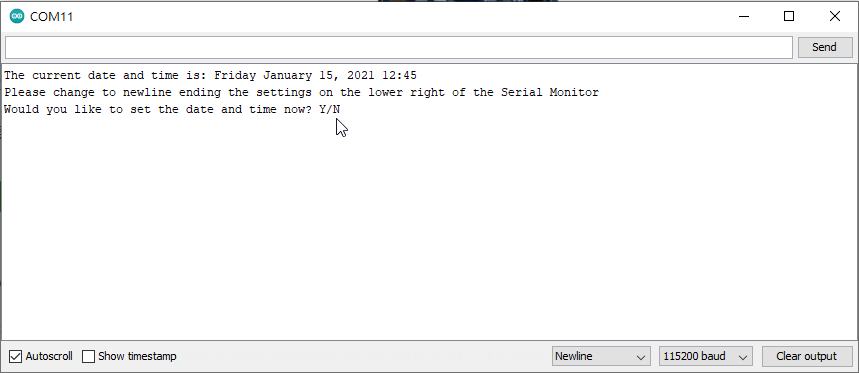
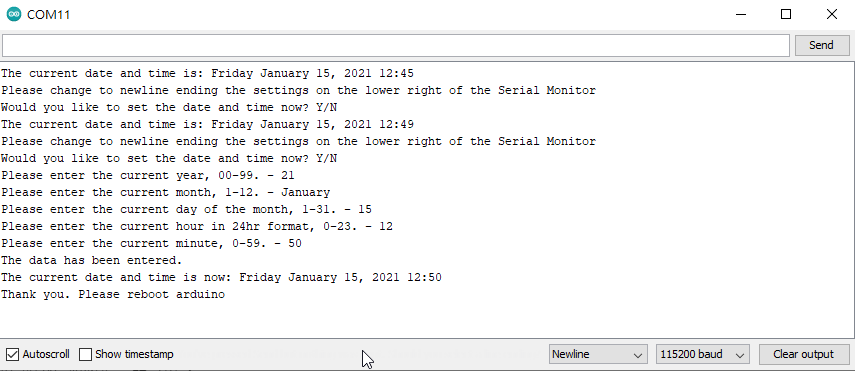
之後按 “Y” 設定時間 , 按照指示就可以了 .
今次介紹的軟件, 或許有很多用家都不佰生 , 舊版本是十分好用, 我自己多數是用來轉換繁簡體字幕檔 ^_^ 用就是 CONVERZ 了, 但舊版已經不再更生了 ! 現在新版本 ConvertZZ 網址 : https://github.com/flier268/ConvertZZ
經常下載簡體文件的朋友們應該都有這個困擾吧,文件下載下來,常常看到的都是一堆亂碼 亂碼的原因是因為兩國的慣用編碼不同,簡體使用GBK,而繁體使用BIG5,當GBK的文字「直接」看做BIG5時,就會出現亂碼
一直以來,我慣用的簡繁轉換程式’ConvertZ’,但一直不太喜歡它的設計,為什麼上面總是要有一條Bar在那邊?為什麼開啟要等好幾秒?為什麼它有時候還會轉換失敗?為什麼作者好像都沒再更新了? 於是我開始計畫,意圖取代舊有的ConvertZ,改善這些問題。
由於是繼承自ConvertZ,因此取名ConvertZZ
參考網頁來自 adobe support community
只要下載更新升級到 11.0.23 版本就能暫時解決這問題 , 但不知道會不會隨著WIN10的下次更新又會使 ADOBE ACROBAT XI 失效
以下內容轉載自 IT 之家 URL : https://www.ithome.com/0/483/457.htm
IT之家4月19日消息 Ubuntu 20.04 LTS on Windows 已经上架 Microsoft Store 应用商店,Ubuntu 20.04 on Windows允许使用Ubuntu Terminal并运行Ubuntu命令行实用程序,包括bash,ssh,git,apt等。请注意,Windows 10 S不支持运行此应用程序。
Ubuntu 20.04 LTS on Windows需要Windows 10 版本 16215.0 或更高版本,支持ARM64、x64体系结构。

据IT之家了解,要启动Ubuntu 20.04 on Windows,请在命令行提示符(cmd.exe)上使用“ ubuntu2004”,或在“开始”菜单中单击Ubuntu磁贴。
要使用此功能,首先需要使用“打开或关闭Windows功能”并选择“Windows Subsystem for Linux”,单击“确定”,重新启动,然后使用此应用程序。
也可以使用Administrator PowerShell提示符执行以上步骤:
Enable-WindowsOptionalFeature -Online -FeatureName Microsoft-Windows-Subsystem-Linux
这个应用会在Windows Subsystem for Linux上安装Ubuntu 20.04 LTS版本。
请注意,应用程序更新不会更改Ubuntu安装。要升级到新版本,请在Ubuntu Terminal终端中运行do-release-upgrade。