當你的電腦用上一段時間後 , 系統會有很多暫存檔之類的沒有用的垃圾 FILE ∘
這個磁碟清理工具支援多種作業系統 , Windows 、macOS、Linux
以下是這個軟件的網站連結
MangoDisk 磁碟清理工具 — 清理大型檔案、重複檔案與快取
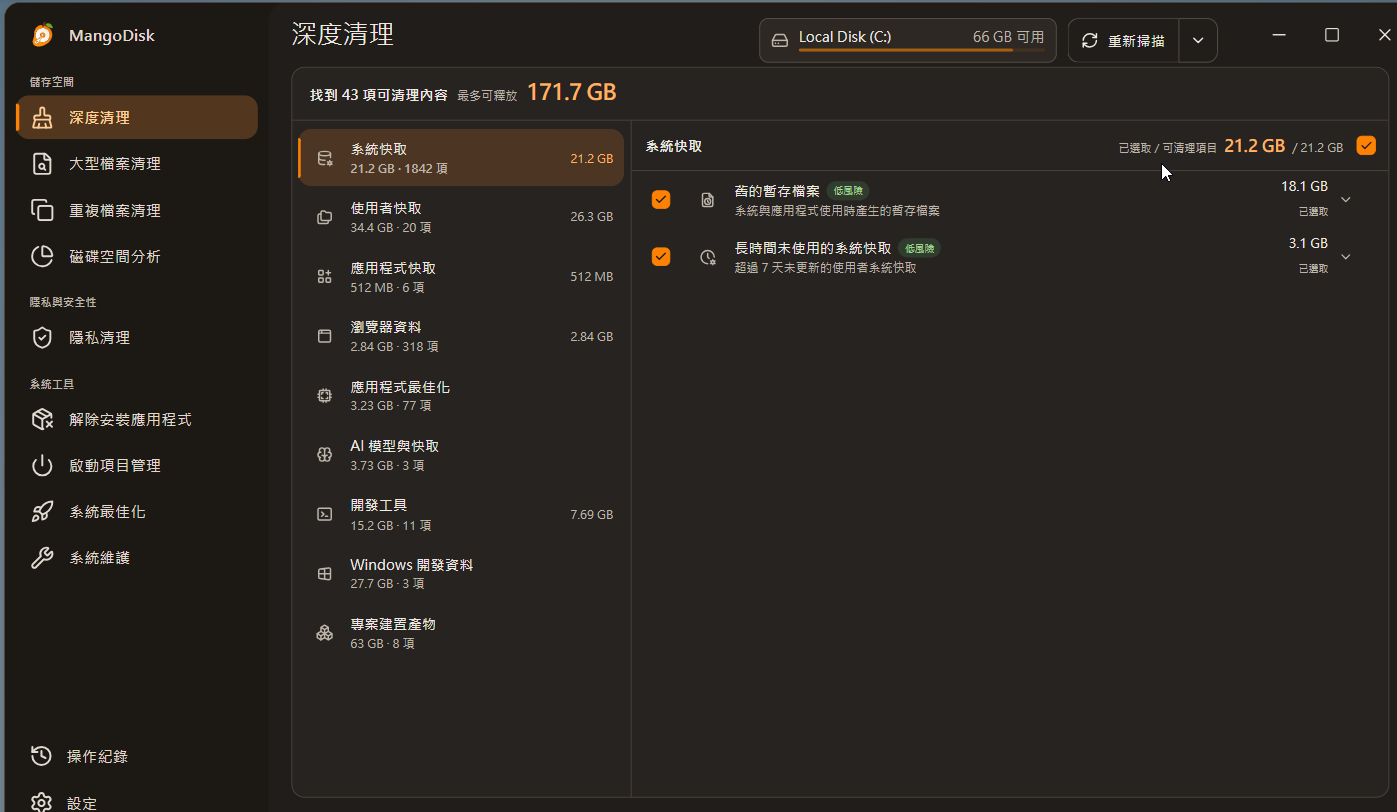
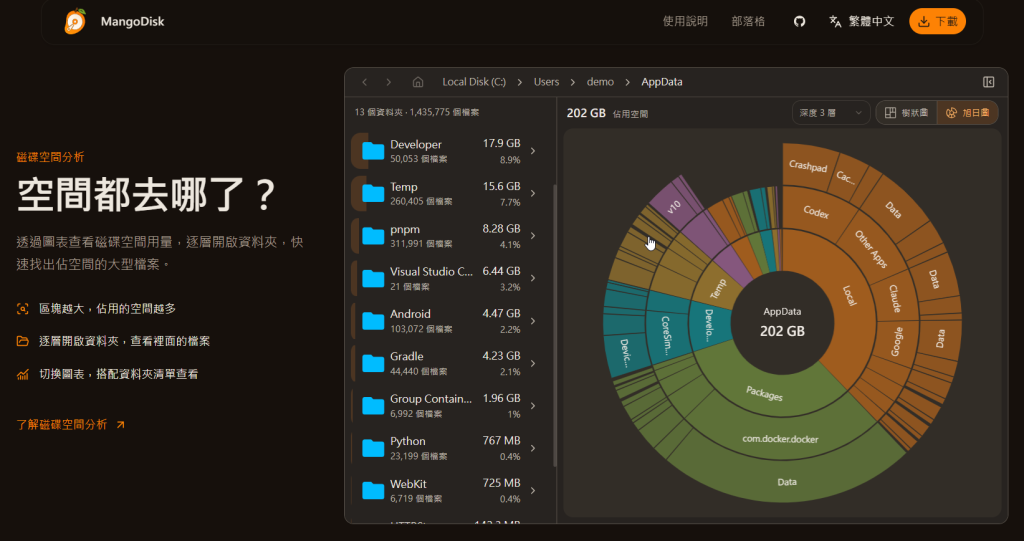
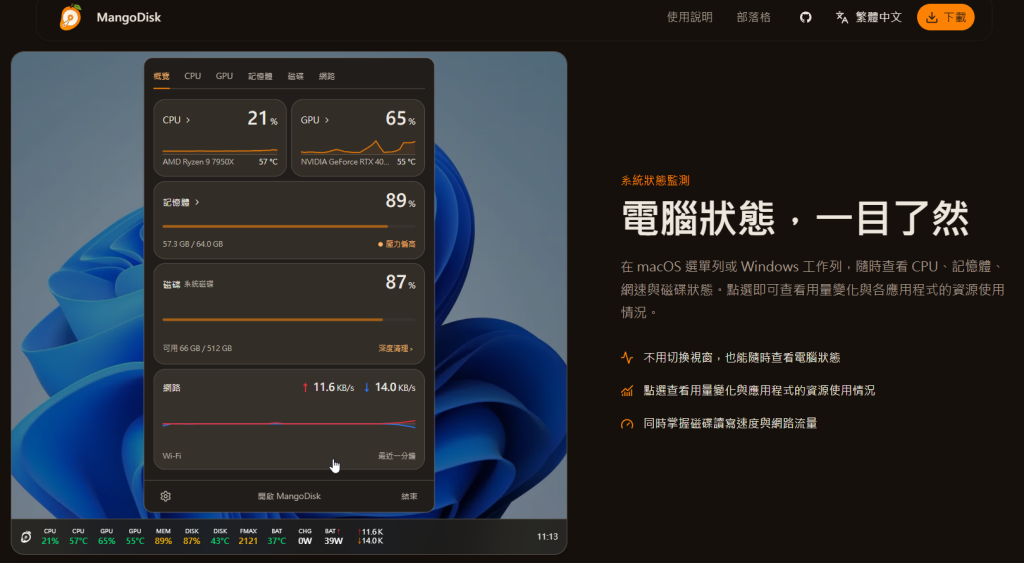
當你的電腦用上一段時間後 , 系統會有很多暫存檔之類的沒有用的垃圾 FILE ∘
這個磁碟清理工具支援多種作業系統 , Windows 、macOS、Linux
以下是這個軟件的網站連結
MangoDisk 磁碟清理工具 — 清理大型檔案、重複檔案與快取
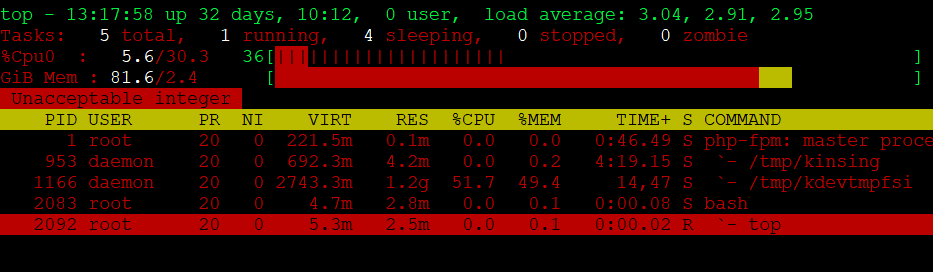
電腦業行內稱肉雞是什麼? 正確用語應該是 “殭屍電腦“,殭屍電腦又是什麼呢? 總括來說就是被入侵了,電腦的控制權已經被人盜用了,連機主自己都不知道自己的電腦已授人控制。
好多時 D 大規模電腦攻擊事件,就是黑客遙控 “肉雞”作出的攻擊行為。
舊的 windows 系統,例如:95,98, XP 都是很容易成為 “肉雞”, 1.系統漏洞多很容易受到攻擊 2. 當時的防毒軟件功能尚未完善
不要以為只有 windows 系統才容易被人入侵,事實上因為 windows 系統用戶量最多,成功入侵 “肉雞”數量可觀,而 linux OSX 等系統用戶量偏少,設計安全性較周詳,但都有漏洞給黑客入侵。
題外話,CPU 設計缺陷都會有漏洞成為黑客入侵的後門 ,而有些地區政府要求晶片製造商要在其生產的晶片要有後門程式。
以下連結是維基百科的詮釋:
以下是我自己的經歷 , 前陣子我的 VPS server 死了, 可以睇前兩章 VPS 之死 .
server 要重新安裝 , 安裝好了, 又把資料重新滙入新機裏 , 運行了一會兒, 在某一天我突然發覺 CPU time 成日到達 80-100% 使用率. 所以我嘗試尋找那些程序使用那麼多 CPU 資源.
最後發現在 /tmp 目錄運行著兩個程序 , 一個是 kinsing & kdevtmpfsi , 我在網上找, 很多網站說是挖礦病毒 >_< .
以下網址是可在網上找到的 :
How to Fix the kdevtmpfsi and kinsing Mining Virus Infection on an Ubuntu Server
How to Remove Kinsing (kdevtmpfsi) Malware
记一次云服务器 CPU 爆满原因—被 kdevtmpfsi 挖矿病毒入侵 – Cheyaoyao – 博客园
Linux服务器kdevtmpfsi挖矿病毒解决方法:治标+治本-CSDN博客
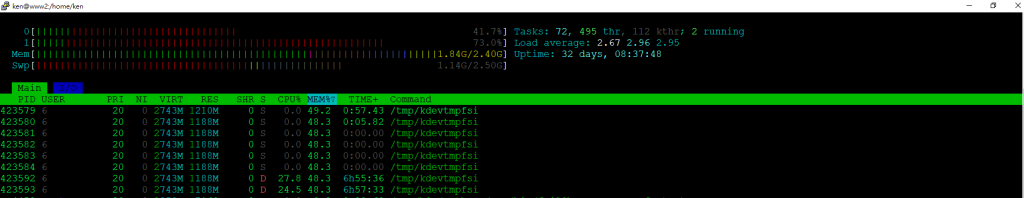
我的 server 被盜用情況 , CPU 差不多滿載運行
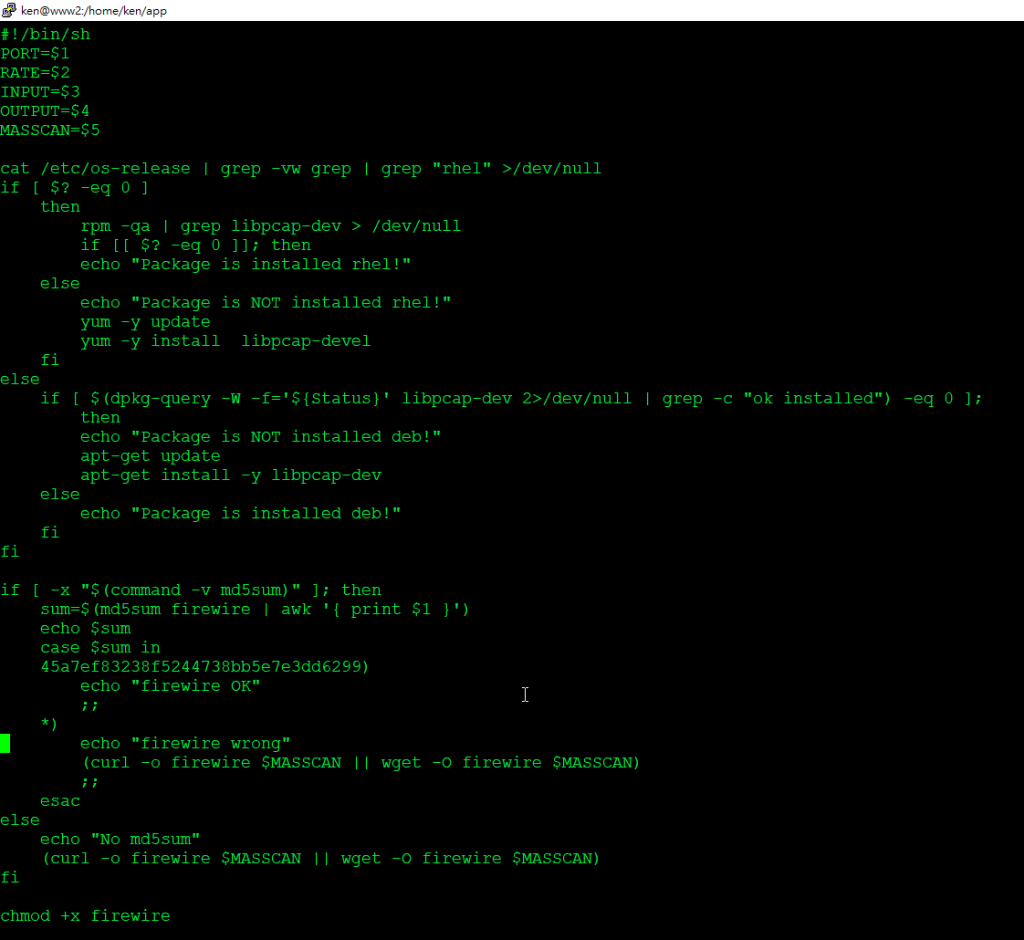
我用 VI 看看 kinsing 內容, 需然是 執行檔 , 但可以見到有個 create shell script 的描述
我找了很久究竟是那一個軟件出現問題 , 還是在網上的 source file 已經被植入那病毒,真的不太清楚。
我嘗試了會不會是 apache 的 cgi-bin 出現漏洞,deny all cgi-bin folder,又試過一些軟件程序內有 cron job progam disable。
最後用了很多方法未能從軟件方面解決是否植入病毒,或軟件內的 api 介面入手。
所以只好從作業系統方面入手了。
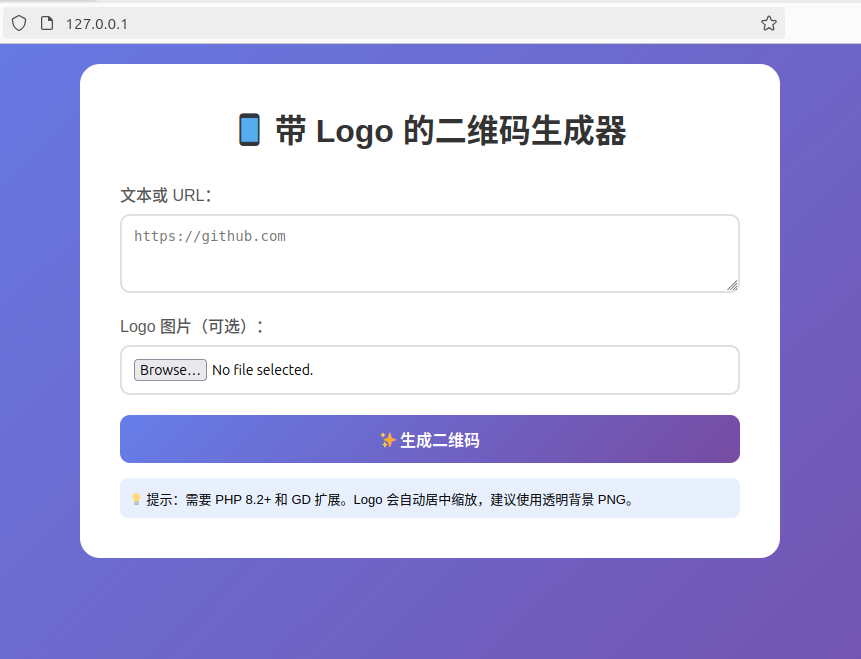
大家應該很多時都會用到 QR CODE 有些網頁要付費才能用,有些免費但有些廣告彈出,今次我就介紹如何用開源軟件製作自 QR 產生器。
我們使用 chillerlan/php-qrcode 庫, Apache, php 軟件
Apache 用 2.4
PHP 用 8.4+ 以上 , 這是 chillerlan/php-qrcode 的要求 , 我們看看 php 要安裝什麼 modules 才能符合要求
ext-mbstringext-gd for QRGdImage based outputext-imagick with ImageMagick installedext-fileinfo required by QRImagick outputsetasign/fpdf for the PDF output moduleintervention/image for alternative GD/ImageMagick outputFor the QR Code reader, either ext-gd or ext-imagick is required!
chillerlan/php-qrcode 用 composer 安裝
開工
先安裝好 linux 系統我用 ubutu 作演示 , 如果你沒有獨立的 linux server , 可以在 windows 裝 vritualbox , 作測試之用 又或者買 raspberry pi, orange pi 等等做一做 mini server .
# 先安裝 apache web server
apt install apache2

# 再安裝 composer
apt install composer
php 要求8.4+ , ubuntu 官方 php package 是 8.3 , 所以用另一方法安裝其他版本的 php
# 先 update package source
sudo apt update

# 再 Add PHP Repository
sudo apt install software-properties-common gnupg2  apt-transport-https lsb-release ca-certificates

sudo add-apt-repository ppa:ondrej/php

# 安裝 php8.4
sudo apt install php8.4 php8.4-cli php8.4-gd php8.4-imagick php8.4-zip php8.4-xml php8.4-common php8.4-mbstring

# apache2 啟用 php8.4
a2enmod php8.4
安裝 chillerlan/php-qrcode
# 在你的 home 建立新 folder 把 php-qrcode 下載到該 folder

cd ~
mkdir temp
cd temp
composer require chillerlan/php-qrcode
這時 temp folder 內應該有 “vendor” folder 把這個 folder copy 到 “/var/www/html” 裏面 , 再把 index.php 製作出來, 就用 AI 生成吧 !
我用 deepseek 生成 index.php , 這個 file 包含 logo 拼合
<?php
require_once 'vendor/autoload.php';

use chillerlan\QRCode\QRCode;
use chillerlan\QRCode\QROptions;
use chillerlan\QRCode\Common\EccLevel;
use chillerlan\QRCode\Output\QRGdImagePNG;

$qrCodeBase64 = '';
$error = '';
$outputPath = '';

if ($_SERVER['REQUEST_METHOD'] === 'POST' && isset($_POST['text'])) {
    $text = trim($_POST['text']);

    if (empty($text)) {
        $error = '请输入要编码的文本或 URL。';
    } else {
        try {
            // 配置二维码选项 - 使用 QRGdImagePNG 输出类
            $options = new QROptions([
                'outputInterface'  => QRGdImagePNG::class,  // PNG 输出
                'eccLevel'         => EccLevel::H,          // 高纠错级别(加 Logo 必需)
                'version'          => 7,
                'scale'            => 10,
                'outputBase64'     => false,
                'imageTransparent' => true,
            ]);

            // 生成二维码
            $qrcode = new QRCode($options);
            $qrPngData = $qrcode->render($text);

            // 从二进制数据创建 GD 图像资源
            $qrImage = imagecreatefromstring($qrPngData);

            if (!$qrImage) {
                throw new Exception('无法创建二维码图像');
            }

            // 处理 Logo 上传
            if (isset($_FILES['logo']) && $_FILES['logo']['error'] === UPLOAD_ERR_OK) {
                $logoFile = $_FILES['logo']['tmp_name'];
                $logoInfo = getimagesize($logoFile);

                if ($logoInfo && in_array($logoInfo[2], [IMAGETYPE_PNG, IMAGETYPE_JPEG, IMAGETYPE_WEBP])) {
                    switch ($logoInfo[2]) {
                        case IMAGETYPE_PNG:
                            $logoImage = imagecreatefrompng($logoFile);
                            break;
                        case IMAGETYPE_JPEG:
                            $logoImage = imagecreatefromjpeg($logoFile);
                            break;
                        case IMAGETYPE_WEBP:
                            $logoImage = imagecreatefromwebp($logoFile);
                            break;
                        default:
                            $logoImage = null;
                    }

                    if ($logoImage) {
                        $qrWidth = imagesx($qrImage);
                        $qrHeight = imagesy($qrImage);
                        $logoWidth = imagesx($logoImage);
                        $logoHeight = imagesy($logoImage);

                        // Logo 占二维码的 20%
                        $logoMaxWidth = (int)($qrWidth / 5);
                        $logoMaxHeight = (int)($qrHeight / 5);

                        $scale = min($logoMaxWidth / $logoWidth, $logoMaxHeight / $logoHeight, 1);
                        $newLogoWidth = max(1, (int)($logoWidth * $scale));
                        $newLogoHeight = max(1, (int)($logoHeight * $scale));

                        $dstX = (int)(($qrWidth - $newLogoWidth) / 2);
                        $dstY = (int)(($qrHeight - $newLogoHeight) / 2);

                        $resizedLogo = imagecreatetruecolor($newLogoWidth, $newLogoHeight);
                        imagealphablending($resizedLogo, false);
                        imagesavealpha($resizedLogo, true);
                        $transparent = imagecolorallocatealpha($resizedLogo, 0, 0, 0, 127);
                        imagefilledrectangle($resizedLogo, 0, 0, $newLogoWidth, $newLogoHeight, $transparent);

                        imagecopyresampled($resizedLogo, $logoImage, 0, 0, 0, 0,
                                          $newLogoWidth, $newLogoHeight, $logoWidth, $logoHeight);

                        imagealphablending($qrImage, true);
                        imagecopy($qrImage, $resizedLogo, $dstX, $dstY, 0, 0,
                                 $newLogoWidth, $newLogoHeight);

                        imagedestroy($logoImage);
                        imagedestroy($resizedLogo);
                    }
                }
            }

            // 转为 Base64 显示
            ob_start();
            imagepng($qrImage);
            $qrPngData = ob_get_clean();
            $qrCodeBase64 = 'data:image/png;base64,' . base64_encode($qrPngData);

            // 保存文件
            if (!is_dir('qrcodes')) {
                mkdir('qrcodes', 0777, true);
            }
            $outputPath = 'qrcodes/qr_' . time() . '.png';
            imagepng($qrImage, $outputPath);

            imagedestroy($qrImage);

        } catch (Exception $e) {
            $error = '生成二维码失败:' . $e->getMessage();
        }
    }
}
?>
<!DOCTYPE html>
<html lang="zh-CN">
<head>
    <meta charset="UTF-8">
    <title>带 Logo 的二维码生成器</title>
    <style>
        * { margin: 0; padding: 0; box-sizing: border-box; }
        body {
            font-family: -apple-system, BlinkMacSystemFont, 'Segoe UI', Roboto, Arial, sans-serif;
            background: linear-gradient(135deg, #667eea 0%, #764ba2 100%);
            min-height: 100vh;
            padding: 20px;
        }
        .container {
            max-width: 700px;
            margin: 0 auto;
            background: white;
            border-radius: 20px;
            padding: 40px;
        }
        h1 { text-align: center; margin-bottom: 30px; color: #333; }
        .form-group { margin-bottom: 20px; }
        label { display: block; margin-bottom: 8px; font-weight: 500; color: #555; }
        textarea, input[type="file"] {
            width: 100%;
            padding: 12px;
            border: 2px solid #e0e0e0;
            border-radius: 10px;
            font-size: 14px;
        }
        textarea:focus, input:focus { outline: none; border-color: #667eea; }
        button {
            width: 100%;
            padding: 12px;
            background: linear-gradient(135deg, #667eea 0%, #764ba2 100%);
            color: white;
            border: none;
            border-radius: 10px;
            font-size: 16px;
            font-weight: 600;
            cursor: pointer;
        }
        button:hover { transform: translateY(-2px); }
        .result { text-align: center; margin-top: 30px; }
        .qr-container { margin: 20px 0; }
        .qr-container img { max-width: 100%; border-radius: 10px; }
        .download-link {
            display: inline-block;
            padding: 10px 20px;
            background: #4CAF50;
            color: white;
            text-decoration: none;
            border-radius: 8px;
        }
        .error { background: #fee; color: #c33; padding: 10px; border-radius: 8px; margin-top: 20px; }
        .tip { background: #e8f0fe; padding: 10px; border-radius: 8px; margin-top: 15px; font-size: 13px; }
    </style>
</head>
<body>
    <div class="container">
        <h1>📱 带 Logo 的二维码生成器</h1>

        <form method="POST" enctype="multipart/form-data">
            <div class="form-group">
                <label>文本或 URL:</label>
                <textarea name="text" rows="3" placeholder="https://github.com"></textarea>
            </div>
            <div class="form-group">
                <label>Logo 图片(可选):</label>
                <input type="file" name="logo" accept="image/png,image/jpeg,image/webp">
            </div>
            <button type="submit">✨ 生成二维码</button>
        </form>

        <?php if ($error): ?>
            <div class="error">⚠️ <?php echo htmlspecialchars($error); ?></div>
        <?php endif; ?>

        <?php if ($qrCodeBase64): ?>
            <div class="result">
                <div class="qr-container">
                    <img src="<?php echo $qrCodeBase64; ?>" alt="QR Code">
                </div>
                <?php if ($outputPath): ?>
                    <a href="<?php echo $outputPath; ?>" download class="download-link">💾 下载 PNG</a>
                <?php endif; ?>
            </div>
        <?php endif; ?>

        <div class="tip">
            💡 提示:需要 PHP 8.2+ 和 GD 扩展。Logo 会自动居中缩放,建议使用透明背景 PNG。
        </div>
    </div>
</body>
</html>
如果順利的話 , 你開瀏覽器輸入你的 server ip
這是最基本應用 , 你還可以叫 deepseek 加上不同的內容 , 例如 : QR CODE 底色等等 …….
login name & password = demo
事源近日同同事閒談時,她說女兒學校比黑客入侵,全校系統停擺對外對內都是。
所以我又重新審視 kenng.hk 現有系統的安全性,雖然我的網站內的資料沒有什麼價值,但都希望學習加強保安的知識。
什麼是 XSS 呢?
以下內容轉載自 維基百科
跨網站指令碼(英語:Cross-site scripting,通常簡稱為:XSS)是一種網站應用程式的安全漏洞攻擊,是代碼注入的一種。它允許惡意使用者將程式碼注入到網頁上,其他使用者在觀看網頁時就會受到影響。這類攻擊通常包含了HTML以及使用者端手稿語言。
XSS攻擊通常指的是通過利用網頁開發時留下的漏洞,通過巧妙的方法注入惡意指令代碼到網頁,使使用者載入並執行攻擊者惡意製造的網頁程式。這些惡意網頁程式通常是JavaScript,但實際上也可以包括Java,VBScript,ActiveX,Flash或者甚至是普通的HTML。攻擊成功後,攻擊者可能得到更高的權限(如執行一些操作)、私密網頁內容、對談和cookie等各種內容。
更多詳情可以參考以下網站:
https://www.cloudflare.com/zh-tw/learning/security/threats/cross-site-scripting
https://baike.baidu.com/item/XSS%E6%94%BB%E5%87%BB/954065
如何防範 XSS 攻擊可以詳閱以上的連結 !
我自己就使用 CSP 來做一些保障措施 , 那麼什麼是 CSP 呢?
以下內容轉載自 Mozilla.org
内容安全策略(CSP)是一个额外的安全层,用于检测并削弱某些特定类型的攻击,包括跨站脚本(XSS)和数据注入攻击等。无论是数据盗取、网站内容污染还是恶意软件分发,这些攻击都是主要的手段。
CSP 被设计成完全向后兼容(除 CSP2 在向后兼容有明确提及的不一致; 更多细节查看这里 章节 1.1)。不支持 CSP 的浏览器也能与实现了 CSP 的服务器正常工作,反之亦然:不支持 CSP 的浏览器只会忽略它,如常运行,默认为网页内容使用标准的同源策略。如果网站不提供 CSP 标头,浏览器也使用标准的同源策略。
为使 CSP 可用,你需要配置你的网络服务器返回 Content-Security-Policy HTTP 标头(有时你会看到 X-Content-Security-Policy 标头,但那是旧版本,并且你无须再如此指定它)。
除此之外,<meta> 元素也可以被用来配置该策略,例如
htmlCopy
<meta
  http-equiv="Content-Security-Policy"
  content="default-src 'self'; img-src https://*; child-src 'none';" />
备注:某些功能(例如发送 CSP 违规报告)仅在使用 HTTP 标头时可用。
CSP 的主要目标是减少和报告 XSS 攻击。XSS 攻击利用了浏览器对于从服务器所获取的内容的信任。恶意脚本在受害者的浏览器中得以运行,因为浏览器信任其内容来源,即使有的时候这些脚本并非来自于它本该来的地方。
CSP 通过指定有效域——即浏览器认可的可执行脚本的有效来源——使服务器管理者有能力减少或消除 XSS 攻击所依赖的载体。一个 CSP 兼容的浏览器将会仅执行从白名单域获取到的脚本文件,忽略所有的其他脚本(包括内联脚本和 HTML 的事件处理属性)。
作为一种终极防护形式,始终不允许执行脚本的站点可以选择全面禁止脚本执行。
除限制可以加载内容的域,服务器还可指明哪种协议允许使用;比如(从理想化的安全角度来说),服务器可指定所有内容必须通过 HTTPS 加载。一个完整的数据安全传输策略不仅强制使用 HTTPS 进行数据传输,也为所有的 cookie 标记 secure 标识,并且提供自动的重定向使得 HTTP 页面导向 HTTPS 版本。网站也可以使用 Strict-Transport-Security HTTP 标头确保连接它的浏览器只使用加密通道。
配置内容安全策略涉及到添加 Content-Security-Policy HTTP 标头到一个页面,并配置相应的值,以控制用户代理(浏览器等)可以为该页面获取哪些资源。比如一个可以上传文件和显示图片页面,应该允许图片来自任何地方,但限制表单的 action 属性只可以赋值为指定的端点。一个经过恰当设计的内容安全策略应该可以有效的保护页面免受跨站脚本攻击。本文阐述如何恰当的构造这样的标头,并提供了一些例子。
詳情可以參考以下網址:
https://developer.mozilla.org/zh-CN/docs/Web/HTTP/Guides/CSP
https://www.cnblogs.com/wuguanglin/p/XSS.html
https://aszx87410.github.io/beyond-xss/ch2/xss-defense-csp
完成後可以用以下網站測試你的 SERVER 的 CSP 策略
之前已完成的文件 , 又要重新寫一次 , 事因 VPS 供應商的問題 , 導致所有資料盡失
開始了! 首先你要確定你的 VPS 最少有 2GB RAM 才能有足夠的 RAM DISK 作為安裝 Arch Linux 的 temp root file system。
你的 VPS 安裝好 Debain 系統先 , 因為接下來用 Grml 軟件才能作為 arch linux 安裝的引導 , 詳情可瀏覽
在 debian console shell 安裝 grml-rescueboot
apt -y update
apt -y install grml-rescueboot
Download grml iso 鏡像檔
# 可以使用如下命令自動下載最新的 grml iso, 但只能 download full 版本的 iso
update-grml-rescueboot

# 以我的經驗如果RAM 只有 2GB Ram, 最好用 small 版本的 iso 成功率高很多 , 可以瀏覽 https://download.grml.org
cd /boot/grml
wget https://mirror-hk.koddos.net/grml/grml-small-2025.12-amd64.iso
請先自己記下當前 debain 的網絡訊息 , 用以下 command
ip address   # 查看現時的 IP 及 netmask
ip route     # 查看現時的 default route ip address
Edit 設定檔 , 這個設定檔是 grml 引導的設定包括暫時 ssh password 等信息.
vi /etc/default/grml-rescueboot

CUSTOM_BOOTOPTIONS="ssh=password lang=us keyboard=us tz=Asia/Hong_Kong ip=192.168.1.50::192.168.1.1:255.255.255.0:grmlhost:ens3:none dns=8.8.8.8,8.8.4.4 toram"

#其中:
#192.168.1.50 → 客戶端 IP
#:: → 省略 NFS server IP(非必填)
#192.168.1.1 → Gateway
#255.255.255.0 → Netmask
#grmlhost → 主機名稱
#ens3 → 網卡名稱
#none → 不使用自動設定(如 DHCP)

#如果你用 DHCP 的設定
CUSTOM_BOOTOPTIONS="ssh=password lang=us keyboard=us tz=Asia/Hong_Kong toram"
如果你有其他設定需求可以參考以下網頁 grml-rescueboot
更新 GRUB BOOT 配置
#先新增 /usr/sbin/ 目錄入 PATH 裏面
export PATH=$PATH:/usr/sbin/

#之後執行
update-grub
更新 grub 記錄, 使下一次啟動時引導到 arch linux 安裝步驟
# 使用 full iso 的使用如下命令
grub-reboot "Grml Rescue System (grml-full_20xx.xx.iso)"
# 使用 small iso 的使用如下命令
grub-reboot "Grml Rescue System (grml-small_20xx.xx.iso)"
reboot 系統進入 arch linux 安裝程序
sync
reboot
用 VPS 提供的 VNC CONSOLE 可以看到 BOOT 機情況 , 如果上唔到網可以在這個畫面按下 “e” 就可以手動輸入之前你寫下的網絡訊息 !
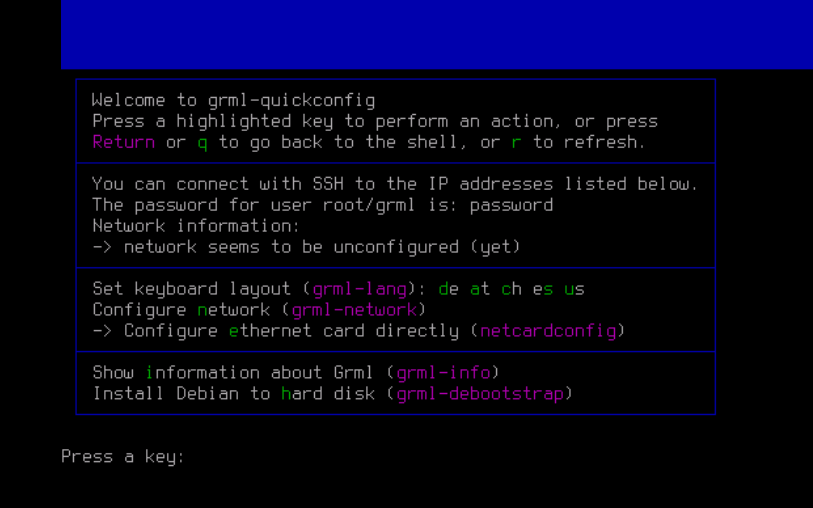
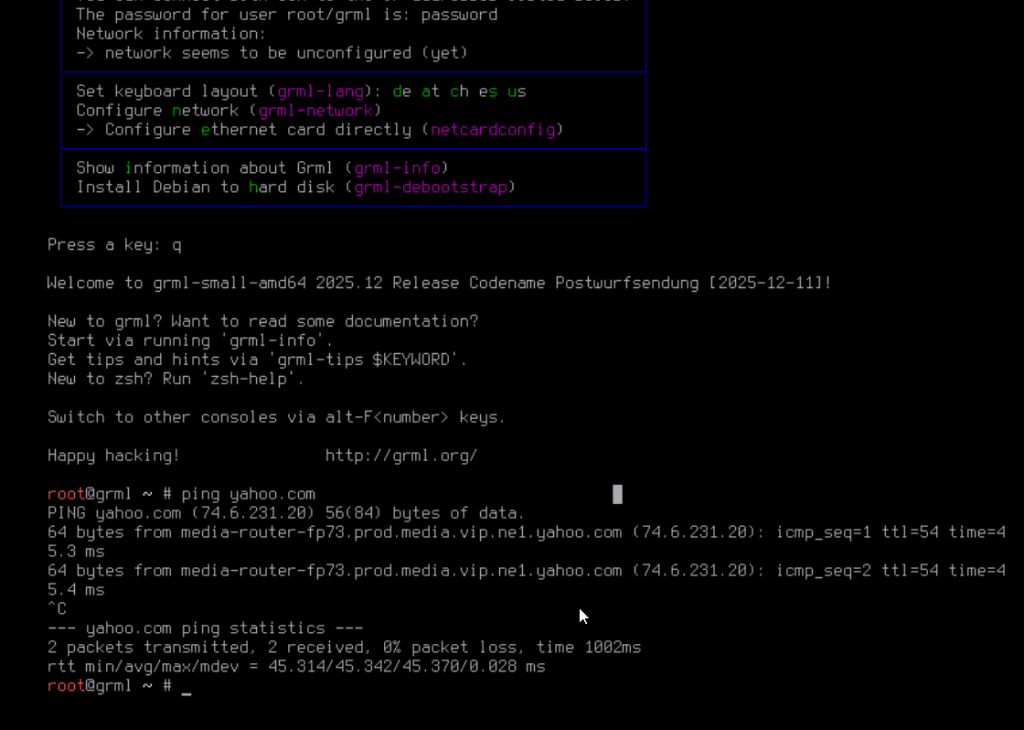
設定完成可以試一試 ping 看看有沒有回應
Arch Linux 安裝
以上步驟是在 grml live 引導內進步 , ram disk 有限, 下載完 arch linux base root system 後把 zip 檔 delete
cd /tmp
wget https://geo.mirror.pkgbuild.com/iso/latest/archlinux-bootstrap-x86_64.tar.zst

# 解壓 ZST
tar --use-compress-program=unzstd -xvf archlinux-bootstrap-x86_64.tar.zst

# delete ZST file 增加 ram disk 空間
rm archlinux-bootstrap-x86_64.tar.zst
選擇你地區的 source list , 例如 : Hong Kong 當然你可以選擇其他地區, 但可能 update 時會比自己地區 server 慢
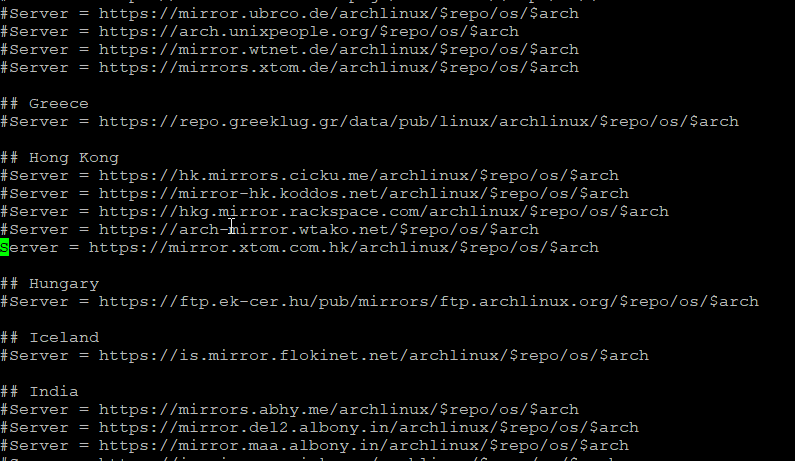
vi /tmp/root.x86_64/etc/pacman.d/mirrorlist

## Hong Kong
#Server = https://hk.mirrors.cicku.me/archlinux/$repo/os/$arch
#Server = https://mirror-hk.koddos.net/archlinux/$repo/os/$arch
#Server = https://hkg.mirror.rackspace.com/archlinux/$repo/os/$arch
#Server = https://arch-mirror.wtako.net/$repo/os/$arch
Server = https://mirror.xtom.com.hk/archlinux/$repo/os/$arch
避免 chroot 後提示硬碟空間不足
mount --bind root.x86_64 root.x86_64chroot 修改 arch linux root file system
/tmp/root.x86_64/bin/arch-chroot /tmp/root.x86_64/以下操作是在 chroot arch linux root system 內進行
#初始化 pacman 軟件包管理器 key

pacman-key --init
pacman-key --populate archlinux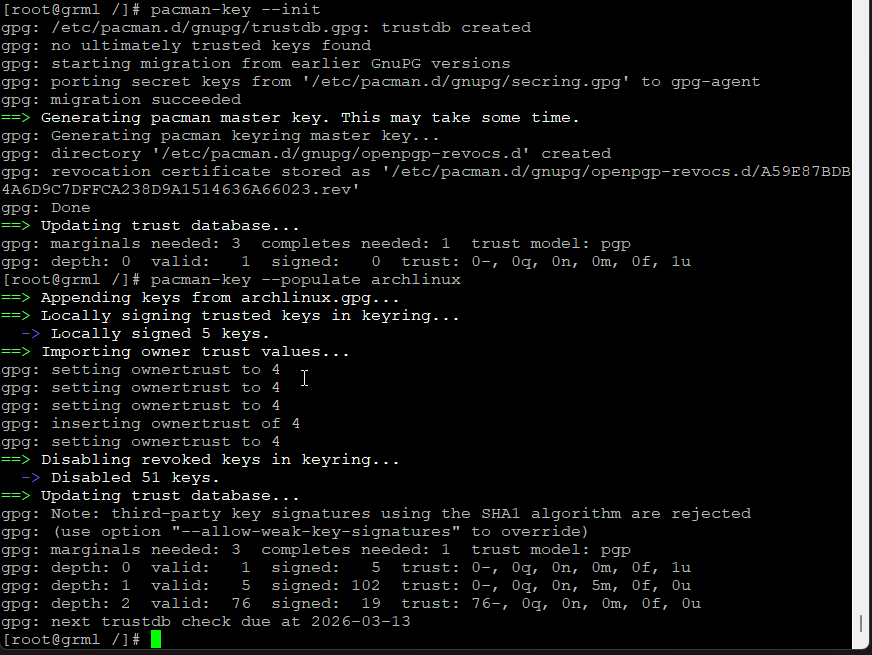
更新系统並安裝分區需要用到的工具
pacman -Syyu                 # 更新軟件包管理器的軟件
pacman -S dosfstools parted  # 安裝劃分分區軟件
磁碟分區
# 首先將硬盤轉換為 gpt 類型.
lsblk                       # 顯示分區情况 找到你想安装的硬盤名
parted /dev/vda             # run "parted", 進入交互式命令行,進行硬盤類型轉換 ( vda 是我的HD , 如果你的是 sda 或 hda )
(parted)mktable             # 輸入 mktable
New disk label type? gpt    # 輸入 gpt 將類型轉換為 gpt 如硬盤有數據警告, 輸入 yes 即可
quit                        # 最後 quit 退出 parted 命令行交互

cfdisk /dev/vda # 執行分區操作, 分配各個分區大小及類型
# bios 引導需要分區 BIOS boot, Linux Swap, Linux filesystem
# uefi 引導需要分區 EFI System, Linux Swap, Linux filesystem
fdisk -l # 分區結束後, 檢查硬碟分區情况
分成 1MB BIOS Boot , 3GB linux swap (大約是你的 RAM 1.5倍左右, 如果空間有限可以set細過 RAM 都可以 , 其餘全部做 root ( 當然你可以分開獨立 home folder 另一個分區 )
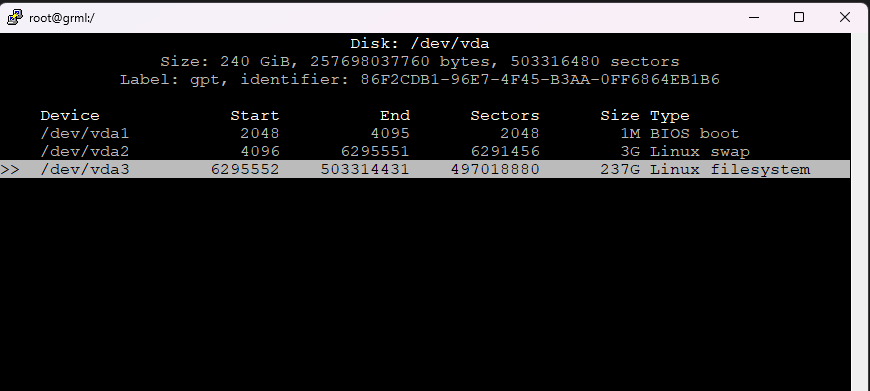
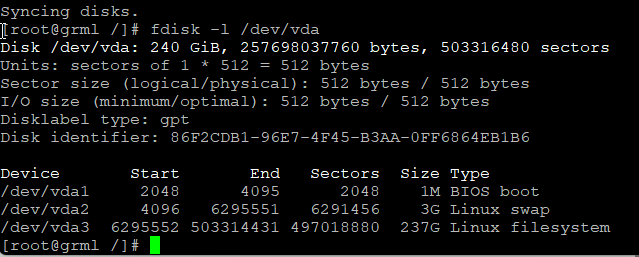
如果用 BIOS boot , 用以下 command format ( 多數 VPS 都是用這個 )
mkfs.ext4  /dev/vda3            # format root
mkswap /dev/vda2		# 初始化 swap 分區
mount /dev/vda3 /mnt	        # mount root 分區到臨時系統
swapon /dev/vda2		# enable swap
如果用 uefi boot , 用以下 command format
mkfs.ext4  /dev/vda3            # format root
mkfs.vfat  /dev/vda1            # 格式化 uefi 分區, 僅 uefi 引導需要
mkswap /dev/vda2		# 初始化 swap 分區
mount /dev/vda3 /mnt	        # mount root 分區到臨時系統
swapon /dev/vda2		# enable swap
mount --mkdir /dev/vda1 /mnt/efi   # mount uefi 分區
安裝基本軟件包
pacstrap /mnt base base-devel linux linux-headers linux-firmware dhcpcd iwd vim bash-completion grub openssh
生成 fstab 配置文件
genfstab -U /mnt >> /mnt/etc/fstabrun exit 退出 chroot 環境
重新 chroot 到剛剛做好的基本 root file system
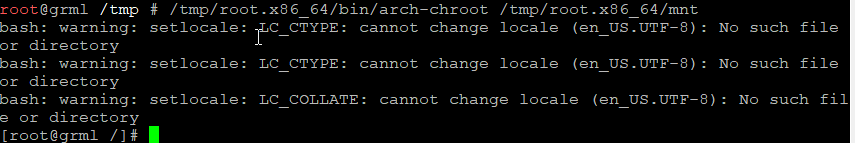
/tmp/root.x86_64/bin/arch-chroot /tmp/root.x86_64/mnt出現這訊息不用理會
設定 time zone
ln -sf /usr/share/zoneinfo/Asia/Hong_Kong /etc/localtime
hwclock --systohc
systemctl enable systemd-timesyncd.service
配置語言環境, 選擇 en_HK.UTF-8 UTF-8 及 zh_HK.UTF-8 UTF-8 ( 如果你有需要可以選擇你喜歡的語言環境)
vim /etc/locale.gen生成 locale
locale-gen向 /etc/locale.conf 導入内容
echo 'LANG=en_HK.UTF-8' > /etc/locale.conf設定 host name
# 加入你想為 server 命名, 例如: ArchLinux
vim /etc/hostname

# 同時在 /etc/hosts 設定與其匹配
vim /etc/hosts

# 加入如下内容
127.0.0.1   localhost
::1         localhost
127.0.1.1   ArchLinux
設定網絡
vim /etc/systemd/network/20-wired.network內容如下:
[Match]
Name=eth0

[Network]
Address=xx.xx.xx.xx/24 # ipv4 地址

#如果沒有 ipv6 不用加以
Address=xxx:xxx:xxx:xxx:xxx:xxx:xxx:xxx/80 # ipv6 地址
IPv6AcceptRA=no

[Route]
Gateway=x.xx.xx.1
GatewayOnLink=yes

# 如果沒有 ipv6 route 不用加以下內容
[Route]
Gateway=xxx:xxx:xxx::1/80
GatewayOnLink=ye
如果網絡支持dhcp, systemd-networkd的 dhcp 配置可如下配置
[Match]
Name=eth0

[Network]
DHCP=yes
設置 systemd-networkd 及 sshd 開機自動執行
systemctl enable systemd-networkd
systemctl enable sshd
配置 dns
vim /etc/resolv.conf

nameserver 8.8.8.8
nameserver 8.8.4.4
setup root password
passwd root安装 grub
pacman -S grub
# 對於 bios 引導的機器請使用下面的命令, 注意是安裝 grub 到硬碟而不是某一個分區

# bios boot
grub-install --target=i386-pc /dev/vda

# uefi only #
# 如果使用 uefi 引導, 則還需要安裝 efibootmgr
pacman -S efibootmgr
# 然後使用下面的命令安裝 grub
grub-install --target=x86_64-efi --efi-directory=/efi --bootloader-id=GRUB
# end uefi only #

# 編輯配置文件, 去掉 GRUB_CMDLINE_LINUX_DEFAULT 參數的 quit
# 添加 net.ifnames=0(避免機器重啟後, 網卡接口名無法與 systemd-networkd 內配置的接口名相匹配, 從而導致機器失聯)
# 添加 nowatchdog(提高開關機速度), 把 log level 的數值從 3 改成 5(出現系統錯誤方便排錯)
vim /etc/default/grub
# 生成 GRUB 所需的配置文件
grub-mkconfig -o /boot/grub/grub.cfg
退出 chroot 環境及reboot
exit
reboot
我就是用這間 VPS 供應商,把我的網站放在那裡,過了一個星期還未修復,我的網站 DATA 凍過水! 好彩我還有一份舊備份,花了很多時間重建好!
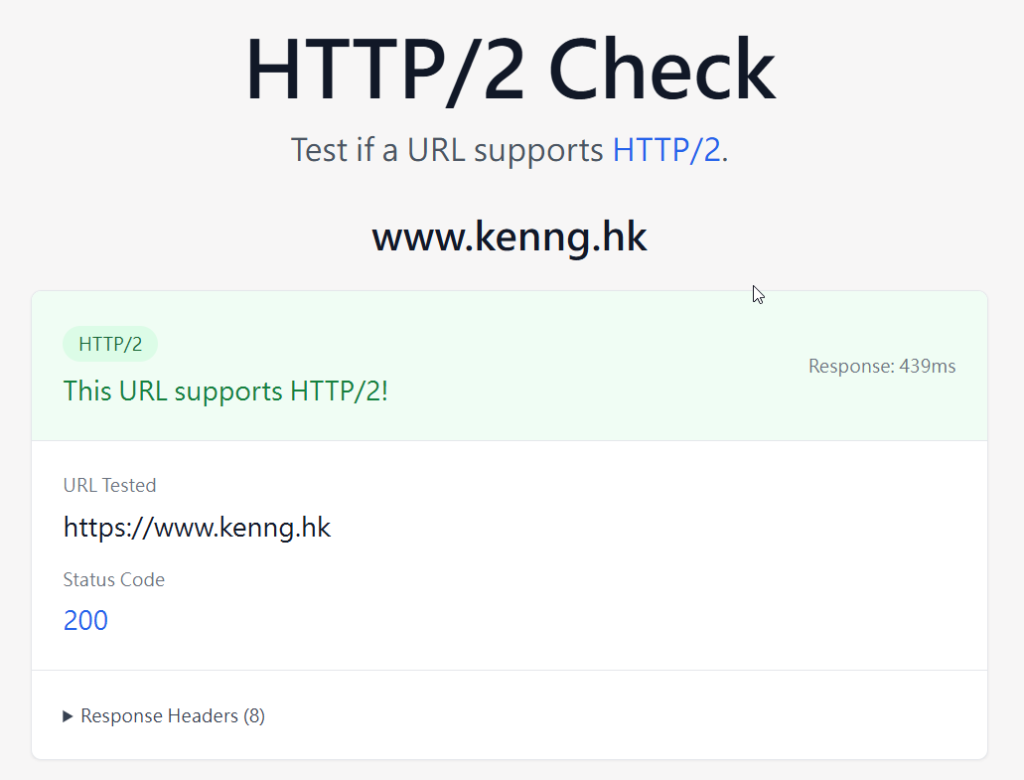
今次把 Server 的軟件同時升級 ! 現在我的 Apache 可以支援 HTTP2
CLOUDCONE 最新情況 , 需要重新 REBUILD 自己的 VPS , 所以之前的 VPS DATA 是沒有了 , 救唔番 ! >_< , 下次續約時會送多兩個月 , 還有一年份半價備份方案優惠可供選購 !
有關今次的事態可以看看以下網址:
2026 年 CloudCone 重大事故停机超一周了,还能用吗 – 知乎
CloudCone 出现 Hypervisor 事故,还能用吗? – VPS之家
突发!VPS服务商CloudCone遭遇“灭顶之灾”,全网数据遭删除?深扒Virtualizor背后的安全黑洞 – 知乎
肯現在使用 SERVER 其實都是 VPS, 但這個 VPS 是自己買了一部二手電腦安裝了 proxmox 放在一個朋友租的 “數據中心” 櫃子內 .
但經濟下行的情況下,有可能不會再,所以要想想把伺服器搬回家中。
家中的寬頻 IP 會隨時轉變的,所以 “kenng.hk”的域名要如何對應 IP 的轉變。
方法一 . 把 “域名” 放在有 “域名寄存” 的公司 , 把域名指向 Dynamic DNS ( 例子: 把 www.kenng.hk/wp/wp/wp/ CNAME 到 noip , duckdns , dyndns , ddns 等公司 , 再用這些公司來 update 家中 隨時會變的 IP 地址 )
方法二. 自己建造一個能 dynamic update ip 的 DNS server
老實講 “方法一” 應該是最平的做法 ^_^ 當然我選用了 方法二 , 不然這編文章都不會出現
好了首先要找一間最平最平的 VPS 供應商了 , 我在網上找了一找 , 以下是我睇過的文章, 在這裏提供給大家參考一下
https://www.lifetat.com/vps-hosting-分享和比較/ , https://www.10besty.com/best-vps-hosting-services/#three , https://progressbar.tw/posts/131
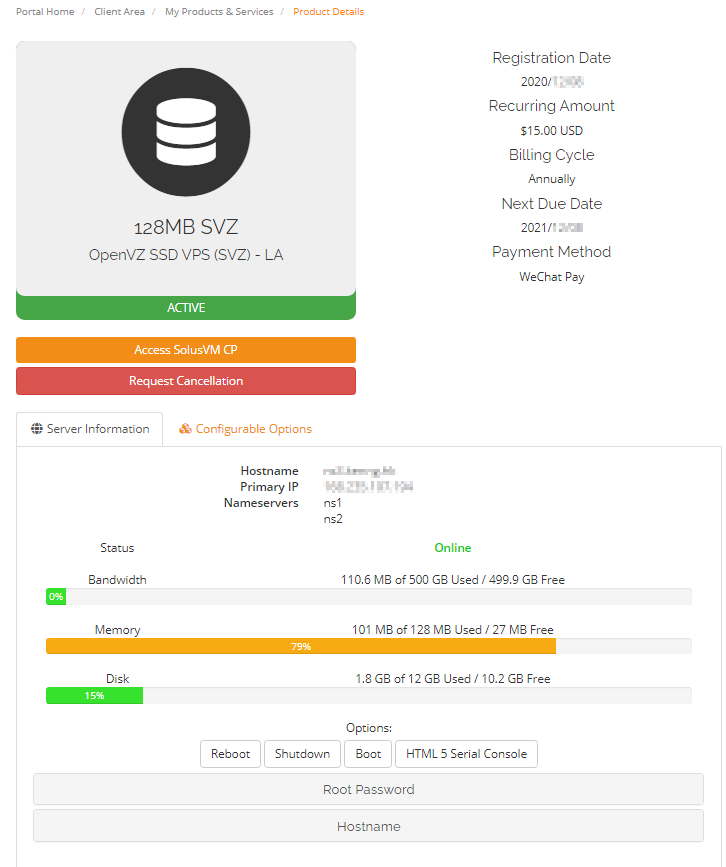
我的目標要找最平又相對稳定的 VPS , 一般 1G RAM 的 VPS 大約要 5美元一個月 , 一年大約港幣 HKD480 左右吧 , 但我自己選了一個 15美元一年的 openvz server , 但這個 server ram 只有 128MB RAM , 如果只是運行 DNS server 就卓卓有餘了 .
我用的是 RAMNODE 公司提供的服務 https://www.ramnode.com/
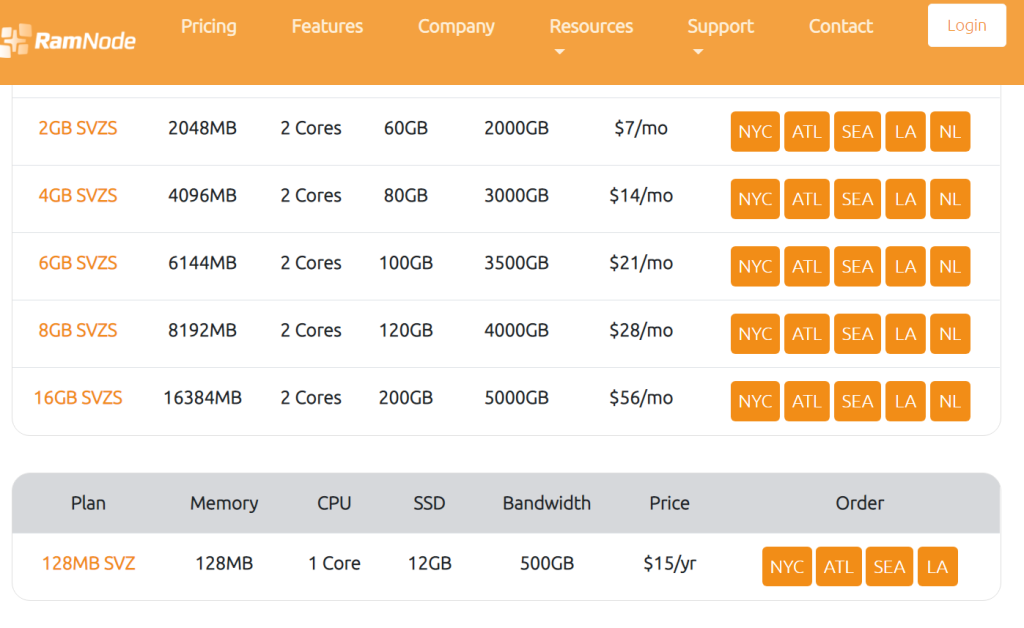
買一個 128MB SVZ , 虛擬機有 1CPU , 12GB SSD , 1Gbps Port , 500GB Bandwidth , 1 IPv4 , 系統我就選用了 Ubuntu 20.04 , 選擇了 LA ( 洛杉磯 ) 本來想放在 NYC ( 紐約 ) 但沒有貨了
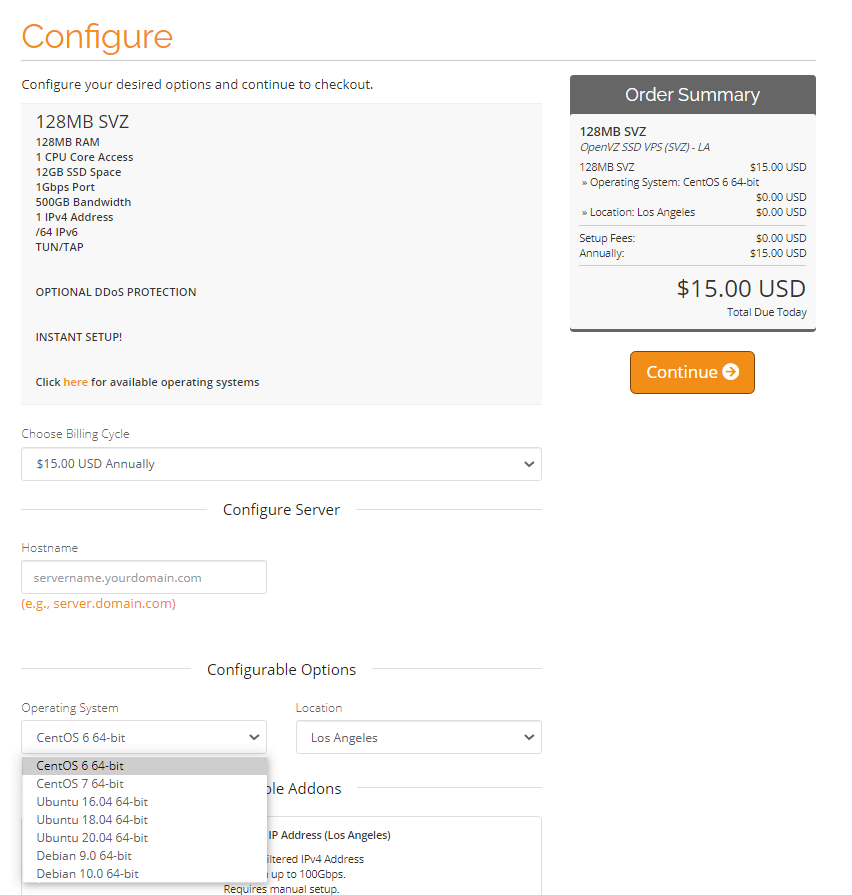
付了錢就可以開始使用了, 本身部機已經裝好了基本的軟件, bind9 , apache , exim , sshd
不知道是不是我用了 ubuntu os , 用不了 html 5 serial console
我用 putty ssh 去新 server , 我個人建議有興趣買個 VPS 試東西的朋友 , 最好修改一下 ssh port 會好一點 , 在 internet 世界有著很多 爬蟲 不斷試你的電腦 22 port
下一章會介紹下一設定 dynamic dns server 方法
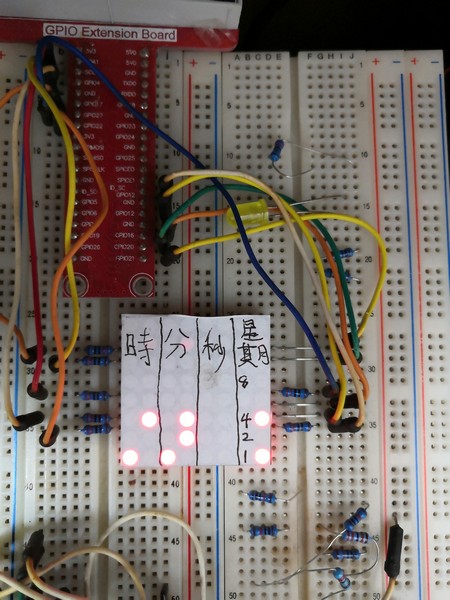
今次要玩的是 arduino nano V3.0 這個版子是什麼東西呢?
Arduino Nano V3.0是一塊基與開放原始代碼的超小Simple i/o平台,與之前的USB版Arduino Diecimila相比較,Arduino Nano在體積上佔很大優勢,Arduino即可以用來開發出需要獨立運行,並且具有互動效果的電子用品;也可以用來開發出與電腦相連接,同 Flash,Processing,Max/Msp,PD,VVVV等軟件一同合作完成的互動作品。
之前用過 orange pi GPIO+python 做過2進制的時鐘,網址如下:
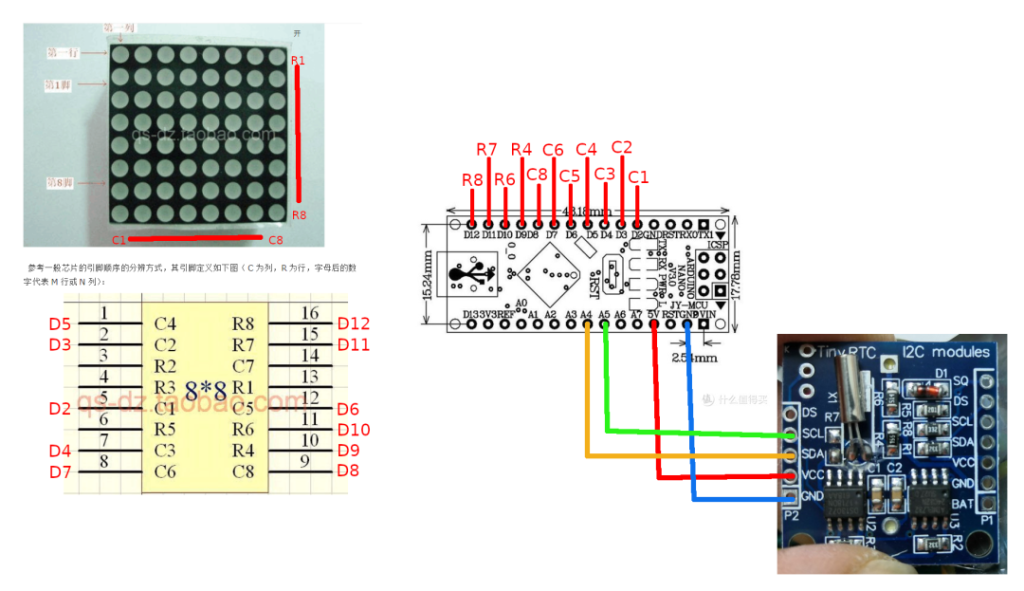
今次就是用這版子做 2 進制時鐘 , 大家先要了解這版的引腳先
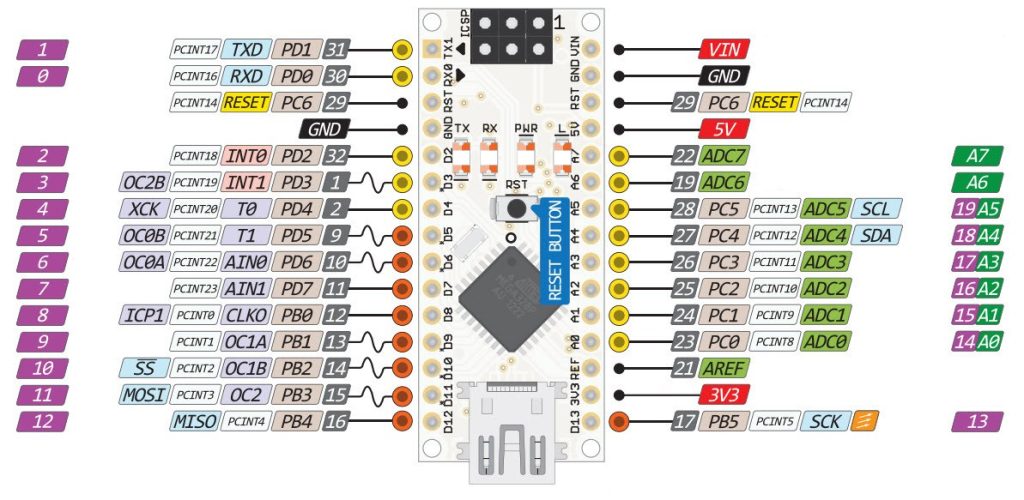
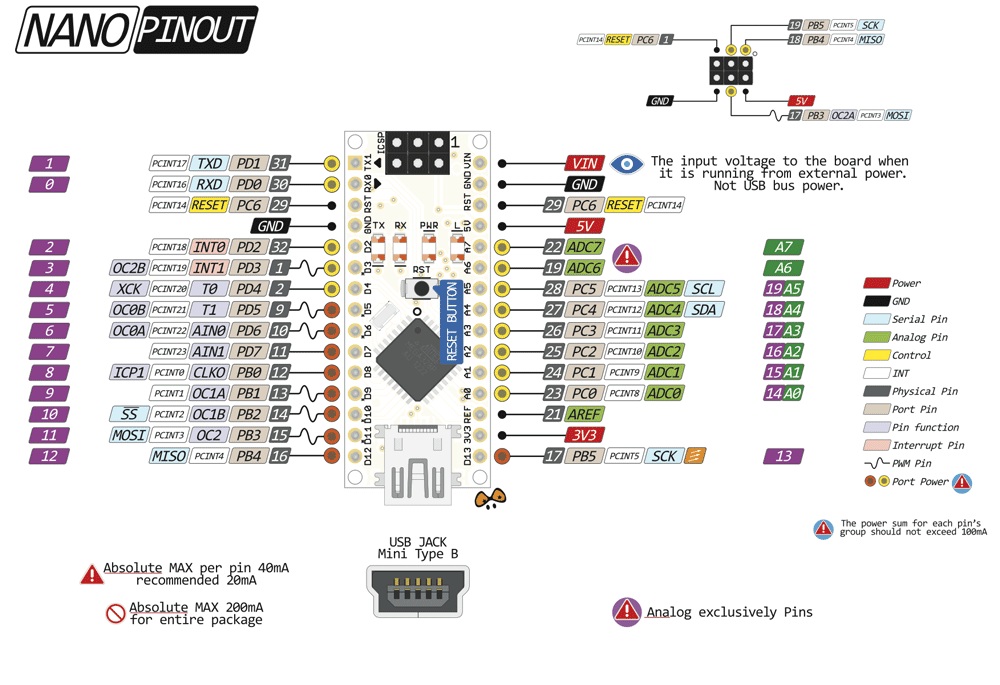
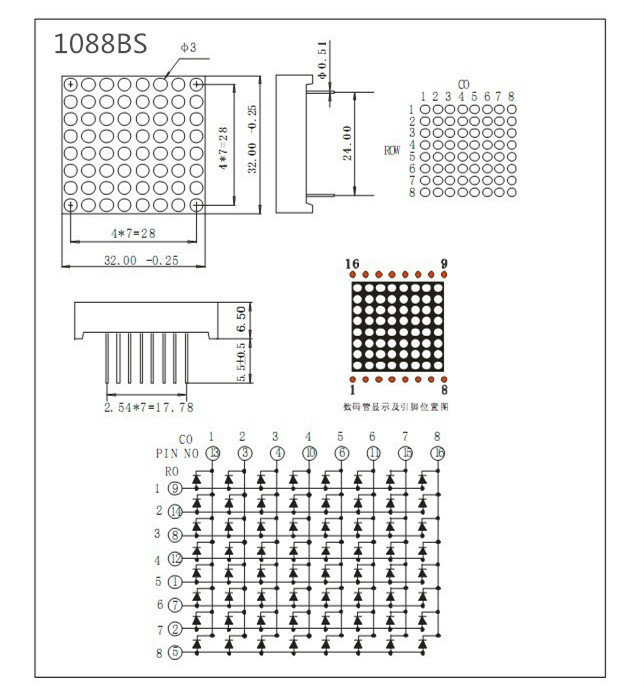
再來了解 1088BS 引腳代表什麼「行」及「列」 , 但要留意的是那「行」及「列」是基於引腳從左至右看 !
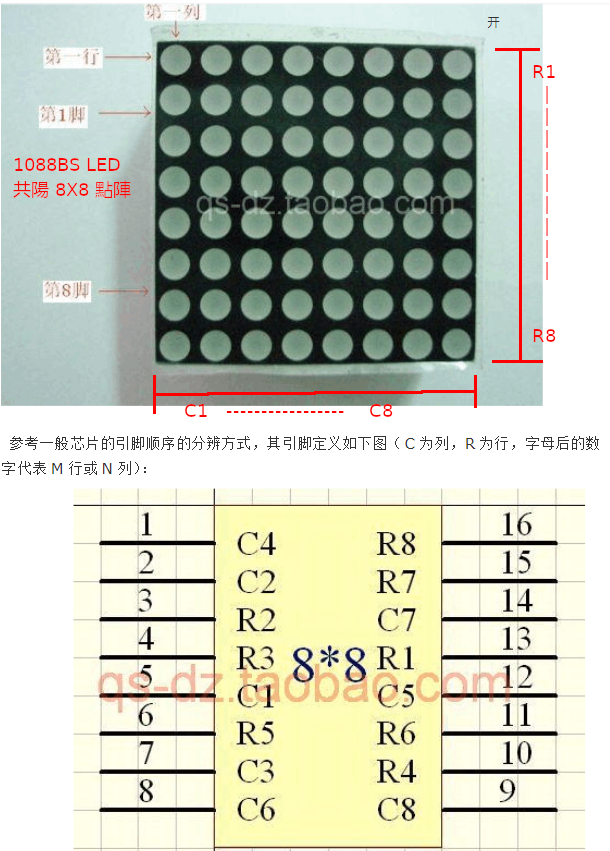
下列是 1088BS 官方引腳「行」及「列」定義,是基如引腳是從下至上看的 !
計時方面不同用 orangepi 讀取電腦時間, Arduino Nano 要用計時模組 , 我今次用的是 DS1307 RTC
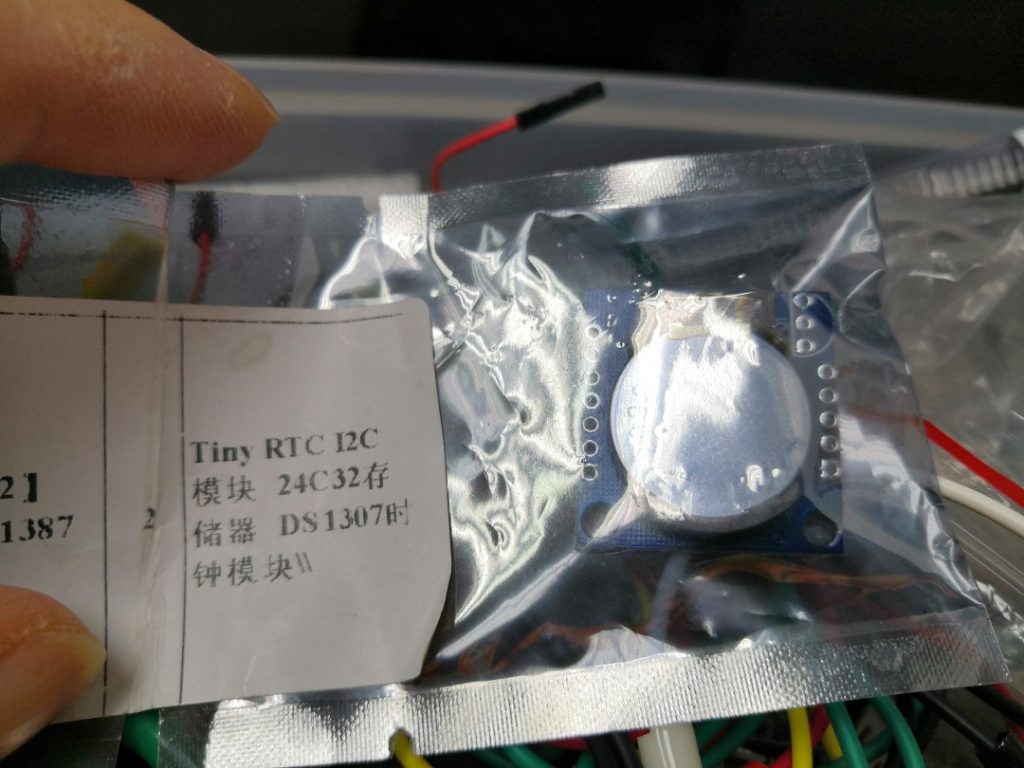
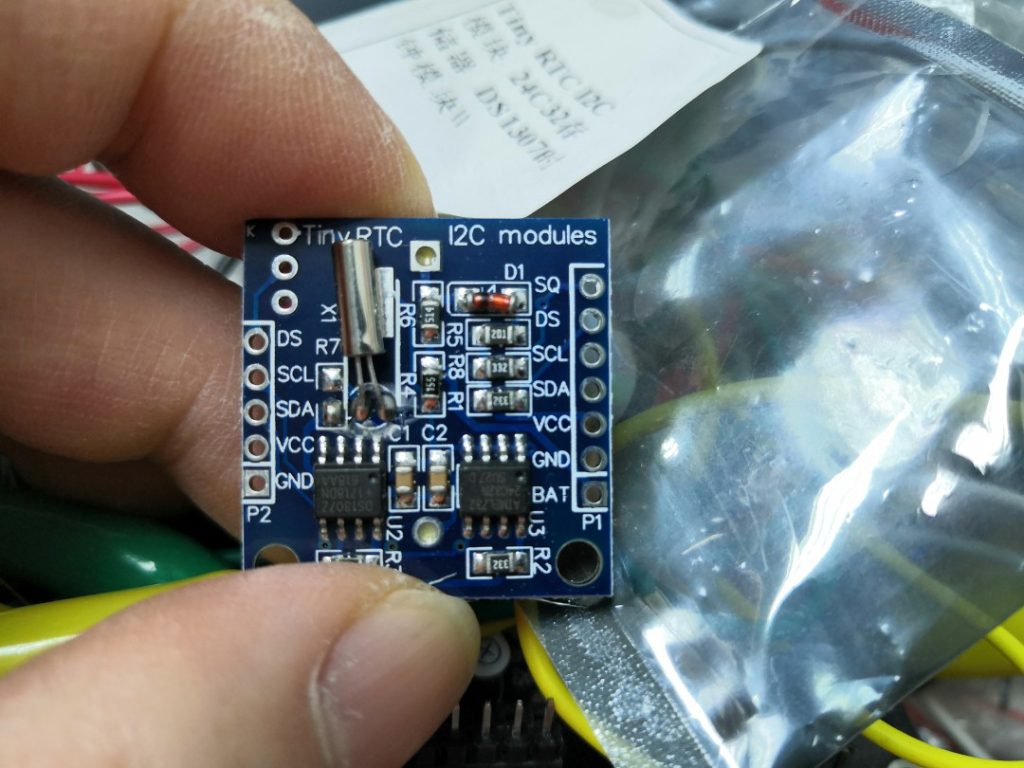
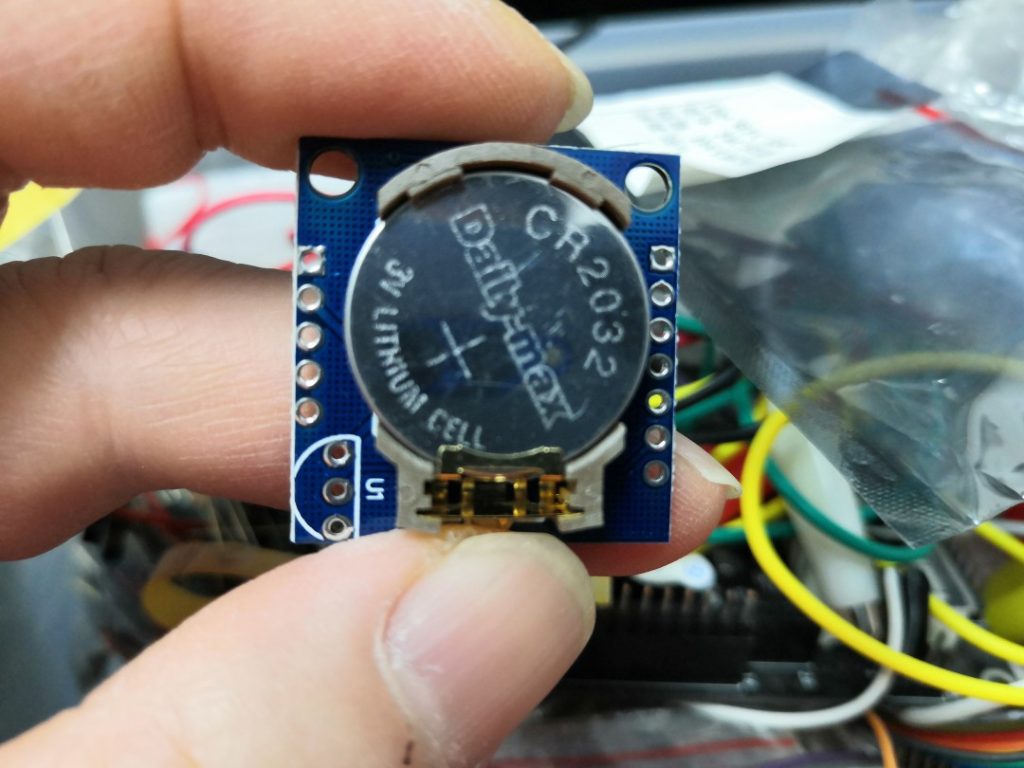
DS1307 這模組同 MCU 用 I2C 連接的, 想了解更多 I2C 協定可以參考以下網址 :
https://www.itread01.com/content/1545445450.html
https://zh.wikipedia.org/zh-tw/I%C2%B2C
Arduino Nano V3.0 的 I2C 引腳在 A4及A5
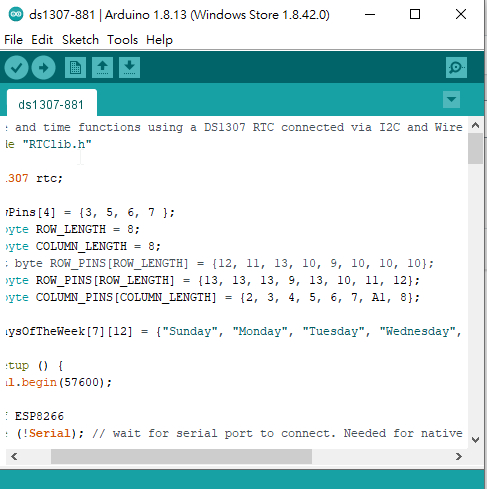
連接 1088BS 的引腳 , 第一列開始分別是 ( 2,3,4,5,6,A1,8) pin , 因為我們第7列不使用的, 所以隨便用A1腳, A1不用插東西
第一行開始分別是 ( 13,13,13,9,13,10,11,12) , 其中 1,2,3,5 行不使用的 , 所以隨便指派13腳代替, 都是不用插東西
如果你們有另一想法想用全部「行」「列」 自己相應找其他引腳代替連接 A1 及 13
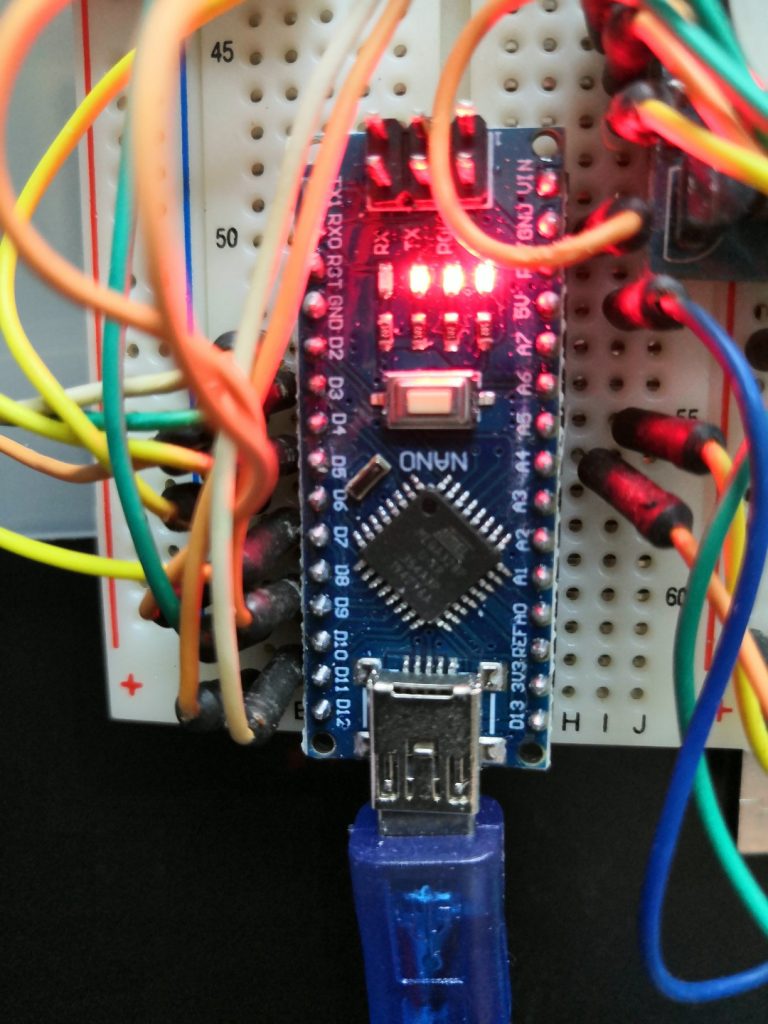
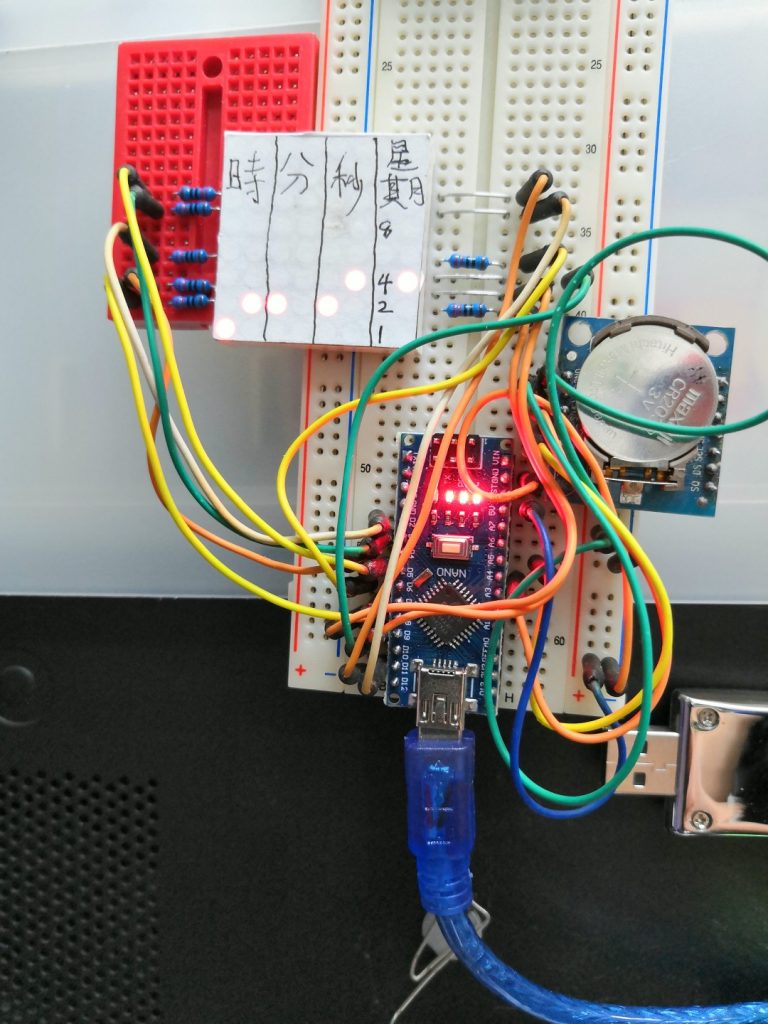
這張圖用 RIGHT CLICK , OPEN WITH NEW WINDOWS 睇會清楚一點
更新一下我寫的程式先 , 上面我寫的那段程式碼有點缺陷, 就是不能手動UPDATE 時間, 要 DELETE CACHE 再編譯才能從電腦更新時間 , 所以 21年1月15日更新可以不用重新編譯, 手動更新時間程式碼 .
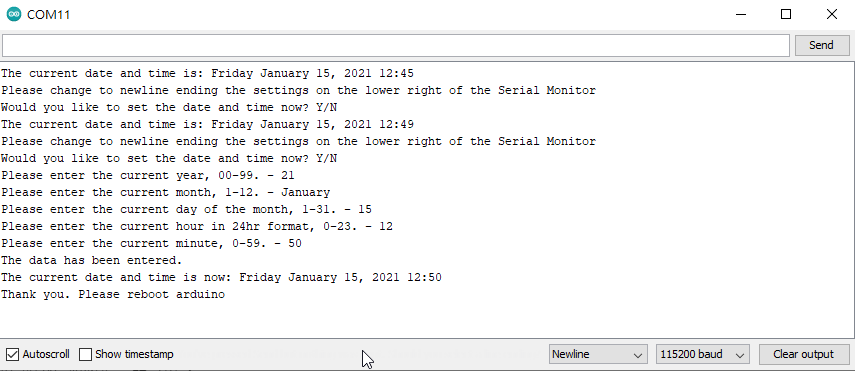
下載了程式 , UPLOAD 上去 NANO , 以後要手動 UPDATE 時間, 就開 SERIAL MONITOR , 115200 baud , 按一下 ENTER 就會出現以下畫面 :
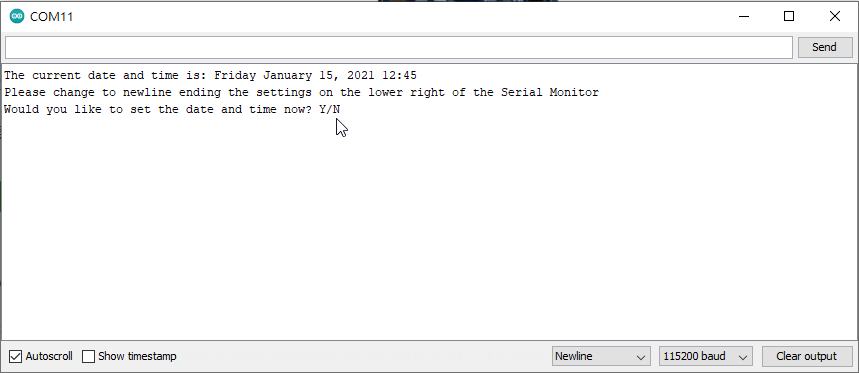
之後按 “Y” 設定時間 , 按照指示就可以了 .
以下內容轉載自 IT 之家 URL : https://www.ithome.com/0/483/457.htm
IT之家4月19日消息 Ubuntu 20.04 LTS on Windows 已经上架 Microsoft Store 应用商店,Ubuntu 20.04 on Windows允许使用Ubuntu Terminal并运行Ubuntu命令行实用程序,包括bash,ssh,git,apt等。请注意,Windows 10 S不支持运行此应用程序。
Ubuntu 20.04 LTS on Windows需要Windows 10 版本 16215.0 或更高版本,支持ARM64、x64体系结构。

据IT之家了解,要启动Ubuntu 20.04 on Windows,请在命令行提示符(cmd.exe)上使用“ ubuntu2004”,或在“开始”菜单中单击Ubuntu磁贴。
要使用此功能,首先需要使用“打开或关闭Windows功能”并选择“Windows Subsystem for Linux”,单击“确定”,重新启动,然后使用此应用程序。
也可以使用Administrator PowerShell提示符执行以上步骤:
Enable-WindowsOptionalFeature -Online -FeatureName Microsoft-Windows-Subsystem-Linux
这个应用会在Windows Subsystem for Linux上安装Ubuntu 20.04 LTS版本。
请注意,应用程序更新不会更改Ubuntu安装。要升级到新版本,请在Ubuntu Terminal终端中运行do-release-upgrade。
其實申請 Let’s Encrypt certificate 有很多方法,
有很多 API 總有一款能配給到你系統的配置
https://letsencrypt.org/zh-tw/docs/client-options/
我自己就用 Linux bash shell : acme.sh &
certbot client 來申請 SSL 証書
參考網站 :